SRC挖掘
The outline of the project is loading
小迪安全知识库
-
+
home
小程序资产测文件上传
小程序资产测文件上传
**背景** 最近在做渗透测试时遇到一个很有意思的SRC案例。通过文件名注入的方式进行Getshell,只能说确实有点“操作”,走过路过,不要错过。具体过程见是实战。 **实战** 本次实战的案例是一个小程序,通过特殊手法收集到的隐藏资产,怎么个手法,具体阅读作者前期的文章[分享1个发现隐藏资产的技巧,附实战](https://mp.weixin.qq.com/s?__biz=MzkxMjg3NzU0Mg==&mid=2247488233&idx=1&sn=b9b47437e21fc89e0bccb43879dd62c9&scene=21#wechat_redirect)。  进入小程序后,可以看到一些功能职业鉴定的功能,简单测试后,并未发现漏洞。  随后进入个人中心。大部分为个人维护的功能,如基本信息、获奖信息、学历信息、我的证书等功能。 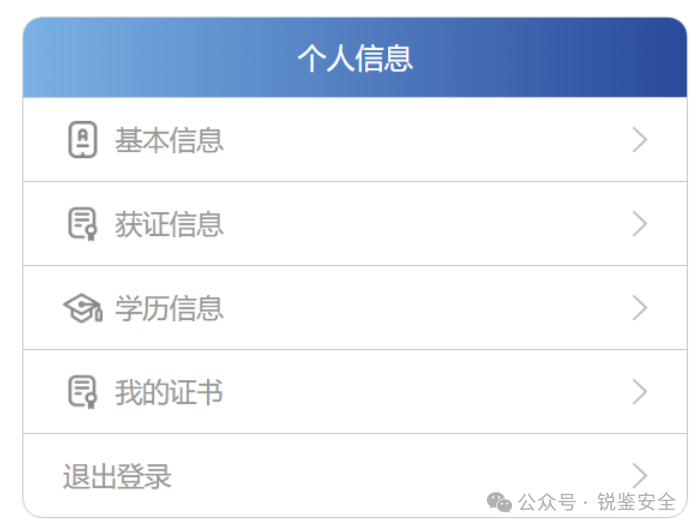 以上的功能都是与后台有交互的,出洞的可能性就会高点。 首先进入获奖信息功能,可以看到可以录入上传个人的证书。 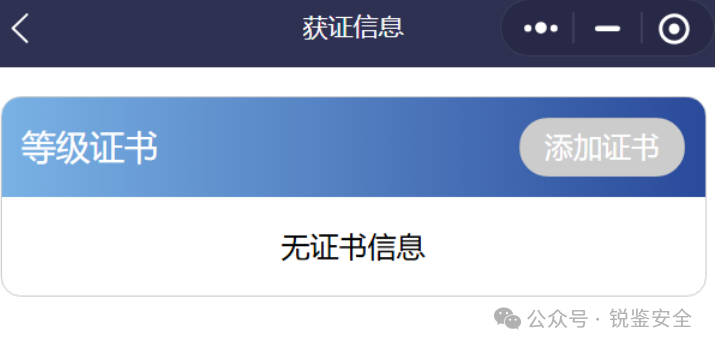 点击添加证书,可以看到文件上传到的功能,看到文件上传,那就是基操了,没啥好说的。经过测试,发现文件进行了限制,但也是仅限于前端。 抓包发现,会直接对文件进行base64转码。 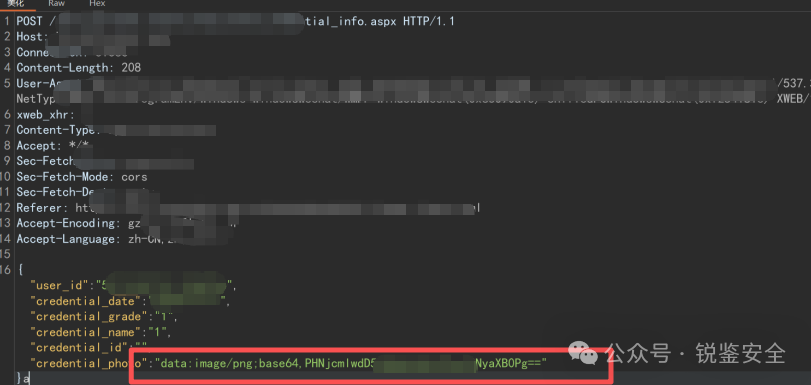 看到这,有几个操作,那就是文章开头,作者提到的文件名注入,具体啥回事?看下文。直接改这个content-type。 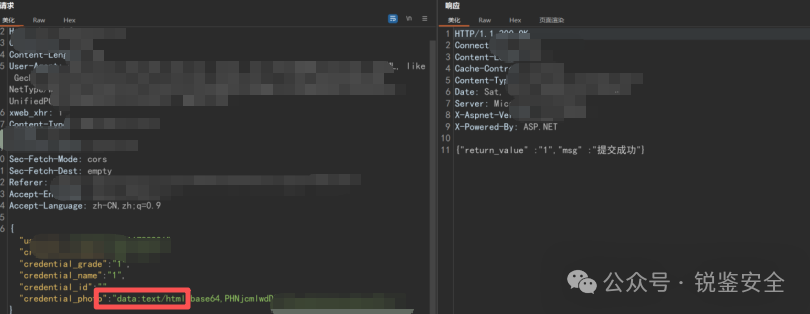 刷新下请求证书的接口。可以看到,文件名改为了html。妙哉。 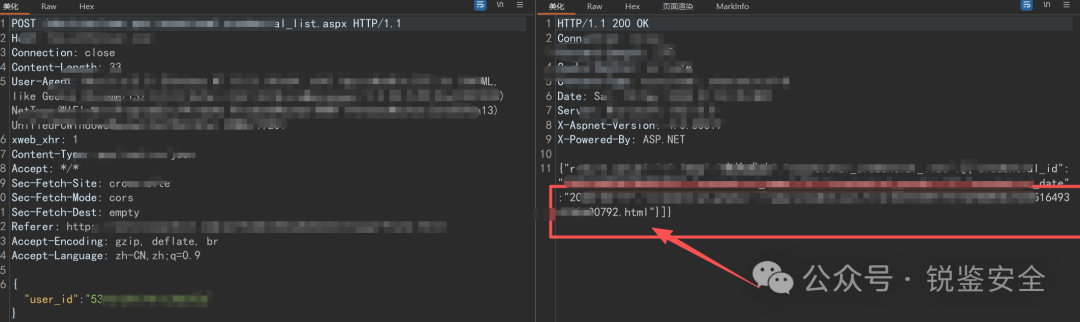 通过此方法可以绕开后端的文件后缀的限制。访问下上边的文件,成功解析,先xss一下。 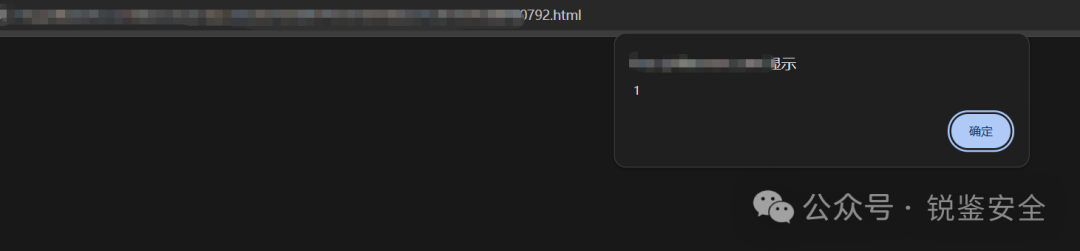 通过后端返回的信息,可以看到后端的开发语言是asp。利用上述的操作手法,写一个asp的“马”验证下。 ``` <%Response.Write("test...")%> ``` 然后使用burp的编码工具,编成base64。 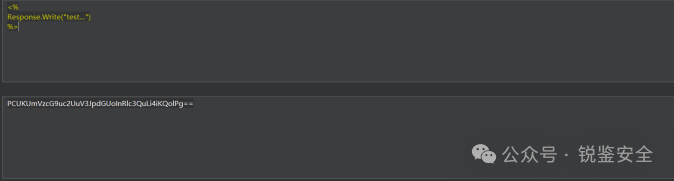 上传文件时,修改文件内容,如下图。 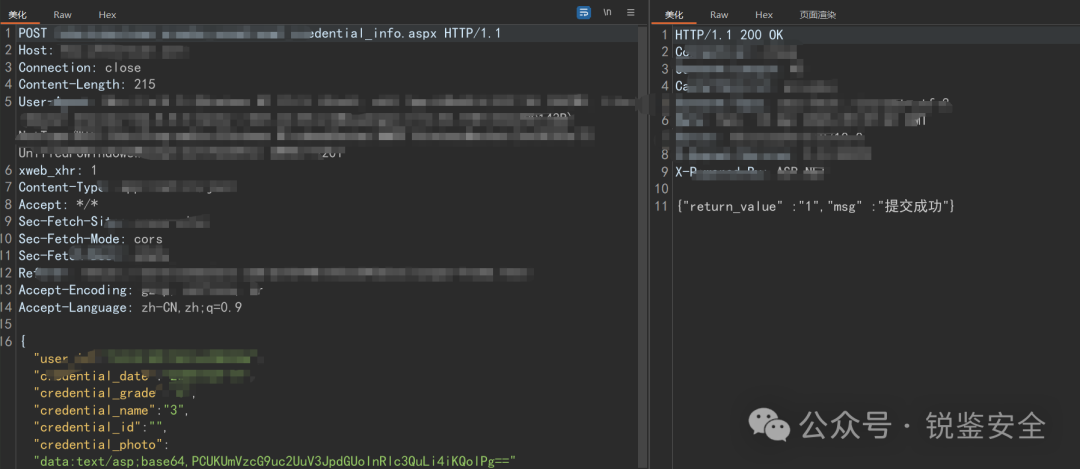 提交成功,再刷新下请求证书的接口,拿到了文件路径,直接拼接,getshll了! 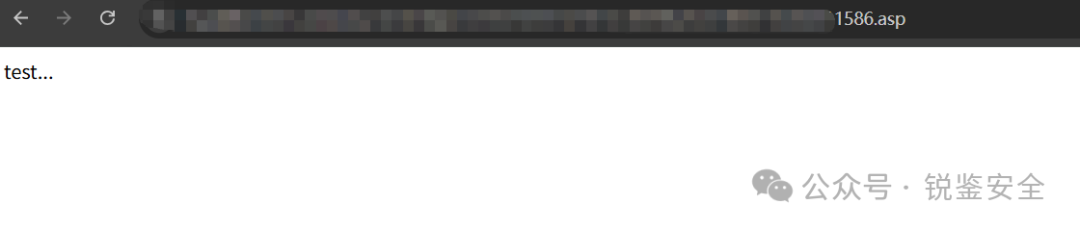 仅证明危害,点到为止,未进一步上传“马”。
xiaodi
May 4, 2026, 4:56 p.m.
281
0 comment
Forward
Favorites
Last
Next
Scan the QR Code
Copy link
Scan the QR code to share.
Copy link
share
link
type
password
Update password
Validity period
Markdown file
Word document
PDF document
PDF document (print)