AI大模型
国内OpenClaw产品整理
AI编程插件和IDE开发
AI Skills导航资源网站
最全大模型安全TOP10
AI助力攻防演练打点案例
AI赋能自动化安全测试
Skill在Java代审中应用
一文带你搞明白MCP
28个AI帮你打渗透测试
Gandalf AI提示词注入靶场
CTF/PHP/Java代审Skil
OpenClaw攻防演练手册
AI洪流防守对抗新范式
AI代码审计实现自动出货
自动化越狱提示词的生成
WX小程序安全审计Skill
文言文绕过AI大模型限制
JS智能解密渗透测试框架
AI代码审计Agent项目
AI赋能安全领域优质盘点
五款AI开源扫描器指南
LLM大模型红队测试框架
AI渗透测试蜂群项目
Skill渗透评估与提升专家
Java代码审计Skills合集
AI大模型设备安全基线排查
AI Agent架构自动化工具
Agent架构自动渗透工具
Agent自主代码安全审计
Skill恶意代码渗透测试
500+Skills覆盖安全领域
渗透测试利器安全平台
Skills网络安全技能库
开源Claude Code实用神器
Skill供应链扫描神器
AI驱动后渗透综合平台
大模型攻防渗透测试靶场
.NET代码安全审计Skill
AI赋能安全领域网站汇总
大模型漏洞检查命令行
OWASP LLM安全靶场
JS逆向辅助AI渗透工具
AI提示词编码注入工具
云安全漏洞利用Skill
AI自主渗透测试系统
CTF Agent自动化解题
业务系统漏洞验证记录
最全817项网络安全skills
开源AI自主渗透测试工具
等保大模型测评Skill
AI驱动红队作战平台
大模型RAG的CTF知识库
13个Agent跑应急响应
Kimi提示词注入项目
AI红蓝对抗Skills集合
Java全链路代审利器
一站式AI红队测试平台
AI代码安全防护利器
Yakit与Claude全链路渗透
AI自动化渗透测试工具
AI自动化渗透架构登顶
SRC漏洞报告提交稿Skill
全网最全信息安全MCP汇总
网络安全技能库Skills
自动漏洞挖掘验证系统
智能体AI安全专家渗透
网上流传的6k挖洞skill
DeepSeek-V4.1安全工具
AI驱动自动渗透平台
逆向技能路由Skill包
AI后渗透协同管理平台
移动端逆向分析技能集
多Agent侦察引擎系统
大模型搭建CTF知识库
AI大模型安全评测鉴别
AI驱动渗透逆向智能体
等保大模型测评Skill
LLM安全评测红队工具链
自动化漏洞验证系统
ARTEX最后版本源码
AI自动化代码审计挖掘
AI赋能的漏洞播报系统
给DeepSeek装上红队流
证据驱动安全测试智能体
CTF解题AI工作台应用
AI应急响应处置平台
二开Artex的代码审计平台
GitHub AI渗透新项目
DSH的双工作台插件
国产Pi轻量Agent发布
SRC挖掘Agent技能体系
AI自主渗透测试平台
全链哨兵覆盖红蓝场景
红队指挥平台GitHub C2
小迪安全知识库
-
+
首页
AI自主渗透测试平台
AI自主渗透测试平台
# 破军 Pojun 项目地址:https://github.com/chu0119/Pojun/ [](https://github.com/chu0119/Pojun/#%E7%A0%B4%E5%86%9B-pojun) **AI 自主渗透测试平台 · 从一句话目标到可交付漏洞报告** > 破军,北斗第七星,主杀伐、主变局。 > 找到防线的破口,并把破口证明给你看。 ## 快速开始 [](https://github.com/chu0119/Pojun/#%E5%BF%AB%E9%80%9F%E5%BC%80%E5%A7%8B) > 依赖 **PostgreSQL**(安装脚本/Compose 自动处理);探索需在 UI 里配置 **LLM** (Anthropic / OpenAI / 任意兼容网关,多通道轮询)。详细安装方式、系统选择、 公网部署与升级 → [安装详解](https://github.com/chu0119/Pojun/#%E5%AE%89%E8%A3%85%E8%AF%A6%E8%A7%A3)。 ## 这是什么 [](https://github.com/chu0119/Pojun/#%E8%BF%99%E6%98%AF%E4%BB%80%E4%B9%88) Pojun 是一套 **LLM 多 Agent 自主渗透测试平台**:给一句话目标,它自动完成 「目标拆解 → 侦察 → 漏洞挖掘 → 利用 → 后渗透 → 报告」全流程,人随时可以插手纠偏。 它不是一个「包一层 API 的扫描器」。Pojun 的核心设计是**让 AI 像一个守纪律的渗透测试工程师一样干活**: * **目标闸门**——每个目标必须带可核验的验收标准(如「未授权接口不带凭据返回 200 且 含业务数据」「越权请求能读取到非本人对象的完整字段」), 全部目标经证明达成才允许任务收官;未完成就标「未完成」,报告里如实呈现,绝不假装跑完了。 * **证据闸门**——critical/high 漏洞必须附可机械复现的证据(HTTP 状态码、命令命中输出、 流量对比),纯版本匹配的「可能存在」进不了交付报告。 * **自主续跳**——确认漏洞 ≠ 完成意图。发现 high/critical 只到「漏洞存在」时,平台自动派发 下一跳利用链意图(凭据→横向、注入→dump→登录、上传→webshell),推进到 L4 数据/资金影响层。 * **全程留痕**——所有 HTTP/S 流量过 MITM 代理逐请求留存,发现绑定流量证据, 每一步 activity 可回放,「这个结论是怎么得出的」全程可回溯。 单机实测基线(真实授权项目数据,Kali 部署):12 个任务、56,000+ 次工具调用、 **295 个确认漏洞**(严重 28 / 高危 140)、2,752 个资产节点,全程无人值守。 控制台登录:首次启动初始化管理员,防爆破锁定 总览:任务 / 发现 / 资产 / Token 全局态势与趋势 [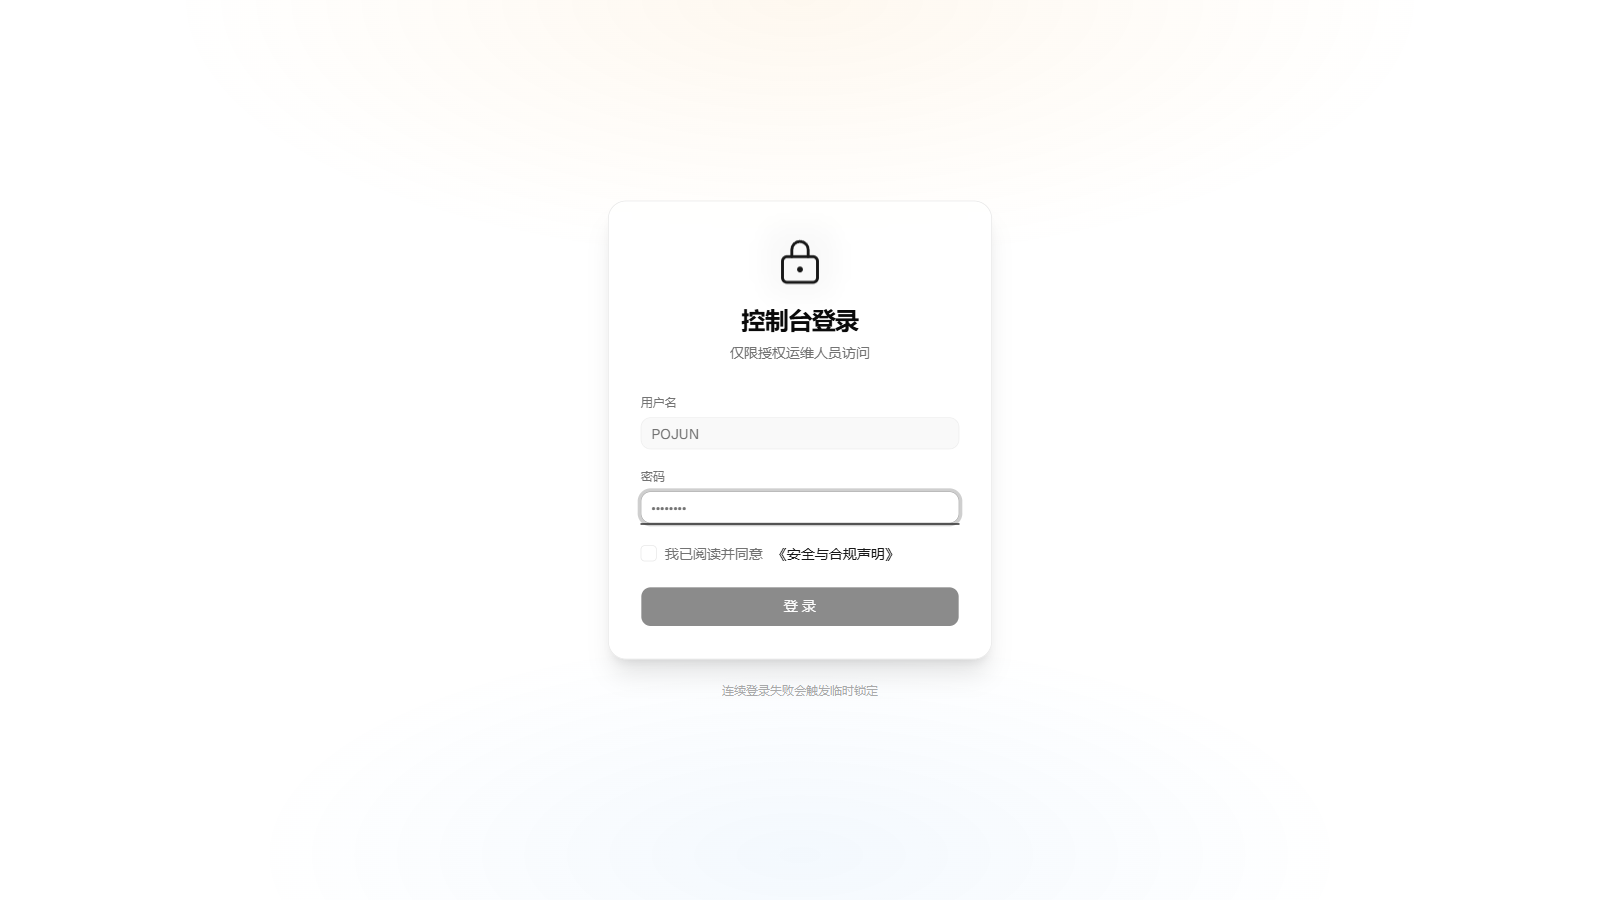](https://github.com/chu0119/Pojun/blob/main/screenshots/pojun-login.png) [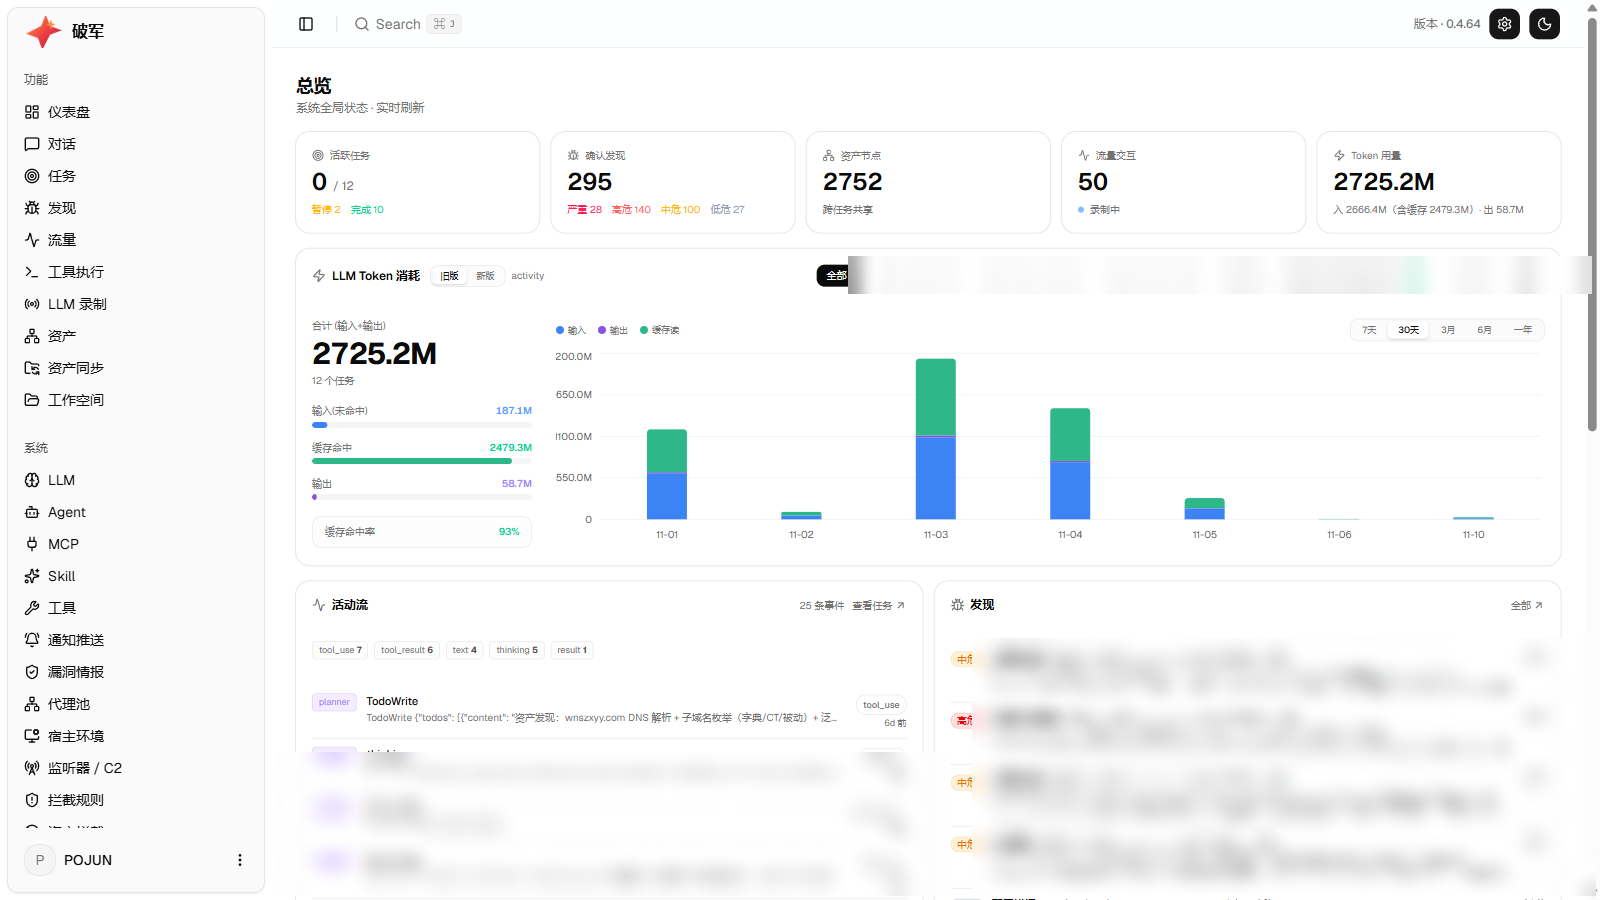](https://github.com/chu0119/Pojun/blob/main/screenshots/pojun-dashboard.png) **任务执行** 任务列表:目标进度与漏洞分布一屏可见 任务详情:多 Agent 会话,planner 态势研判实时可见 [](https://github.com/chu0119/Pojun/blob/main/screenshots/pojun-tasks.png) [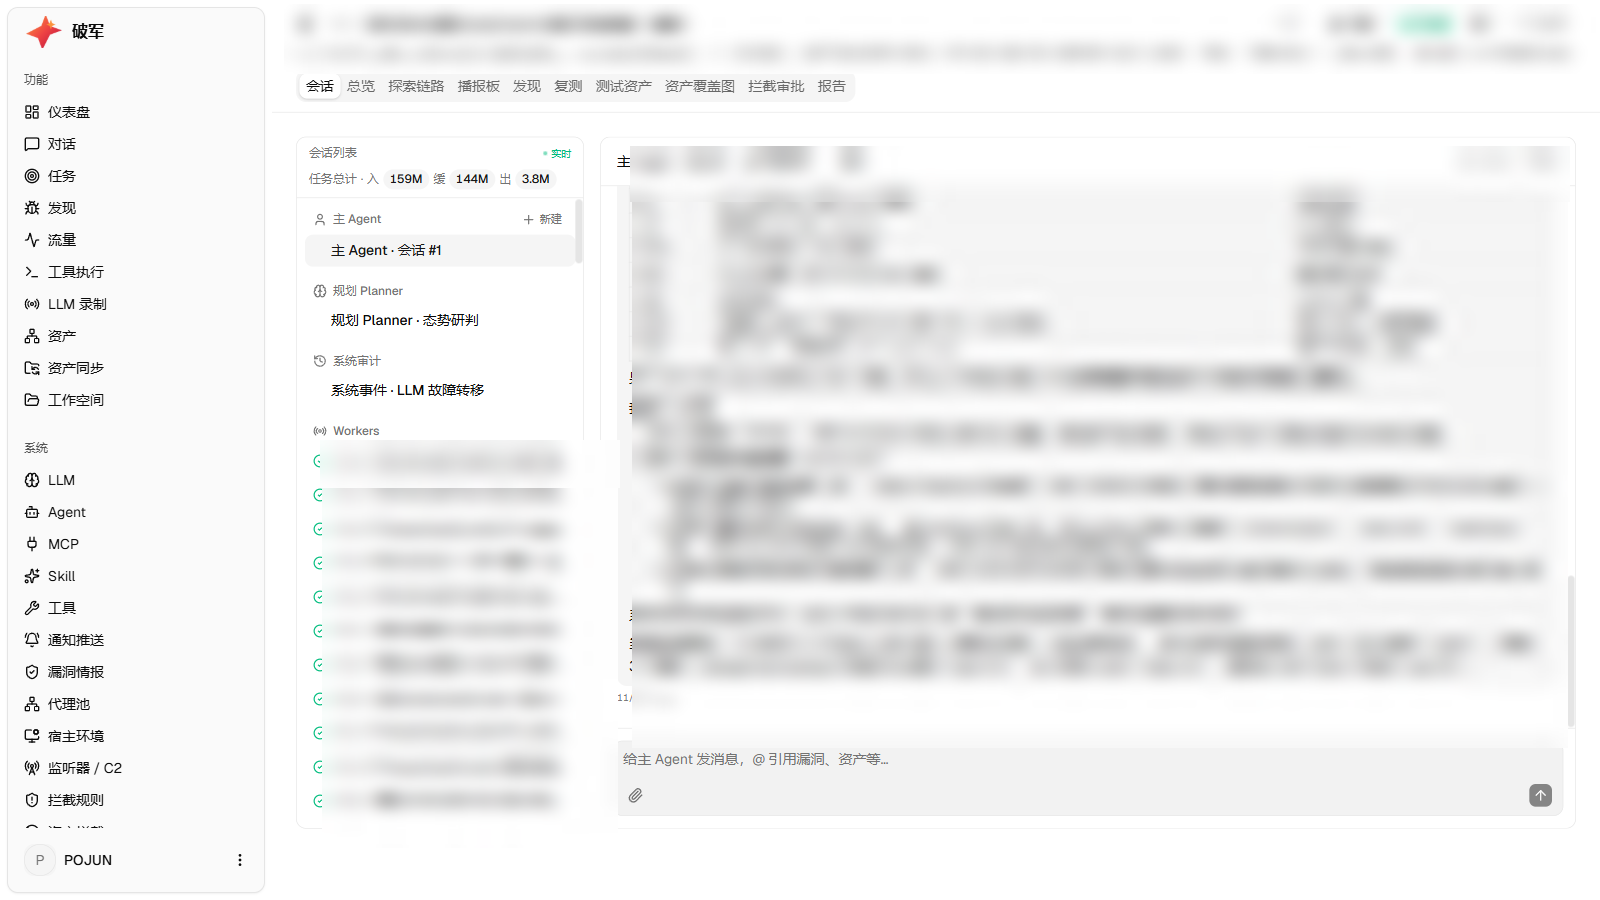](https://github.com/chu0119/Pojun/blob/main/screenshots/pojun-task-detail.png) 任务总览:目标逐条带验收标准,达成状态诚实呈现 [](https://github.com/chu0119/Pojun/blob/main/screenshots/pojun-task-overview.png)
xiaodi
2026年11月13日 13:53
5
0 条评论
转发
收藏文档
上一篇
下一篇
手机扫码
复制链接
手机扫一扫转发分享
复制链接
分享
链接
类型
密码
更新密码
有效期
Markdown文件
Word文件
PDF文档
PDF文档(打印)