AI大模型
国内OpenClaw产品整理
AI编程插件和IDE开发
AI Skills导航资源网站
最全大模型安全TOP10
AI助力攻防演练打点案例
AI赋能自动化安全测试
Skill在Java代审中应用
一文带你搞明白MCP
28个AI帮你打渗透测试
Gandalf AI提示词注入靶场
CTF/PHP/Java代审Skil
OpenClaw攻防演练手册
AI洪流防守对抗新范式
AI代码审计实现自动出货
自动化越狱提示词的生成
WX小程序安全审计Skill
文言文绕过AI大模型限制
JS智能解密渗透测试框架
AI代码审计Agent项目
AI赋能安全领域优质盘点
五款AI开源扫描器指南
LLM大模型红队测试框架
AI渗透测试蜂群项目
Skill渗透评估与提升专家
Java代码审计Skills合集
AI大模型设备安全基线排查
AI Agent架构自动化工具
Agent架构自动渗透工具
Agent自主代码安全审计
Skill恶意代码渗透测试
500+Skills覆盖安全领域
渗透测试利器安全平台
Skills网络安全技能库
开源Claude Code实用神器
Skill供应链扫描神器
AI驱动后渗透综合平台
大模型攻防渗透测试靶场
.NET代码安全审计Skill
AI赋能安全领域网站汇总
大模型漏洞检查命令行
OWASP LLM安全靶场
JS逆向辅助AI渗透工具
AI提示词编码注入工具
云安全漏洞利用Skill
AI自主渗透测试系统
CTF Agent自动化解题
业务系统漏洞验证记录
最全817项网络安全skills
开源AI自主渗透测试工具
等保大模型测评Skill
AI驱动红队作战平台
大模型RAG的CTF知识库
13个Agent跑应急响应
Kimi提示词注入项目
AI红蓝对抗Skills集合
Java全链路代审利器
一站式AI红队测试平台
AI代码安全防护利器
Yakit与Claude全链路渗透
AI自动化渗透测试工具
AI自动化渗透架构登顶
SRC漏洞报告提交稿Skill
全网最全信息安全MCP汇总
网络安全技能库Skills
自动漏洞挖掘验证系统
智能体AI安全专家渗透
网上流传的6k挖洞skill
DeepSeek-V4.1安全工具
AI驱动自动渗透平台
逆向技能路由Skill包
AI后渗透协同管理平台
移动端逆向分析技能集
多Agent侦察引擎系统
大模型搭建CTF知识库
AI大模型安全评测鉴别
AI驱动渗透逆向智能体
等保大模型测评Skill
LLM安全评测红队工具链
自动化漏洞验证系统
ARTEX最后版本源码
AI自动化代码审计挖掘
AI赋能的漏洞播报系统
给DeepSeek装上红队流
证据驱动安全测试智能体
CTF解题AI工作台应用
AI应急响应处置平台
二开Artex的代码审计平台
GitHub AI渗透新项目
DSH的双工作台插件
国产Pi轻量Agent发布
SRC挖掘Agent技能体系
AI自主渗透测试平台
全链哨兵覆盖红蓝场景
红队指挥平台GitHub C2
小迪安全知识库
-
+
首页
红队指挥平台GitHub C2
红队指挥平台GitHub C2
# GitHub C2 项目地址:https://github.com/Kxiandaoyan/github-C2 [](https://github.com/Kxiandaoyan/github-C2#github-c2) 授权实验室使用的红队指挥平台。浏览器里管理目标机上的 Agent:发命令、交互 Shell、传文件、穿隧道、扫描、采集、编包、升级。通信默认走你自己的 Cloudflare Worker 中继,GitHub Issue 作为备用通道;主路断了自动切备用,备用稳定后再切回来。 ### 亮点 [](https://github.com/Kxiandaoyan/github-C2#%E4%BA%AE%E7%82%B9) 和其他「只把 GitHub 当信道」的工具比,这几条是真正不一样的: * **自己的中继,GitHub 只当备胎。** 一键在 Cloudflare 上部署 Worker + D1;主路断了**自动切 GitHub**,好了**自动切回**,终端有 `[Channel]` 通知。双通道在侧栏仍是**一台**,不是两台 Agent。 * **启动自动提权。** 还不是 root 时按顺序试免密 sudo、已有 SUID 解释器、未打补丁的 pkexec、特权容器逃逸;成功则 **exec 替换自身**,不留双进程。无文件模式整条跳过,避免落盘。 * **进程级隐藏,不装内核模块。** 按发行版伪装成系统守护进程,藏路径、藏 `/proc`、对齐 SELinux/AppArmor,写文件还复原时间戳。 * **持久化多路 + 自愈。** systemd / cron / rc.local / profile / 用户服务一起上;有人清掉一条,大约每 6 小时自己补回来。 * **时间窗。** 只在你规定的时段说话;窗外面板显示**安静**,不是掉线。边界每天抖动,整群不会同一秒苏醒。紧急停机在窗外**照样生效**。 * **轮询全自动识别冷热。** 编包只填一个基数。有人在操作就加快,闲着就自己放慢,省额度、也少指纹。 * **Token 失效不用重新编包。** 填 Backup URL,Agent 自己去拉一份新 JSON 配置并热重启。 * **目标机少落文件。** 反弹 Shell、隧道节点都编在 Agent 里,纯内存;还可以 memfd **无文件**上线。 * **载荷全程加密**,控制台自带 **中 / 英语言包**(右上角 **EN / 中文**)。 ### 隐蔽、提权、性能与稳定性 [](https://github.com/Kxiandaoyan/github-C2#%E9%9A%90%E8%94%BD%E6%8F%90%E6%9D%83%E6%80%A7%E8%83%BD%E4%B8%8E%E7%A8%B3%E5%AE%9A%E6%80%A7) #### 自动提权 [](https://github.com/Kxiandaoyan/github-C2#%E8%87%AA%E5%8A%A8%E6%8F%90%E6%9D%83) Linux 上线后若当前不是 root,会在守护化**之前**自动试(能提才提,提不了照常以当前权限跑): 1. **免密 sudo**:`sudo -n` 能过就直接以 root 再起自己;否则扫 `sudo -l` 里带 NOPASSWD 的解释器。 2. **已有 SUID 解释器**:目标机上已经是 root SUID 的常见解释器。 3. **未打补丁的 pkexec**(CVE-2021-4034,仅 x86\_64)。 4. **特权容器**:检测到 privileged / `CAP_SYS_ADMIN` 时尝试 cgroup v1 逃到宿主机。 成功则 **exec 替换当前进程**,不会并排出两个 Agent。环境变量闸门防止提权成功后死循环。**memfd 无文件模式整条跳过**(再 exec 自己会破无文件约定,还会在日志里留下失败痕迹)。 #### 隐蔽 [](https://github.com/Kxiandaoyan/github-C2#%E9%9A%90%E8%94%BD) 全部是**进程级**,不加载内核模块,不跟发行版内核版本绑死: * **进程名 / 线程名**:`comm` 按发行版自动扮 `polkitd` / `accounts-daemon` / `systemd-udevd` 等;工作线程扮 `kworker`。编包也可手填伪装名。 * **落地路径**:root 优先藏进 `/usr/lib/systemd/…` 这类看起来像系统守护进程的位置;普通用户走 `~/.local/bin/`。写之前用 `access(2)` 探权限,不先建再删、少触发文件监控。 * **藏 `/proc`**:把 `/proc/<pid>` bind-mount 成 PID 1 的视图,常规 `ps` / 看 cwd、fd 不容易对上。 * **SELinux / AppArmor**:`chcon` 对齐 `bin_t` / 单元文件上下文,减少「来历不明文件」刷审计。 * **时间戳**:二进制和状态文件的 mtime 对齐系统文件;每次写入后把目录 mtime 复原(`stealth_write`)。 * **流量外形**:启动抖动、轮询 ±20% 抖动、时间窗边界按 Agent/按天错开;访问 GitHub 时轮换常见客户端 User-Agent。 * **崩溃不吐密**:关掉 coredump,避免 Token / Secret 落到磁盘。 * **Guards**:主机名、用户、标记文件、最低内存对不上就**静默退出**,少在沙箱 / 蜜罐里暴露行为。 #### 性能 [](https://github.com/Kxiandaoyan/github-C2#%E6%80%A7%E8%83%BD) * Agent 是 **Rust**,推荐 `x86_64-unknown-linux-musl` **静态链接**,目标机不用装运行库。 * **主通道走自己的 Worker HTTPS**,不跟 GitHub 评论抢限额、也不等 Issue 刷新;GitHub 只在主路挂了才上场。 * **反弹 Shell 是真 PTY + WebSocket**,不走 30 秒命令轮询。 * **轮询全自动冷热**:操作时最快 15 秒,闲置最长 5 分钟,省 API、也少固定节拍指纹。 * 大文件走 **sendit 中转**,上传按块切,不把评论通道撑爆。 * 控制台本机已带隧道服务端、反弹 Shell 服务端,**不必再下一堆配套马**。 #### 稳定性 [](https://github.com/Kxiandaoyan/github-C2#%E7%A8%B3%E5%AE%9A%E6%80%A7) * 双通道:**切备用失败会回滚**,避免控制台和 Agent 各听一边。 * 中继 D1 被重建、自增 id 归零时,**水位自动复位**,不会整群变聋。 * 同一条命令写到兄弟通道,Agent **去重**,切通道不丢令。 * 持久化多策略;大约 **每 6 小时自检修补**,被清一条还能长回来。 * 守护化用 **spawn + exec**,不用 `fork()`:老 CentOS 上 Tokio 多线程 fork 会锁死。 * 错误按类型退避(鉴权 / 限流 / 网络),再加抖动,不会固定间隔砸接口。 * 热升级**保留 agent id 和通道身份**;失败则旧进程继续跑。 * 设置页空字段**不覆盖**已有密钥;GET 不回明文 Secret。 ### 架构 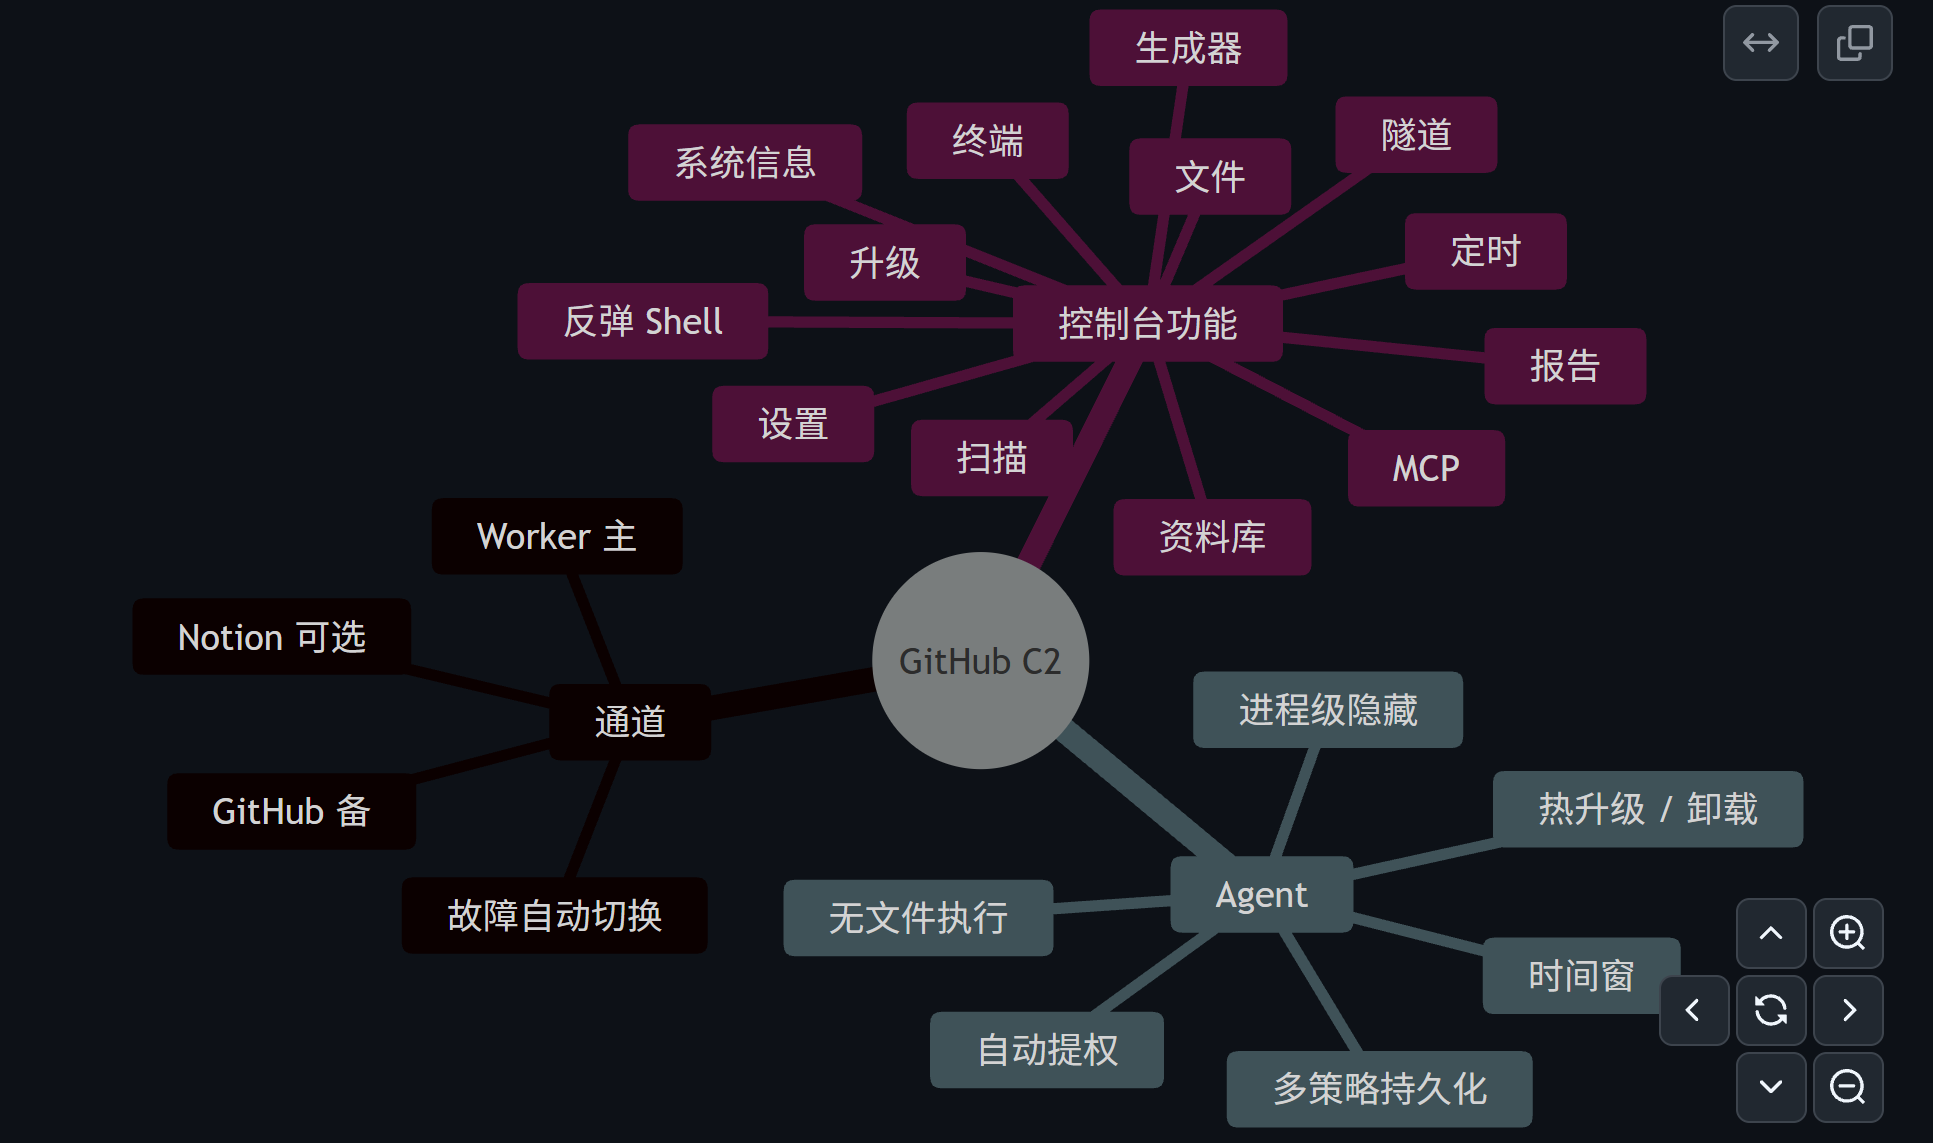 ### 界面 [](https://github.com/Kxiandaoyan/github-C2#%E7%95%8C%E9%9D%A2) 侧栏列出已上线的 Agent,顶部切换业务页。终端、反弹 Shell、文件、隧道、扫描、系统信息、资料库、报告、升级在同一工作区。 控制台内置语言包(`static/js/lang/zh.js`、`en.js`)。右上角 **EN / 中文** 一键切换,选择会记在浏览器里;未选过则按系统语言默认。下面截图是中文界面,切到 EN 后同一套页面为英文。 [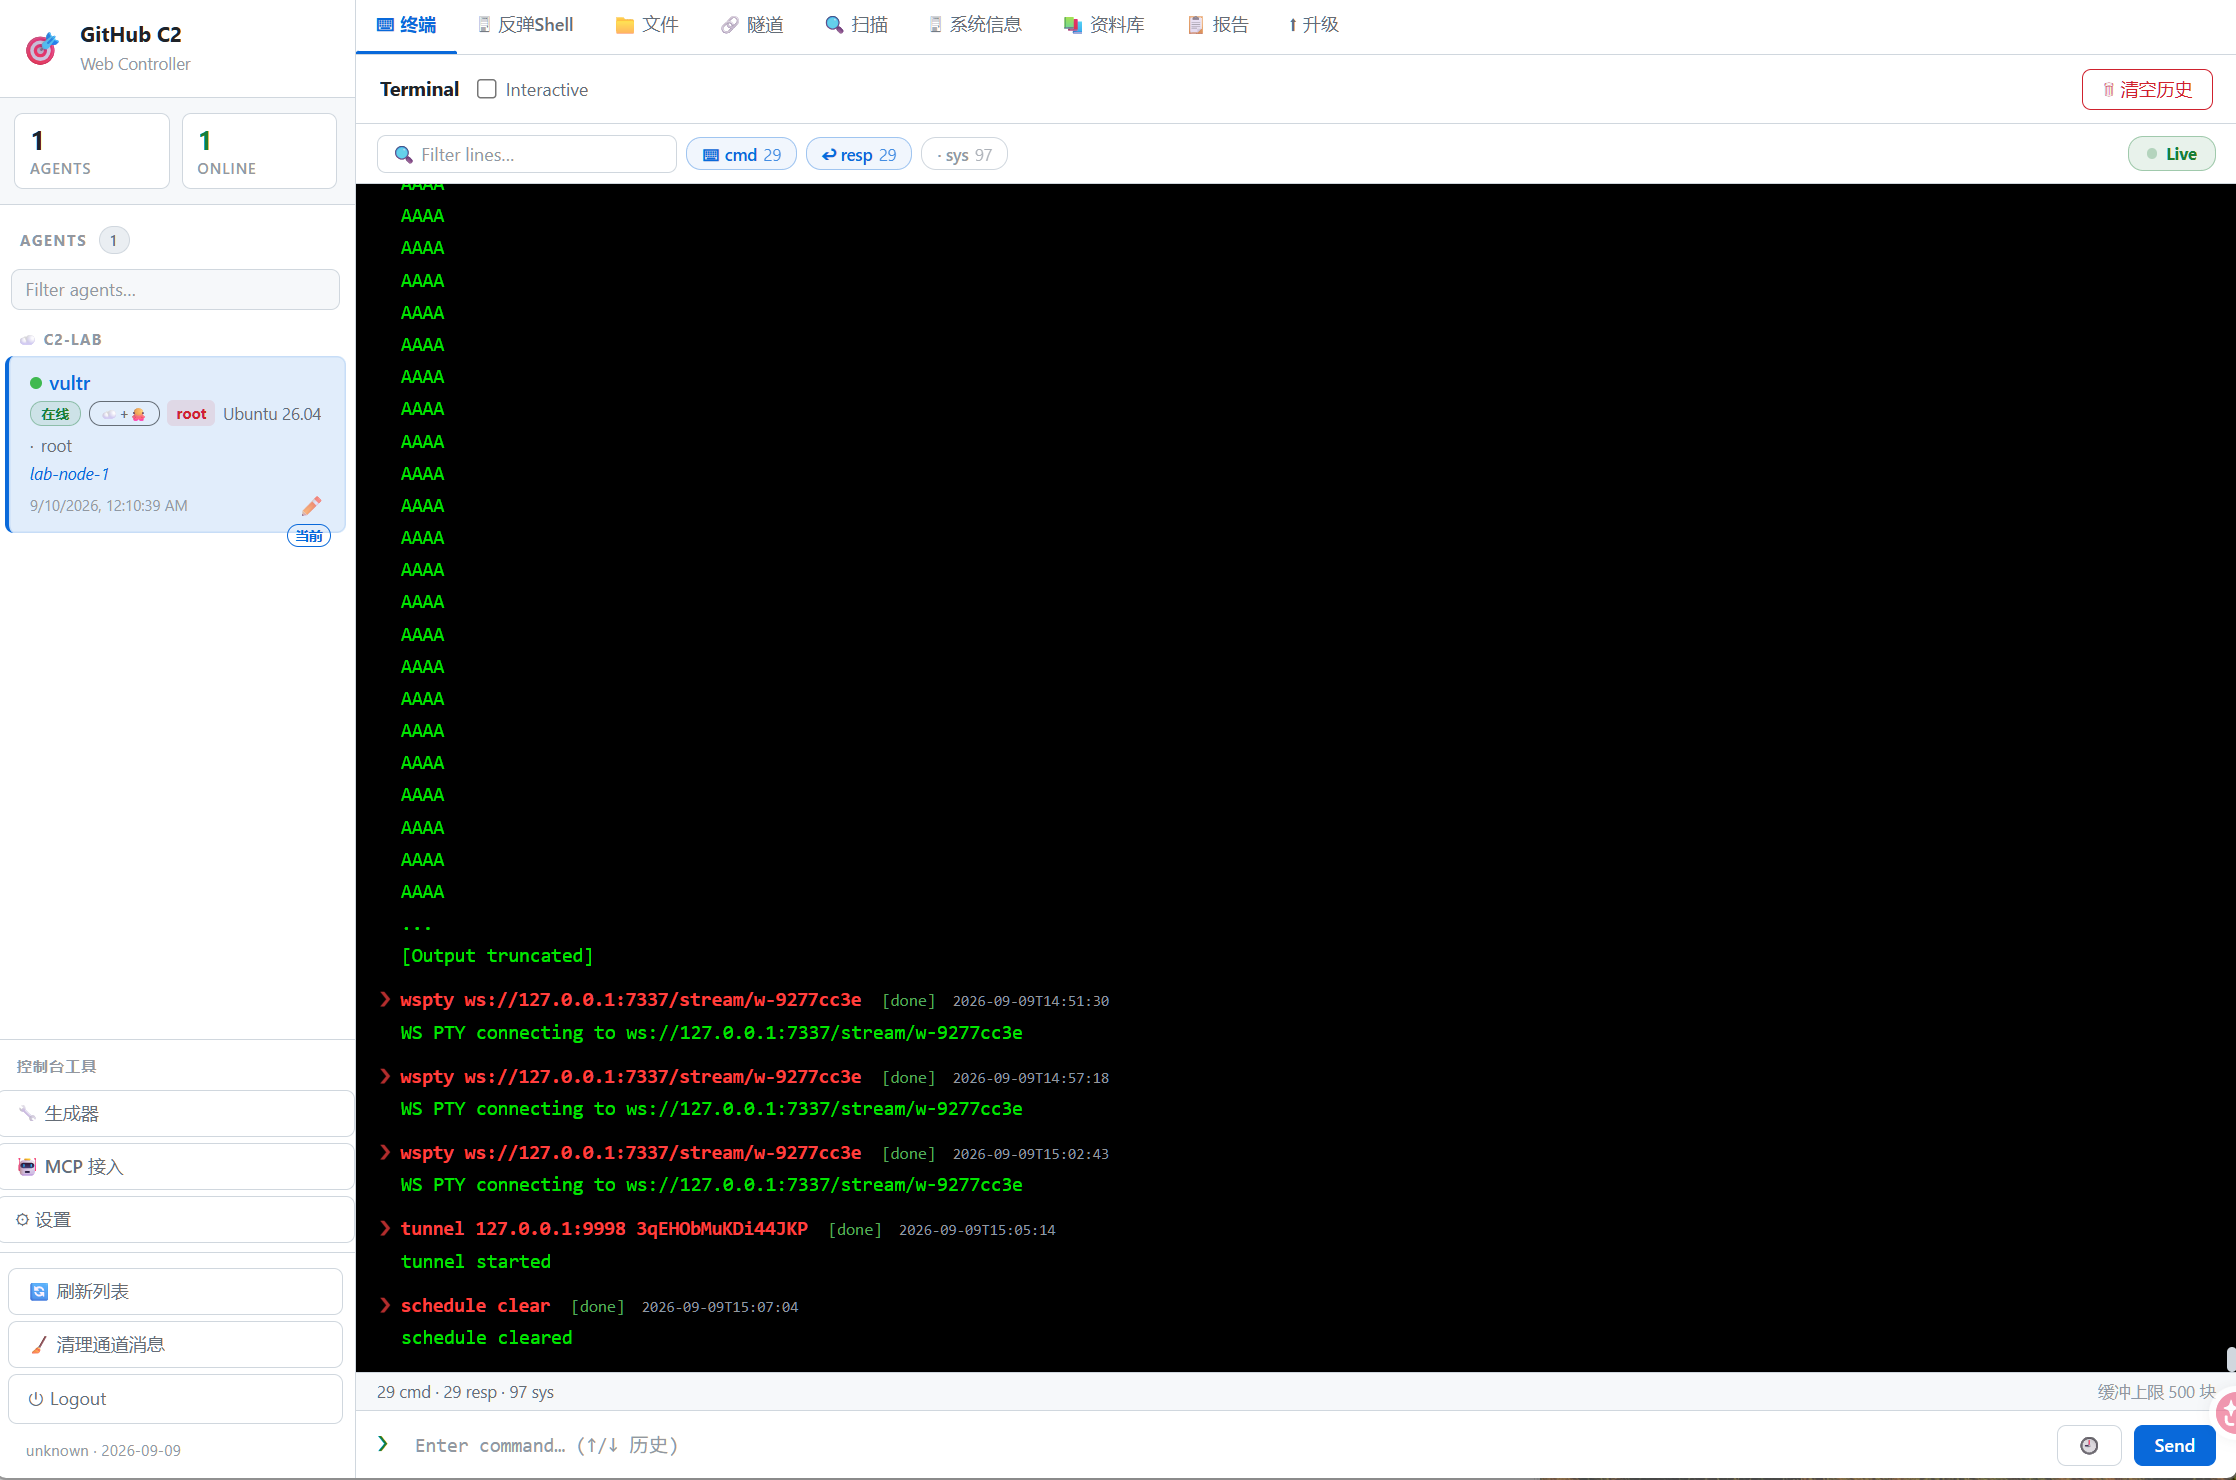](https://github.com/Kxiandaoyan/github-C2/blob/main/img/console.png) 生成器在网页里选通道、填凭据、编译,完成后直接下载二进制。双通道为 **Worker 主 + GitHub 备**。 [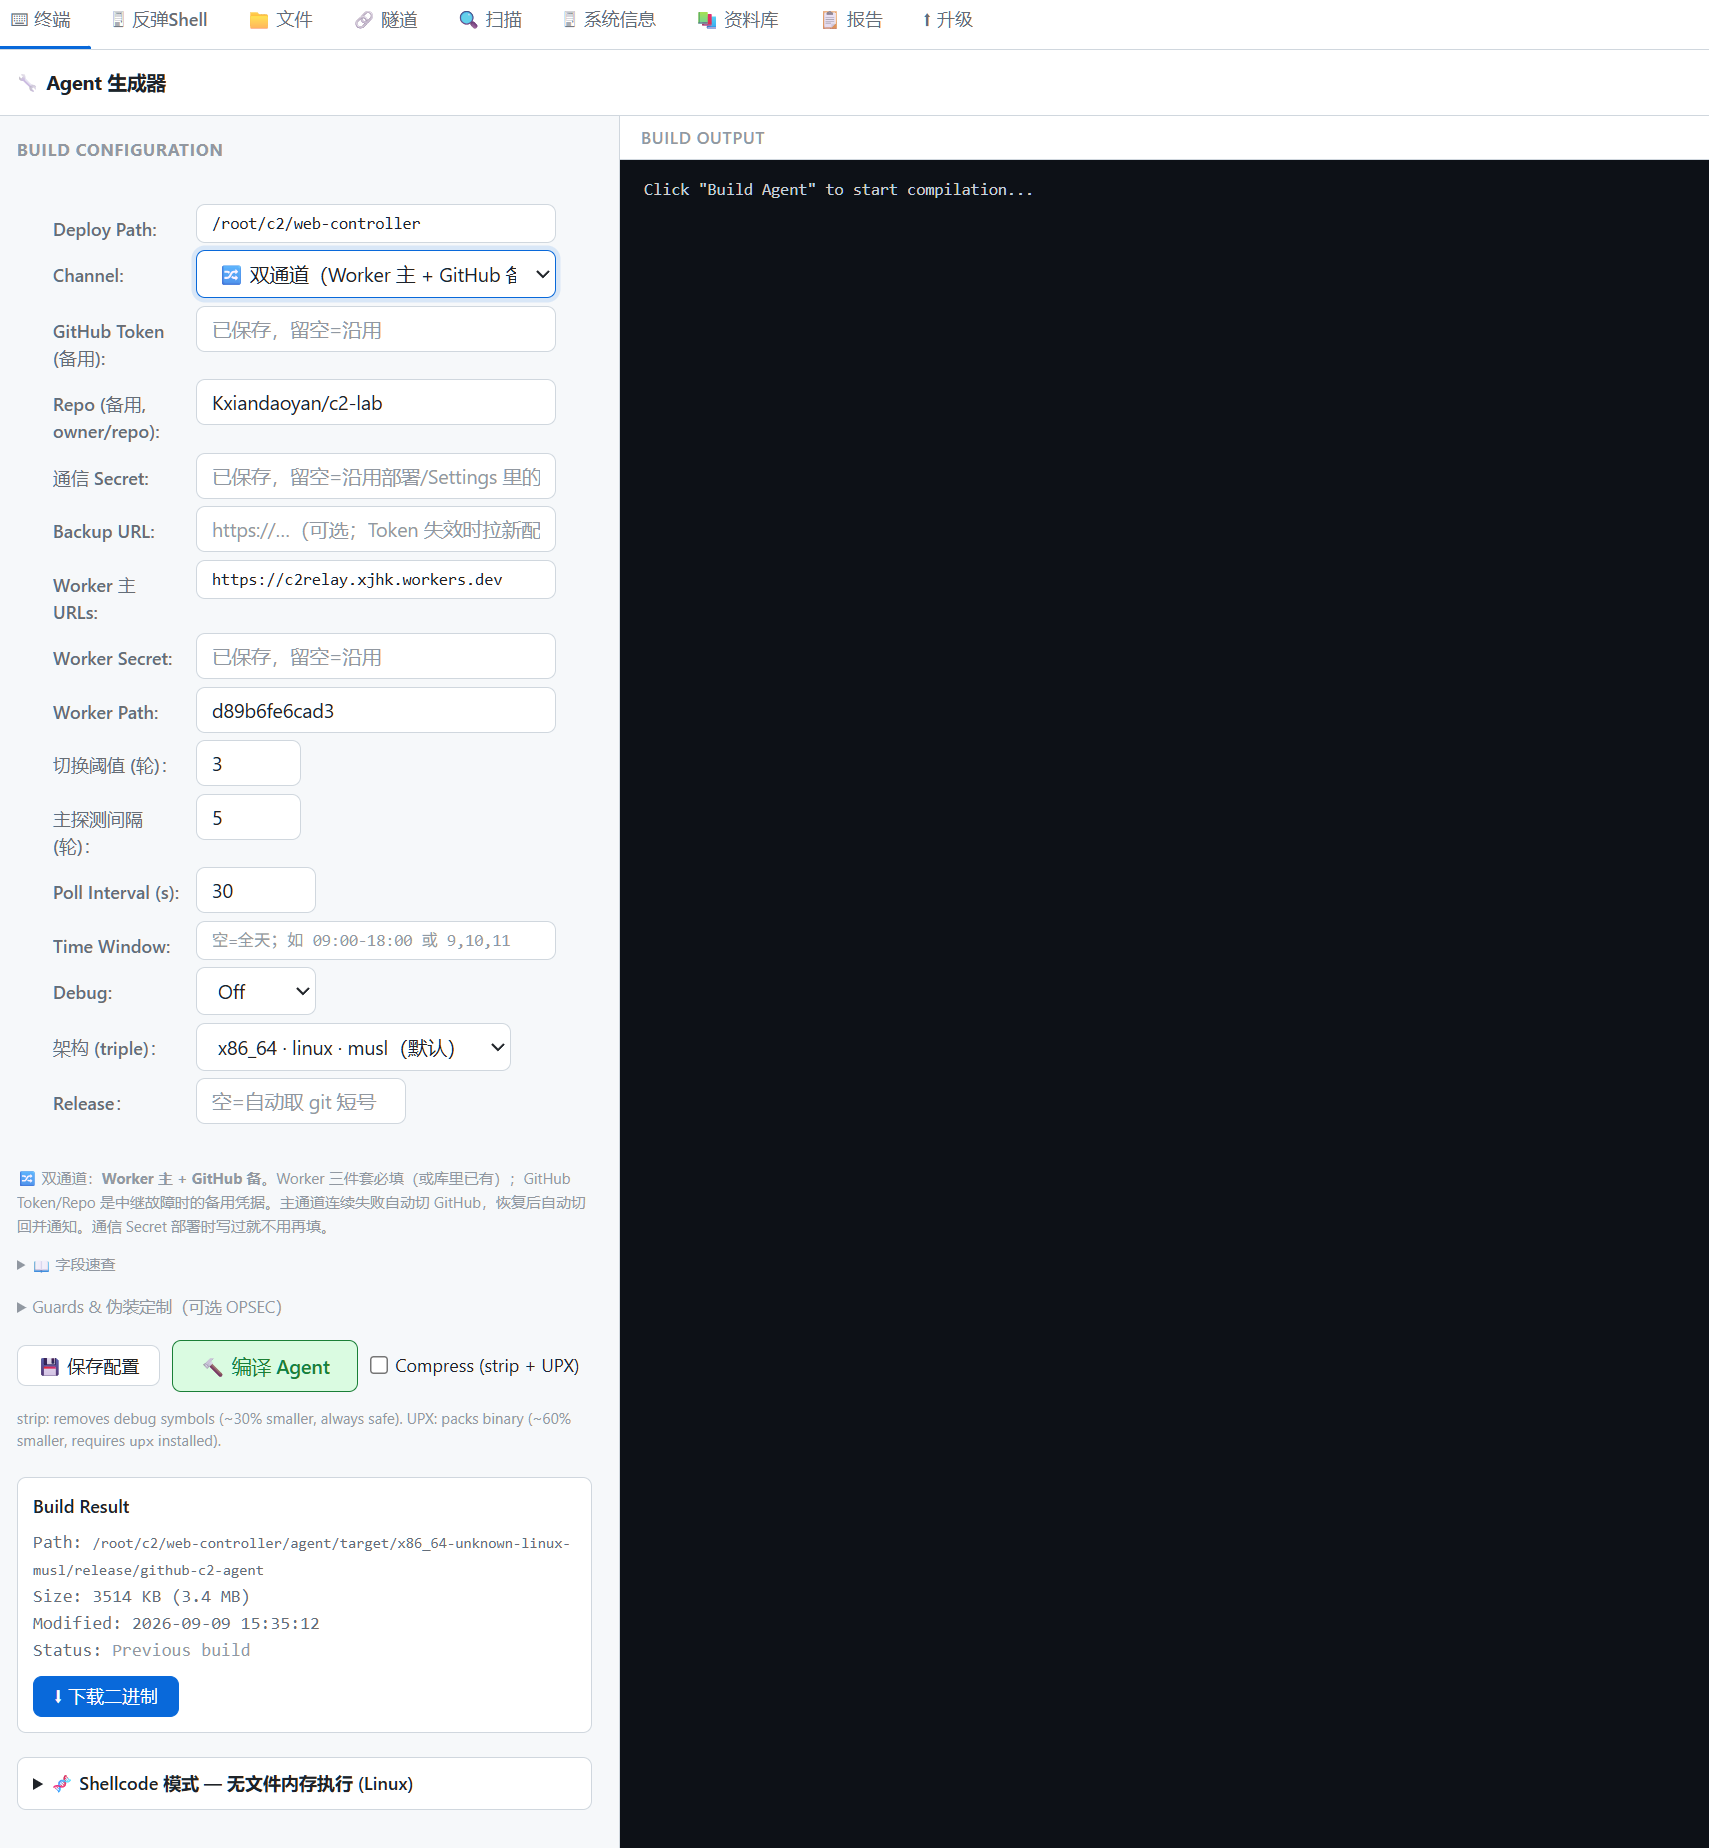](https://github.com/Kxiandaoyan/github-C2/blob/main/img/builder.png)
xiaodi
2026年11月13日 13:59
3
0 条评论
转发
收藏文档
上一篇
下一篇
手机扫码
复制链接
手机扫一扫转发分享
复制链接
分享
链接
类型
密码
更新密码
有效期
Markdown文件
Word文件
PDF文档
PDF文档(打印)