靶场环境
W小哥应急响应靶场
大余百个项目环境带视频
Vulnstack系列红蓝队靶场
Vulnhub专业提权靶机
360+CTF逆向题目文件
训练应急响应靶机整理集
入门在线靶场练习地
内网在线打靶好地方
loT固件漏洞复现环境
CTFShow刷题WP整理
云安全自动构建靶场
云安全自动构建靶场2
Gandalf AI提示词注入靶场
WooYun历史案例可构建
JWT专业渗透测试平台
综合Java漏洞学习平台
JS前端加密练习靶场
JS逆向入门靶场练习
Python应用漏洞靶场
大模型攻防渗透测试靶场
OWASP LLM安全靶场
AI时代的安全评测基座
W小哥原创应急响应靶场
知攻善防原创应急响应靶场
川弟学安全应急响应靶场
本地桌面级网络安全靶场
综合性Web安全漏洞靶场
小迪安全知识库
-
+
首页
综合性Web安全漏洞靶场
综合性Web安全漏洞靶场
**朝闻道 - Web安全漏洞综合靶场** 项目地址:https://github.com/KingLann/zhaosec ## 项目简介 [](https://github.com/KingLann/zhaosec#%E9%A1%B9%E7%9B%AE%E7%AE%80%E4%BB%8B) ZhaoSec Web安全漏洞靶场是一个综合性的Web安全学习平台,涵盖OWASP Top 10及其他常见Web安全漏洞。靶场提供真实的漏洞场景、基础知识讲解和实战演练,帮助安全爱好者、渗透测试人员和开发者深入理解Web安全漏洞的原理、利用方法和防御措施。 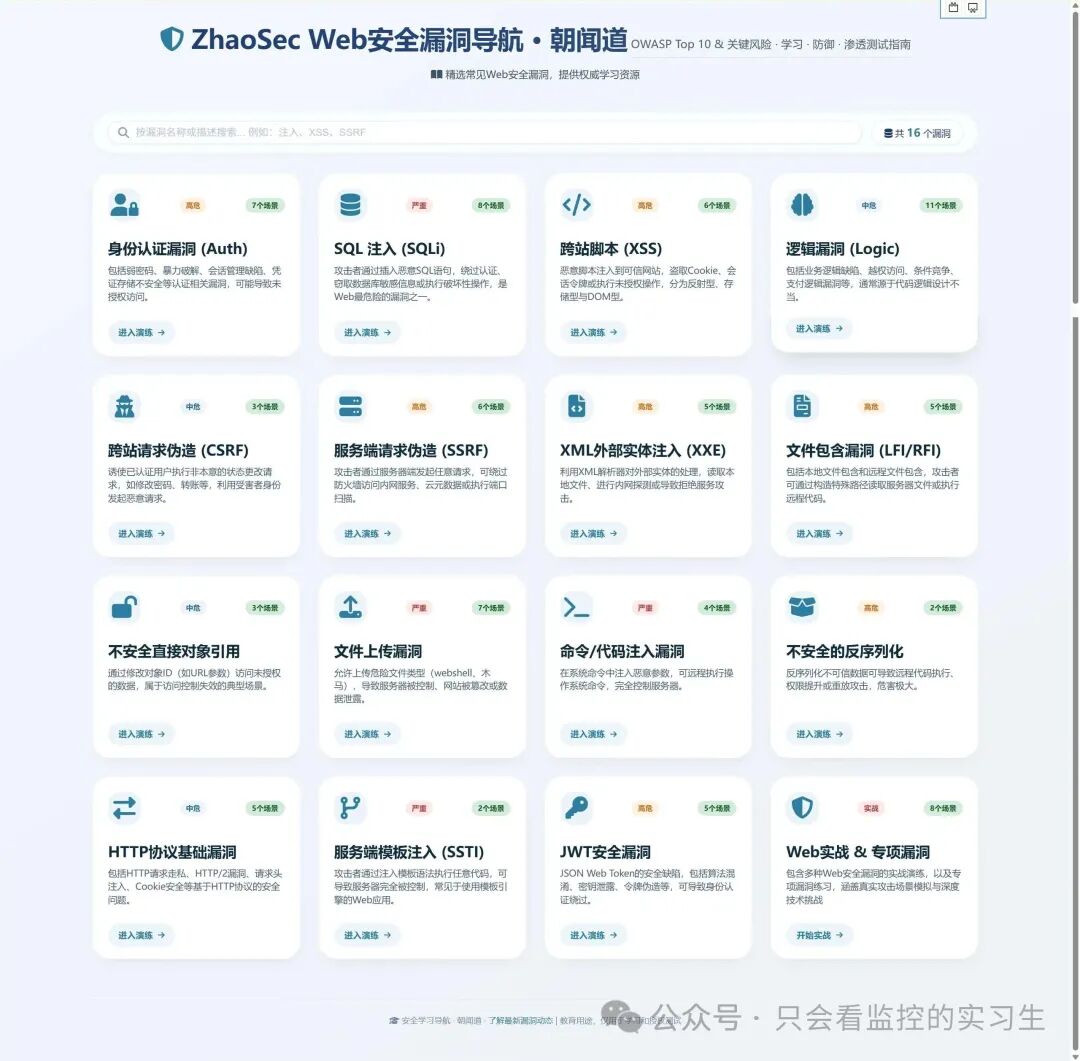 ### 项目特色 [](https://github.com/KingLann/zhaosec#%E9%A1%B9%E7%9B%AE%E7%89%B9%E8%89%B2) * 🎯 **全面覆盖**:涵盖16大类Web安全漏洞,共80+个实战场景 * 📚 **系统学习**:每个漏洞模块包含基础知识、原理讲解和防御方法 * 🚀 **实战演练**:提供从入门到高级的多种难度级别 * 🐳 **容器化部署**:支持Docker一键部署,环境隔离 * 📖 **详细文档**:每个场景都有清晰的说明和提示 * 🔧 **真实环境**:模拟真实业务场景,贴近实际渗透测试 ### 漏洞类型 | 漏洞类型 | 场景数量 | 风险等级 | |------------------|------|------| | 身份认证漏洞 (Auth) | 7 | 高危 | | SQL 注入 (SQLi) | 8 | 严重 | | 跨站脚本 (XSS) | 6 | 高危 | | 逻辑漏洞 (Logic) | 11 | 中危 | | 跨站请求伪造 (CSRF) | 3 | 中危 | | 服务端请求伪造 (SSRF) | 6 | 高危 | | XML外部实体注入 (XXE) | 5 | 高危 | | 文件包含漏洞 (LFI/RFI) | 5 | 高危 | | 不安全直接对象引用 (IDOR) | 3 | 中危 | | 文件上传漏洞 | 7 | 严重 | | 命令/代码注入漏洞 | 4 | 严重 | | 不安全的反序列化 | 2 | 高危 | | HTTP协议基础漏洞 | 5 | 中危 | | 服务端模板注入 (SSTI) | 2 | 严重 | | JWT安全漏洞 | 5 | 高危 | | Web实战 & 专项漏洞 | 8 | 实战 | ### 学习模块 [](https://github.com/KingLann/zhaosec#%E5%AD%A6%E4%B9%A0%E6%A8%A1%E5%9D%97) * **基础知识**:每个漏洞类型都有详细的基础知识讲解 * **漏洞场景**:从简单到复杂的多级别漏洞场景 * **实战靶场**:专项漏洞练习和综合实战环境 * **防御指南**:提供漏洞修复和防御的最佳实践
xiaodi
2026年10月25日 10:34
38
0 条评论
转发
收藏文档
上一篇
下一篇
手机扫码
复制链接
手机扫一扫转发分享
复制链接
分享
链接
类型
密码
更新密码
有效期
Markdown文件
Word文件
PDF文档
PDF文档(打印)