红队攻防
近两年免杀技术年鉴
Python免杀技术实录
AD域攻防系列微课程
免杀技术入门基础知识
深入理解CodeQL代审
开源安全项目二开计划
搞懂攻防内存马研究
深入理解SAST代审测试
C2的发展和技术分析
Fastjson姿势技巧集合
武装你的BurpSuite插件篇
CS4.5二开过HR及内扫
C#安全内网渗透工具集
红队文档书籍PDF资源
邮件钓鱼免杀完全指南
AD内网域技战法总结
渗透测试红队之信息收集
免杀致盲底层驱动BYOVD
SpringBoot常见安全风险
WIN系统红队Rootkit项目2
WIN系统红队Rootkit项目
Ghost Bits项目绕防护神器
自研新型C2(LeekShell)
国外红队通用笔记对抗录
红队钓鱼风险演练平台
Payload渗透测试平台
一键挖掘CVE自动化
红队攻防资产管理小工具
红队多协议代理管理平台
自托管免杀载荷生成平台
红队后渗透作战平台
AI驱动红队作战平台
冷门语言dlang免杀路程
天狐工具箱V4.0轻便版
一站式AI红队测试平台
红队后渗透作战平台
哥拉斯超级版集成AI
自托管轻量C2管理框架
比FRP小100倍的项目
安全工具资产管理箱
打点CVE探针红队利器
安全项目软件商城箱
多层内网渗透辅助工具
Linux多架构权限提升工具
JAVA综合漏洞利用工具
Nacos综合漏洞利用工具
红队星图资产测绘平台
浏览器存储桶检测插件
给DeepSeek装上红队流
Webshell免杀生成工具
现代化的POC管理方案
主流OA漏洞一键检测
红队DSH插件攻防论
Webshell免杀生成工具
红队工具BOF合集
钓鱼邮件找茬训练场
小迪安全知识库
-
+
首页
钓鱼邮件找茬训练场
钓鱼邮件找茬训练场
# WKJ-Phishing 项目地址:https://github.com/Jiafu318/wkj-phishing [](https://github.com/Jiafu318/wkj-phishing#wkj-phishing) > 钓鱼邮件找茬训练 · Interactive Phishing Email Awareness Training 这是一个纯静态的单页训练工具:读一封模拟邮件,凭自己的判断点出可疑之处,提交后逐条对照解读——看到什么线索、为什么需要警惕、下一步应该怎样核实或处理。它不模拟真实攻击,也不收集任何数据,只做一件事:把"识别钓鱼邮件"从一句口号拆成一条条可以练习的判断。 ## 在线体验 [](https://github.com/Jiafu318/wkj-phishing#%E5%9C%A8%E7%BA%BF%E4%BD%93%E9%AA%8C) **[https://jiafu318.github.io/wkj-phishing/](https://jiafu318.github.io/wkj-phishing/)** 无需登录、无后台、无跟踪,所有内容随页面一次性加载。 它教的不是关键词,而是三件事: * **不是找关键词**:线索分两类教——「硬证据」是可以直接核实的客观事实(仿冒域名、陌生收款账号、索要验证码),「话术手法」是心理操控信号(紧迫时限、保密要求、权威包装)。两类分开标注,不把单一表象直接判为恶意。 * **不是乱点**:点错的地方每次 -1 分,规则答题前明示。先想后点才有分,碰运气无利可图。 * **不止告诉你错**:每个风险点都给"为什么危险 + 正确做法",每封邮件还附"下一步怎么做"——核实渠道与上报路径。 ## 界面 [](https://github.com/Jiafu318/wkj-phishing#%E7%95%8C%E9%9D%A2) 桌面 · 首页 桌面 · 标记风险点 [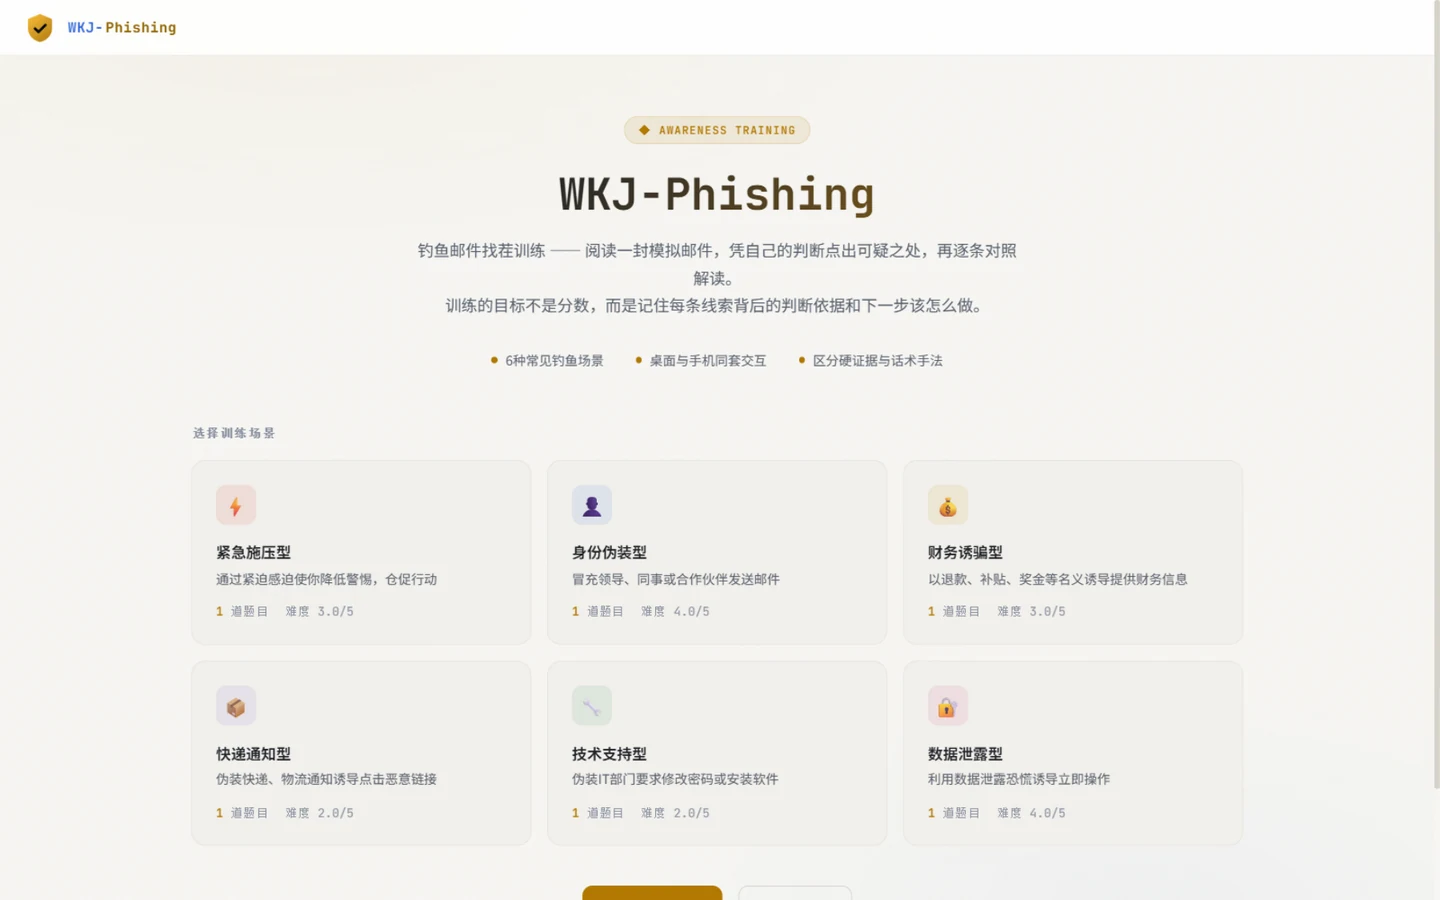](https://github.com/Jiafu318/wkj-phishing/blob/main/docs/screenshots/desktop-landing.webp) [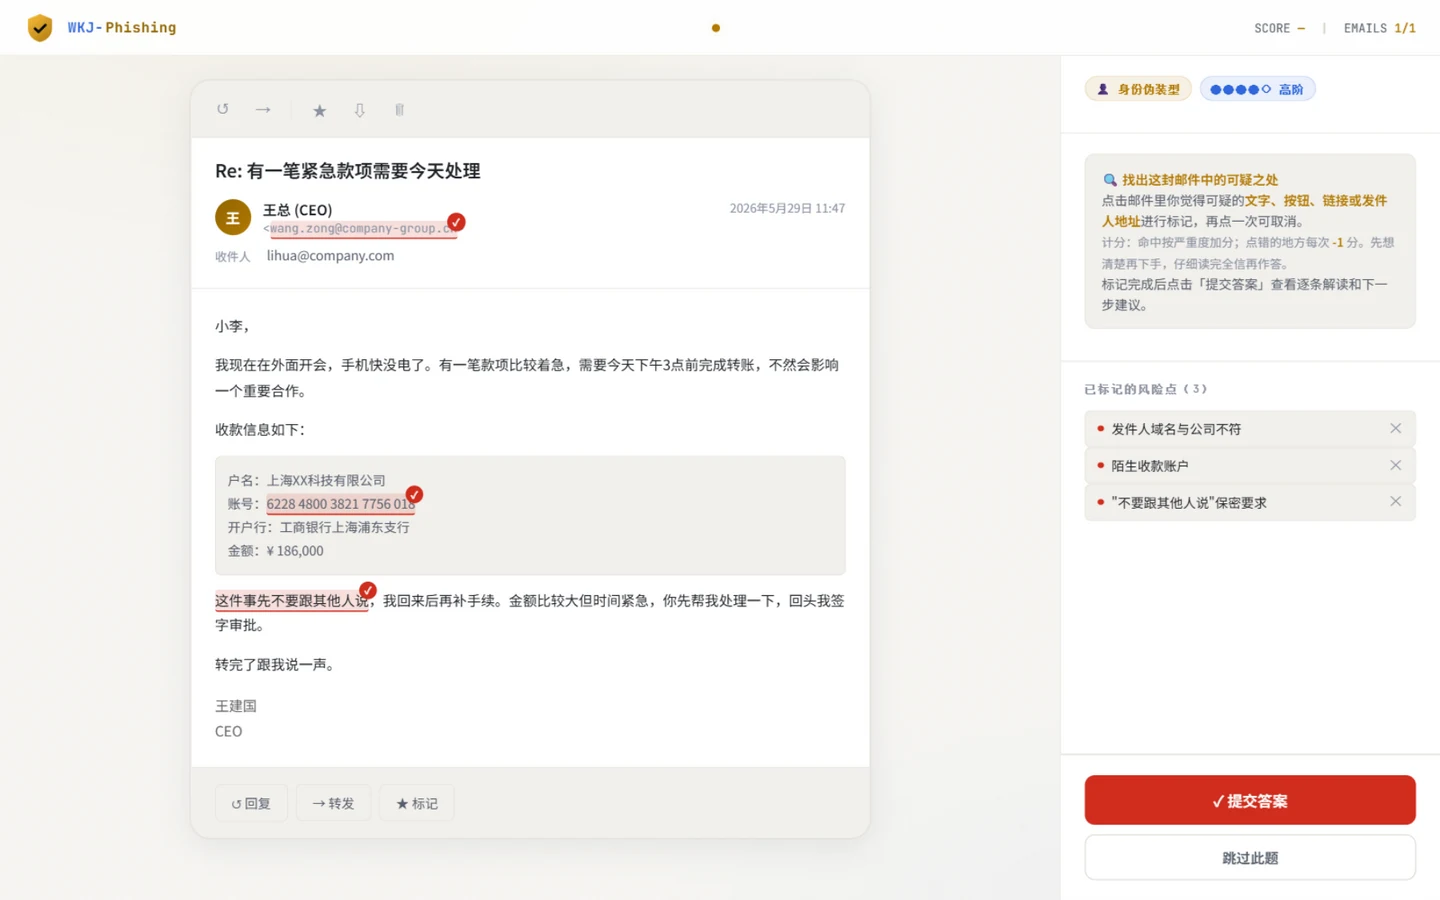](https://github.com/Jiafu318/wkj-phishing/blob/main/docs/screenshots/desktop-practice.webp) 桌面 · 结果解读 手机 · 训练 [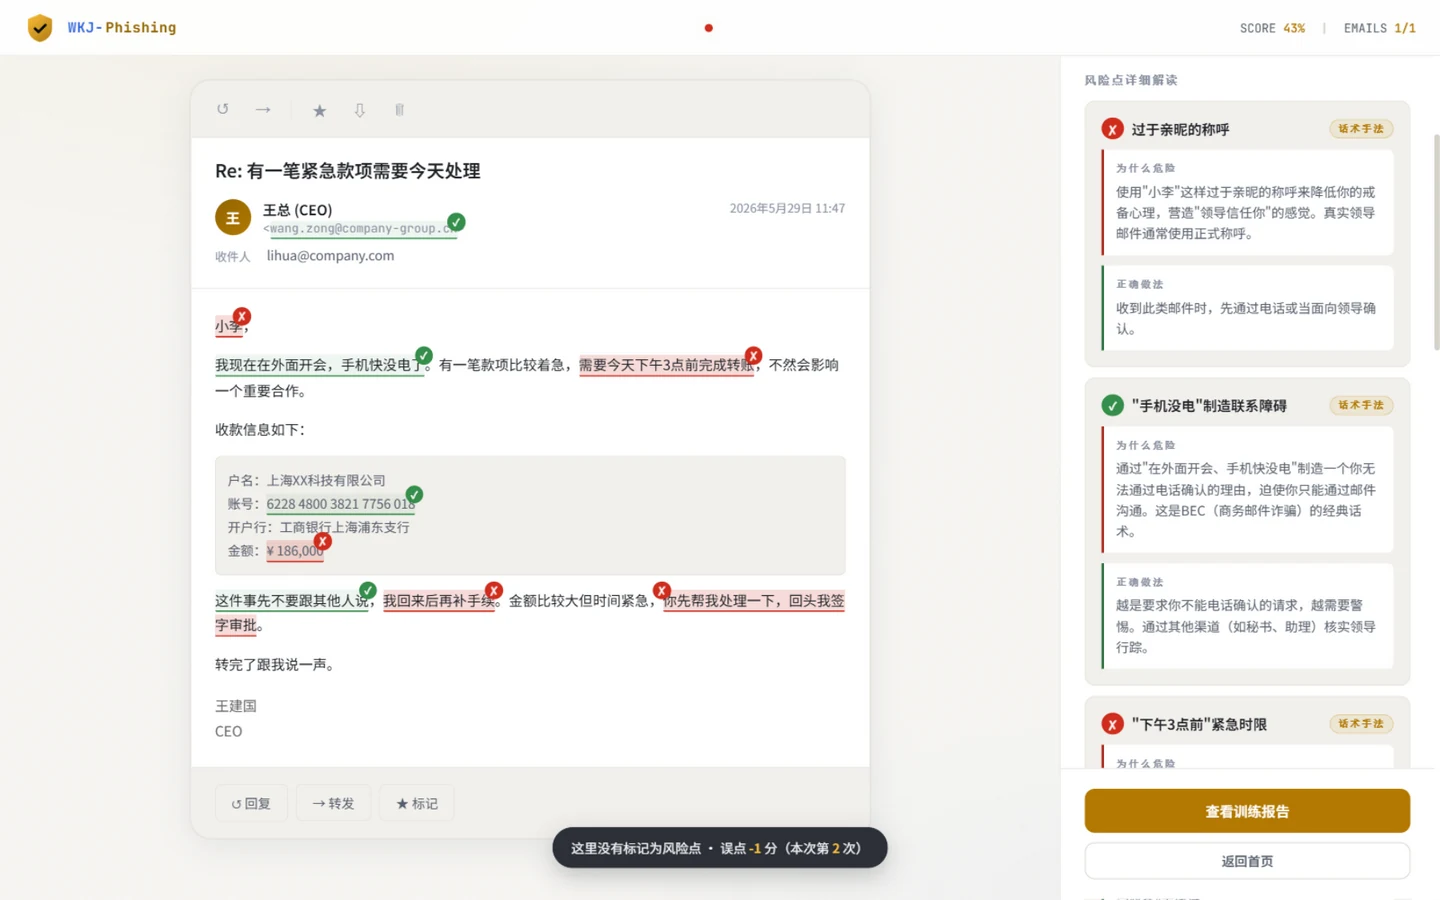](https://github.com/Jiafu318/wkj-phishing/blob/main/docs/screenshots/desktop-result.webp)
xiaodi
2026年11月3日 16:31
11
0 条评论
转发
收藏文档
上一篇
下一篇
手机扫码
复制链接
手机扫一扫转发分享
复制链接
分享
链接
类型
密码
更新密码
有效期
Markdown文件
Word文件
PDF文档
PDF文档(打印)