SRC挖掘
文集大纲加载中……
小迪安全知识库
-
+
首页
人脸识别类绕过方式
人脸识别类绕过方式
# 一、前言 目前很多小程序,网站都会实名认证并且大多数会使用人脸识别验证,这里实践测试,挖掘到多个人脸识别漏洞绕过的案例。一下简单讲解三个漏洞类型案例。 # 二、正文 这里是某个AI面试功能点,你填写身份证姓名信息进行实名认证后,会发送一个面试链接信息。 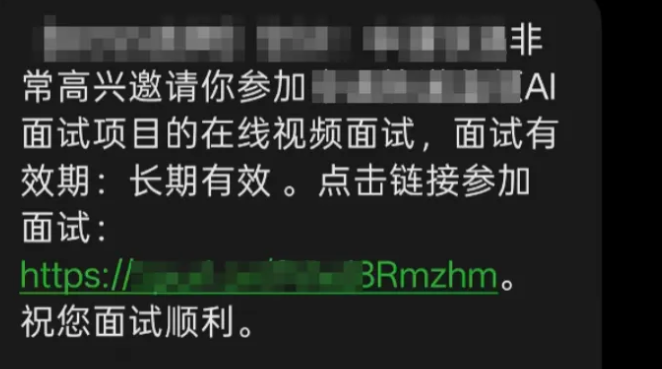 这里点击会跳转至小程序,输入手机号即可,这里其实已经存在一个漏洞点了,那就是手机号可以随意绑定,没有对手机号做校验 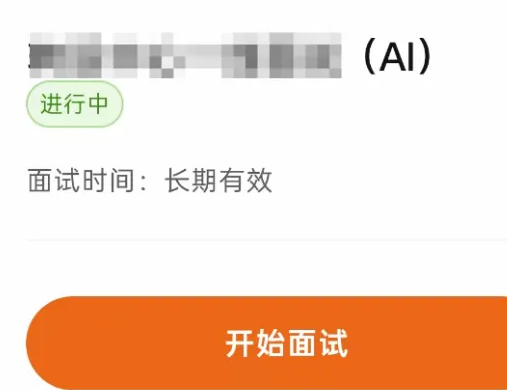  最后来到这一步,拍摄人脸照片上传 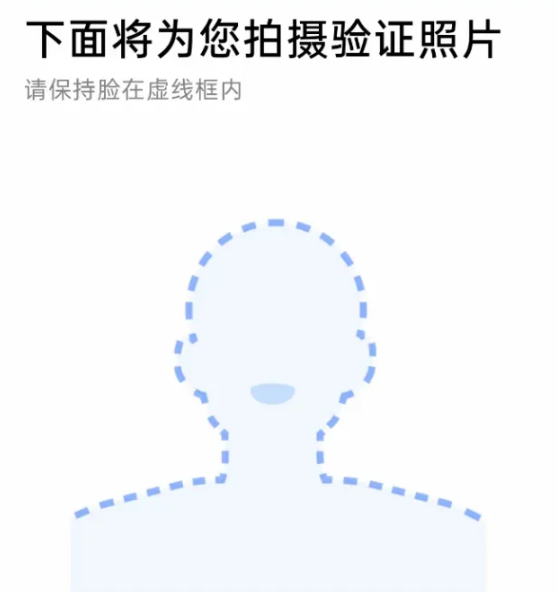 因为这个小程序对手机清晰度有要求,所以使用AI进行处理一下照片。  直接上传  直接绕过识别,进入面试阶段。整个流程相当于使用他人身份证信息填写简历信息再绕过人脸识别使用他人身份信息进行面试处理。  同样填写身份证信息等,然后需要微信支付宝扫码进行人脸识别  使用另一个手机进行人脸录屏,这里录屏需要录制摇头画面即可,该系统不检测张嘴,眨眼  微信扫描二维码,点击确认 进行人脸识别,把录屏的人脸视频对准摄像头,当识别成功会显示如下  识别完成回到网站界面,显示人脸识别验证通过,实名认证成功,因此我们成功通过手机录屏绕过人脸识别 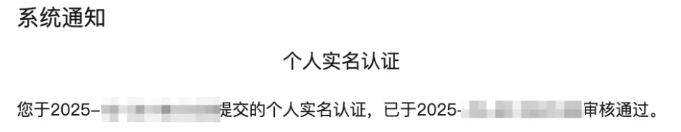 这个人脸识别功能我认为存在两个功能点,其一:可直接绕过人脸识别这一步直接提交信息,第二就是可以直接伪造人脸识别数据直接以接口的形式提交。 某个个人信息采集平台,这个需要使用手机抓包,因为人脸识别调用摄像头,识别到使用电脑会直接弹窗不允许点击 首先会先填写身份证信息等 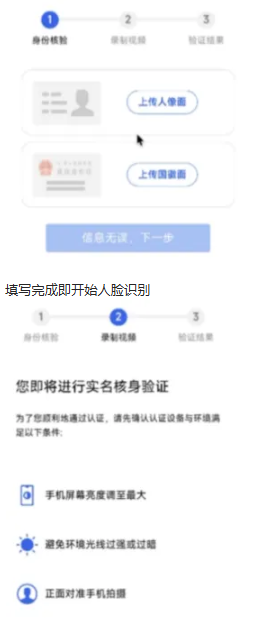 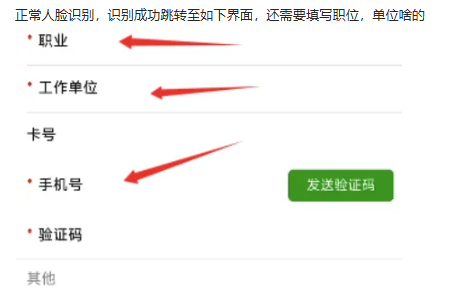 我们这里也是正常填写,然后验证码随便输入,提交抓包看看数据包信息 这里字段太多,所以都打码了,简单总结就是,这个最终提交个人信息的请求包,会把用户人脸识别过程中输入的身份证,人脸识别图像保存为一个链接地址,然后把这个地址给这个数据采集请求包。 因此这里存在一个问题,该网站并没有限制链接地址来源信息,也并没有验证用户是否进行人脸识别认证的过程 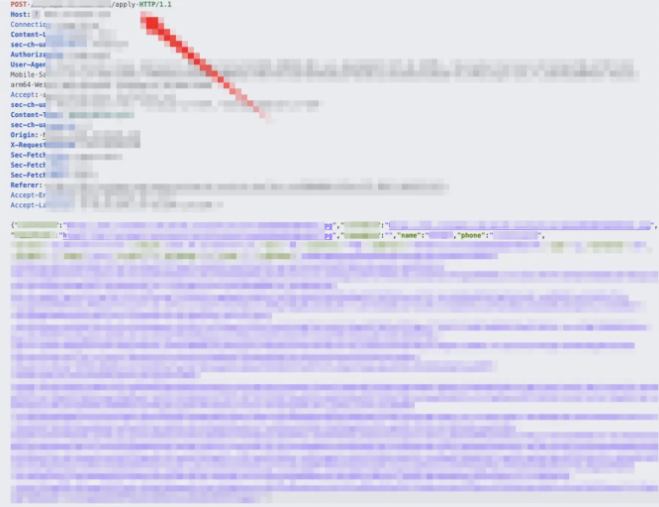 这里直接把身份证,人脸链接换成互联网上别人的或者随便找的图片链接地址给请求包,通过测试成功提交,相当于直接绕过人脸识别接口,直接提交最终请求包即可。 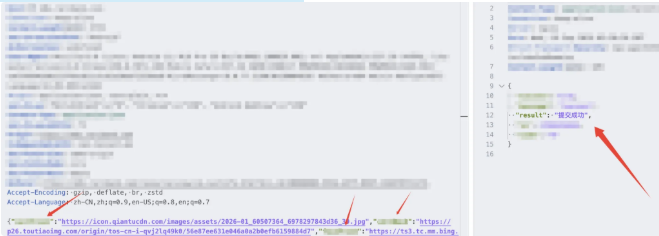
xiaodi
2026年10月25日 10:32
38
0 条评论
转发
收藏文档
上一篇
下一篇
手机扫码
复制链接
手机扫一扫转发分享
复制链接
分享
链接
类型
密码
更新密码
有效期
Markdown文件
Word文件
PDF文档
PDF文档(打印)