SRC挖掘
文集大纲加载中……
小迪安全知识库
-
+
首页
EDUSRC挖掘不一样点
EDUSRC挖掘不一样点
声明 本文章所分享内容均已脱敏处理且修复,仅用于网络安全相关的技术讨论和学习,注意,切勿用于违法途径,所有渗透测试都需要获取授权,违者后果自行承担,与本文章及作者无关,请谨记守法。 前言 edu网站,可对使用第三方系统的网站进行测试,也可以从学校或者教育局进行测试,都是非常容易测试的点。 漏洞测试 如下小程序  这个小程序是使用的第三方系统,并且域名并不是学校备案的,只是小程序学校备案,所以这类小程序的漏洞点相对会好测一点。 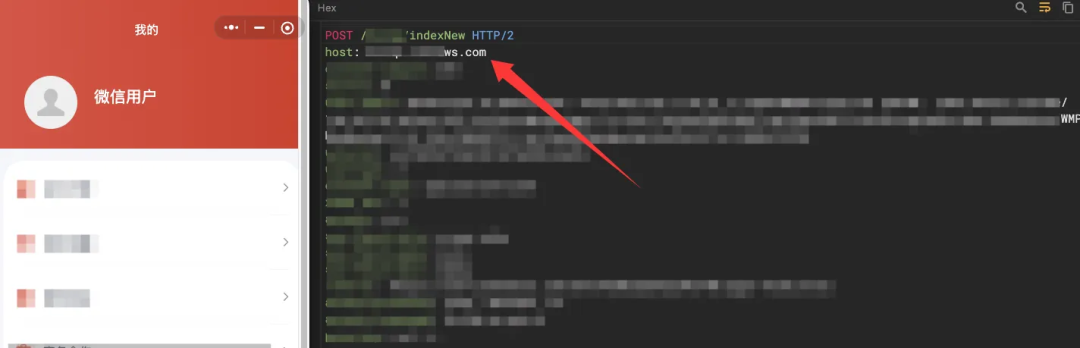 这里存在常用地址,任意添加一个地址信息 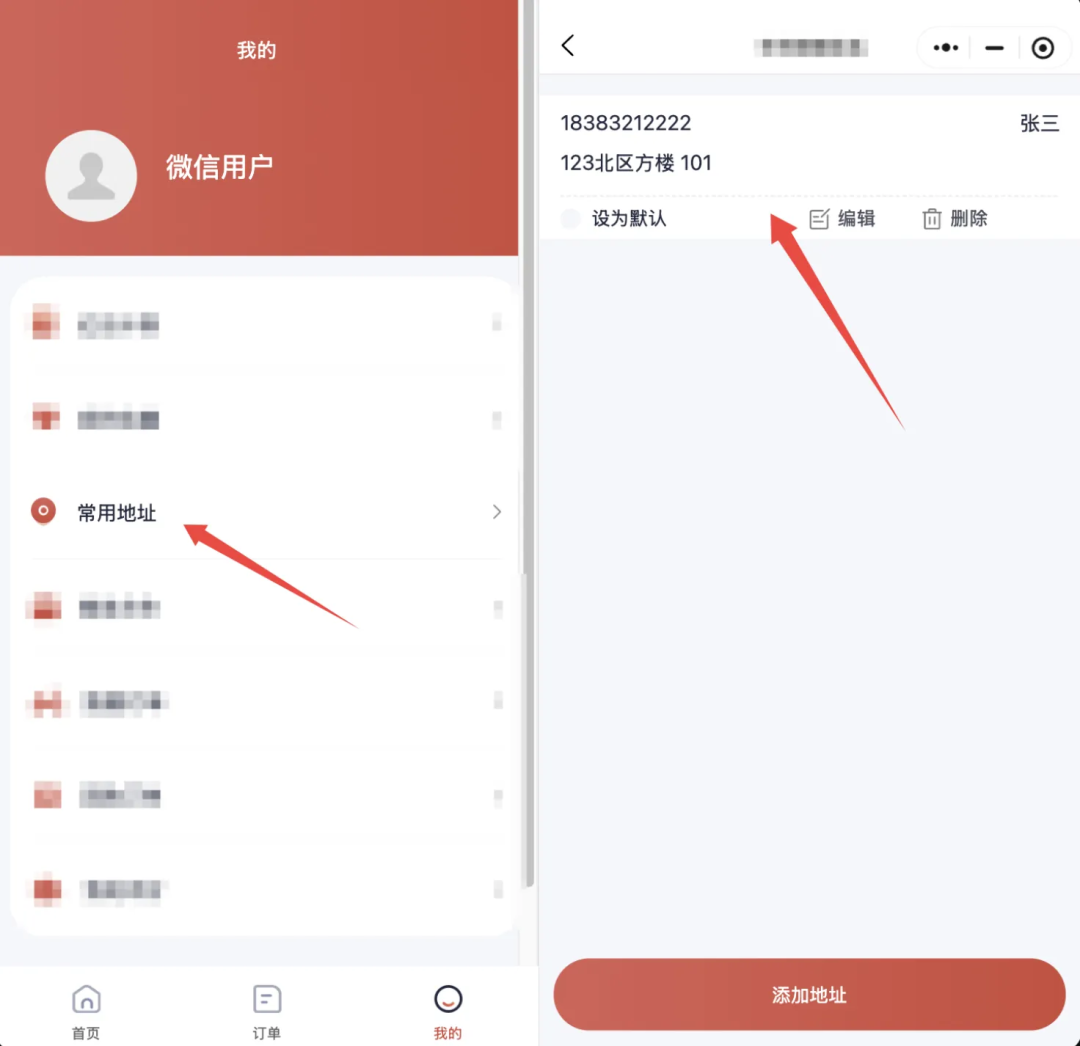 发现address接口为添加地址接口 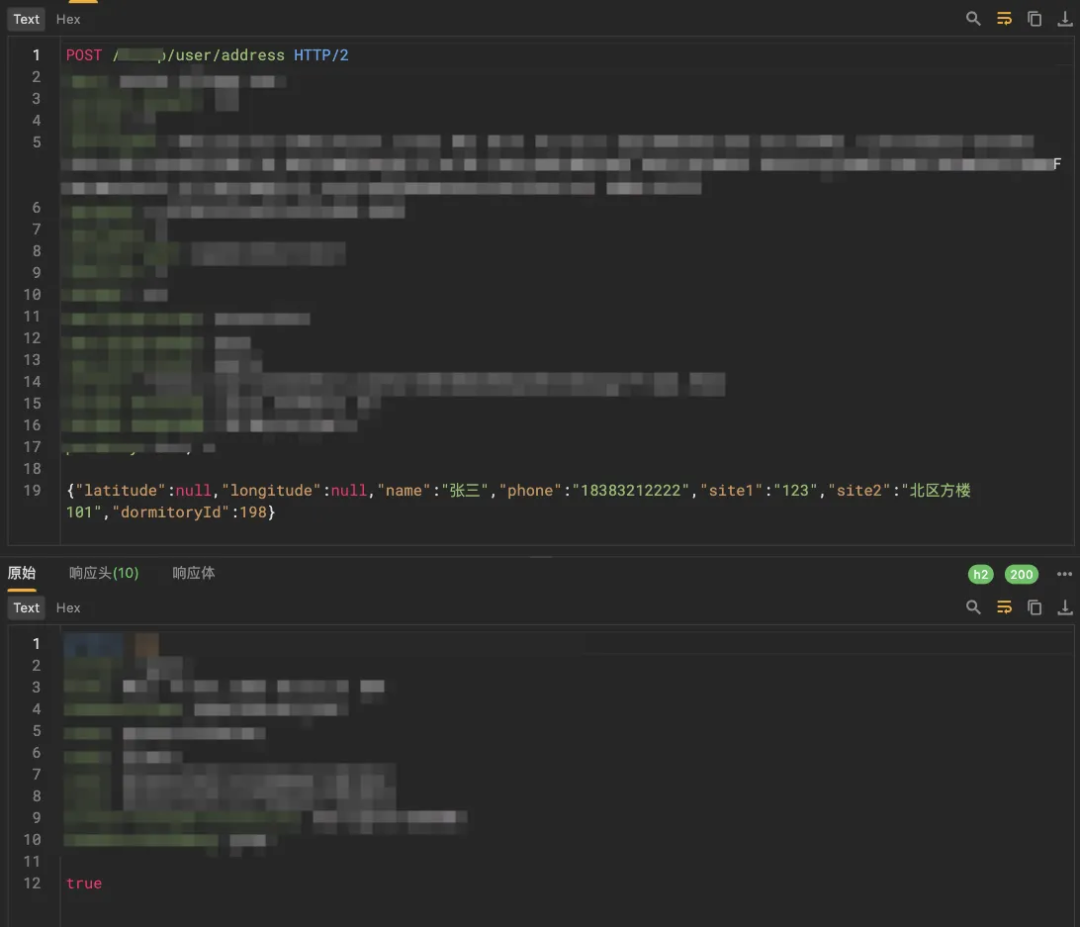 而同样的接口,GET请求就是获取当前用户所有接口信息 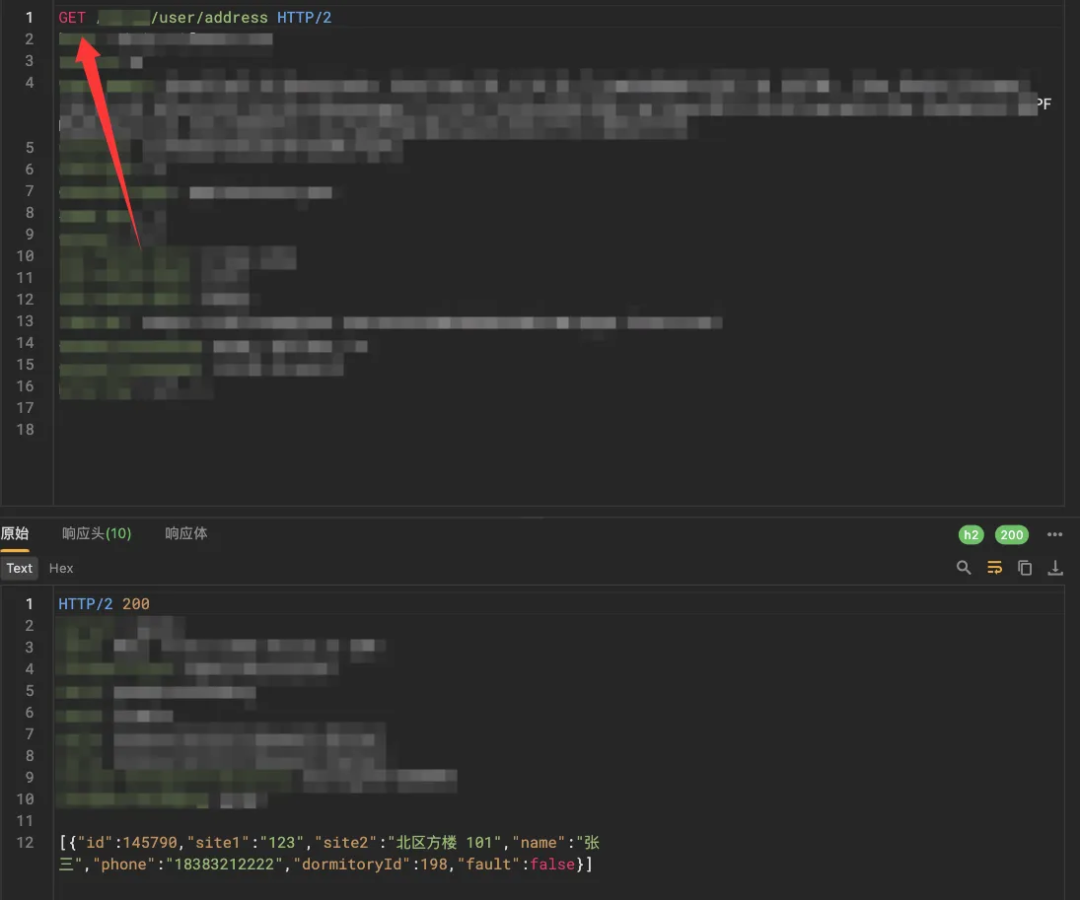 但是没有找到如何越权访问地址的接口,这里自行进行构造 发现POST参数提交接口报错 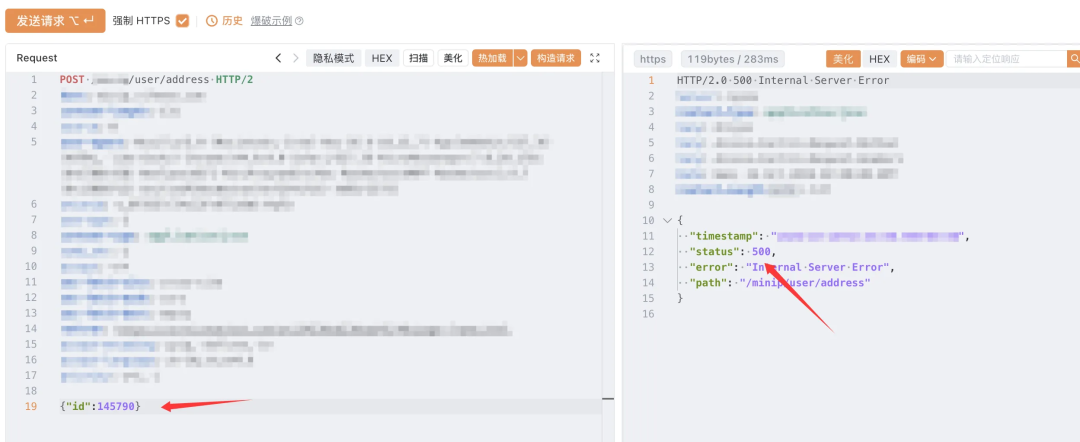 使用GET请求提交接口成功 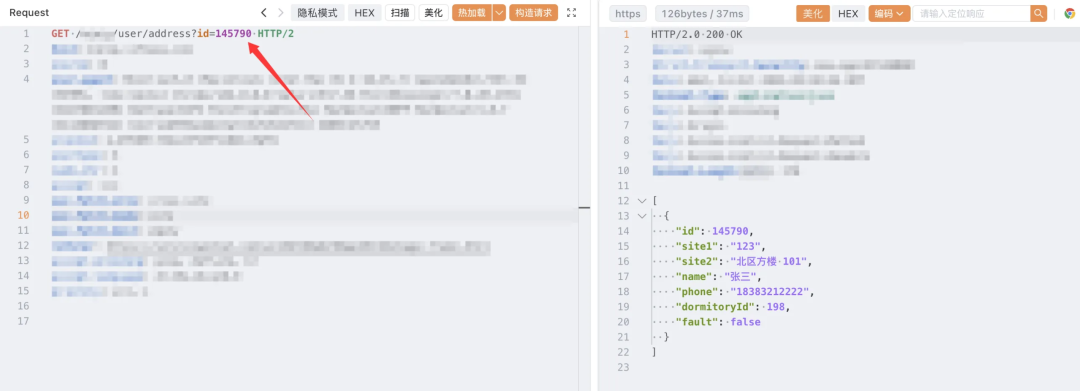 而且除了?id参数的方式,通过id:/这种方式同样可以 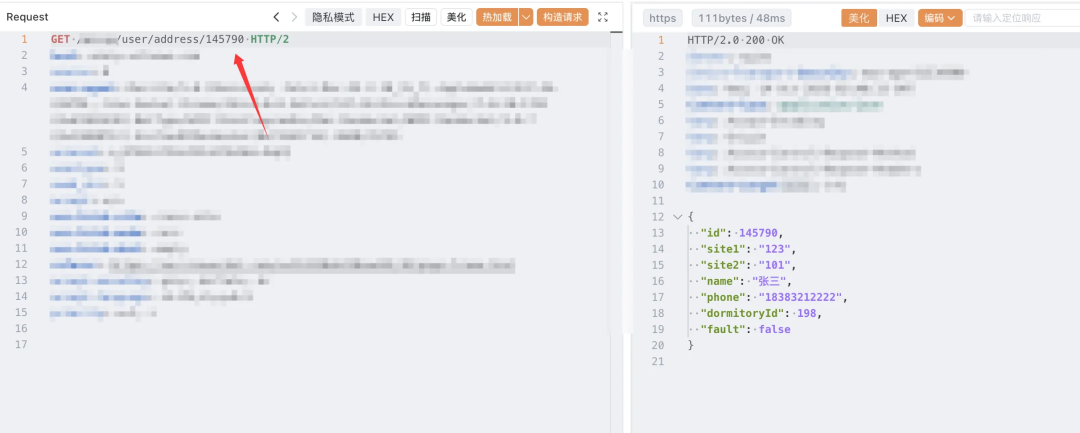 通过测试,可直接越权,而且id值为有序的,所以存在遍历可能 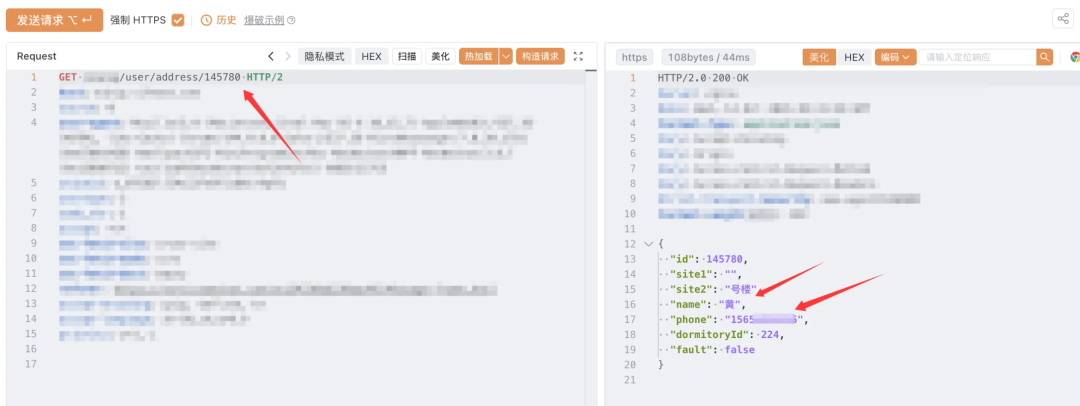 除此之外,经过测试,越权删除以及越权编辑均存在漏洞点 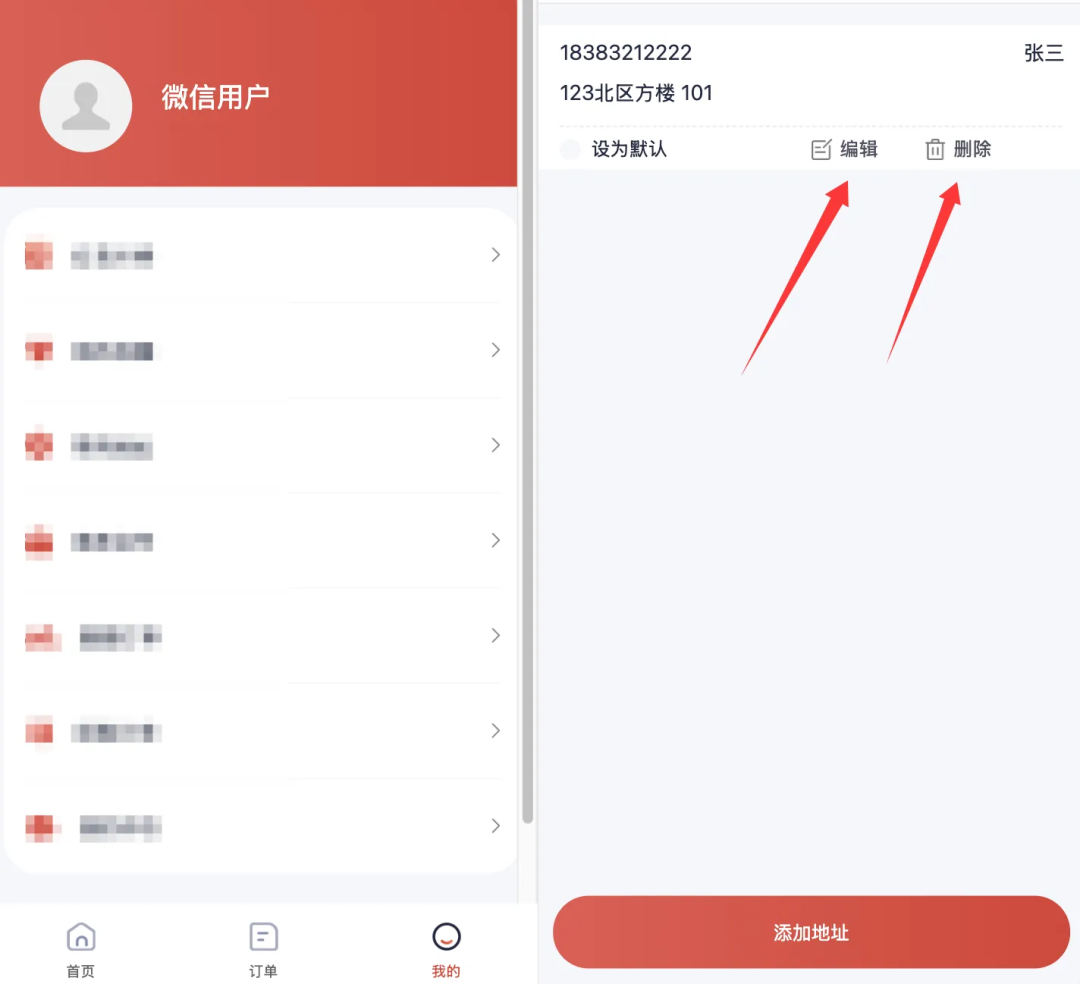 除了上述这个漏洞,还发现另一个信息收集得来的高危,直接拿下多个网站 信息收集,获取文档,密码由域名+@xxx.edu.cn组成,这个同样是供应链系统  可直接成功登录,还有许多网站,这里就不做测试了 
xiaodi
2026年10月21日 15:40
13
0 条评论
转发
收藏文档
上一篇
下一篇
手机扫码
复制链接
手机扫一扫转发分享
复制链接
分享
链接
类型
密码
更新密码
有效期
Markdown文件
Word文件
PDF文档
PDF文档(打印)