护网面试
最全的网安面试题附参考答案
安全服务初级面试题
蓝队面试入门初级
HW蓝队防守方面试题
HW蓝队面试问答简易版
HVV护网面试实战大全
综合安全工位面试总结
高频渗透面试题必须会
州弟学安全细讲面试题
网安人职业路线的思考
万人共创互帮互助面试表
HW直推攻防演练招聘
XX安全服务实习生面试题
护网蓝队蓝初中面经
2026年HW真实工资!
蓝队总纲红线项目流程
小迪安全知识库
-
+
首页
蓝队总纲红线项目流程
蓝队总纲红线项目流程
**护网行动蓝队之** **总纲、红线、项目流程**  🔍 前言 每年护网行动,都是对企业网络安全防护能力、应急响应能力、合规落地能力的年度大考。 很多安全团队踩坑、扣分、通报,核心原因只有三点: 1. 蓝队值守无统一行动总纲,岗位职责混乱、响应标准不一; 2. 全员不清楚法律红线边界,处置违规、日志缺失、瞒报漏报引发追责; 3. 项目流程不规范,备战、值守、复盘全环节脱节,攻防应对被动。 本文整理官方适配版蓝队护网总纲、法律合规红线、全周期项目流程,可直接作为企业护网行动执行手册、培训资料、值守规范,全员落地执行。  **PART.1**  一、护网行动·蓝队总纲(核心准则) 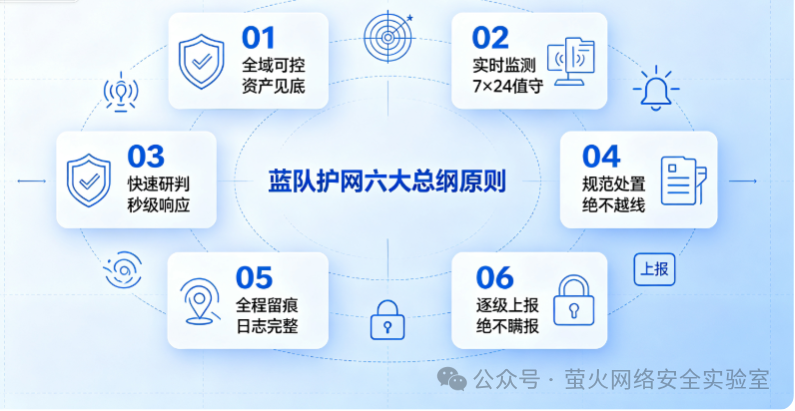 1.1 蓝队核心定位 护网行动中,蓝队=防守方,是企业网络安全的核心防线。核心使命:防入侵、防泄露、防瘫痪、防违规、保稳定、保合规。 区别于红队主动攻击,蓝队所有工作围绕“预警、监测、研判、处置、溯源、留存、上报”闭环开展,杜绝盲目操作、违规处置、无效防守。 1.2 蓝队护网六大总纲原则(全员必背) ✅ 原则一:全域可控,资产见底 所有互联网暴露资产、内网业务系统、服务器、域名、接口、IoT设备全部梳理建档,无遗漏、无盲区,杜绝“未知资产被攻破”。 ✅ 原则二:实时监测,7×24值守 护网期间实行全天候值守制度,流量、日志、告警实时监控,做到告警不堆积、异常不隔夜、风险不扩散。 ✅ 原则三:快速研判,秒级响应 区分误报、弱告警、高危攻击,精准研判攻击链路,优先处置勒索、远控、数据窃取、内网横向渗透等高风险行为。 ✅ 原则四:规范处置,绝不越线 所有处置操作合规合法,禁止私自溯源攻击外网IP、禁止反向渗透、禁止违规封堵,严格遵守网络安全法律法规。 ✅ 原则五:全程留痕,日志完整 攻击流量、操作记录、处置过程、上报记录100%留存归档,做到可追溯、可复盘、可核验,规避合规追责。 ✅ 原则六:逐级上报,绝不瞒报 发现高危入侵、数据泄露、系统瘫痪、重大漏洞,严格按照流程逐级上报,严禁瞒报、漏报、迟报、谎报。  **02** 二、护网行动·法律红线(绝对不能碰) 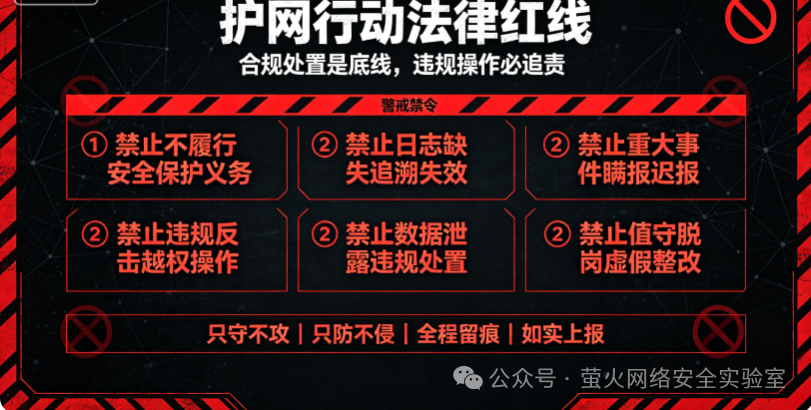 护网扣分、企业通报、个人追责,大多不是技术问题,而是合规问题。以下法律红线,全员值守人员必须牢记,零容忍触碰。 2.1 核心适用法律法规 《网络安全法》《数据安全法》《个人信息保护法》《网络安全等级保护条例》《关键信息基础设施安全保护条例》 2.2 护网高频违规红线(追责重点) 🔴 红线1:不履行网络安全保护义务 未做资产梳理、未开启安全监测、未部署防护设备、漏洞长期不整改、弱密码大面积存在。依据《网络安全法》可对企业处以1万-50万罚款,对直接负责人处以1万-10万罚款,拒不整改造成后果的加重处罚。 🔴 红线2:日志留存不达标、无追溯能力 安全设备、服务器、业务系统日志缺失、留存时长不足、未集中归档、无法溯源攻击行为。属于典型合规失职,护网专项检查重点扣分项。 🔴 红线3:重大安全事件瞒报、迟报、漏报 发生入侵渗透、数据泄露、业务瘫痪、勒索加密等重大事件,刻意隐瞒、拖延上报、篡改处置记录,属于严重违规,直接追责主管及值守人员。 🔴 红线4:违规反击、越权操作 蓝队仅可做防御、封堵、隔离、处置、溯源取证,禁止对外部攻击IP、攻击者服务器进行反向探测、渗透、攻击、DDOS反击,违者涉嫌违法。 🔴 红线5:数据泄露、违规处置数据 护网期间因防护不当导致用户数据、业务数据、涉密数据泄露,或私自导出、拷贝、外传日志与敏感数据,依法追究民事、行政乃至刑事责任。 🔴 红线6:值守脱岗、处置敷衍、虚假整改 7×24值守空岗、告警长期无人处置、发现风险仅表面整改、虚假填报安全台账,被专项巡检发现后直接通报问责。 2.3 一句话合规底线 只守不攻、只防不侵、全程留痕、如实上报、合规处置、绝不敷衍 三、护网蓝队完整项目流程(全周期落地版) 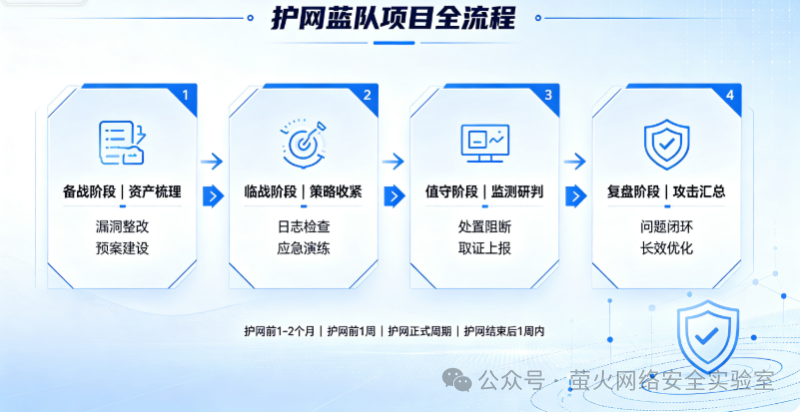 完整护网工作分为四大阶段:备战阶段、临战阶段、值守决战阶段、复盘收尾阶段,每阶段流程、任务、标准清晰可落地。 阶段一:备战阶段(护网前1-2个月,基础夯实) 核心目标:扫清资产盲区、整改存量漏洞、搭建防护体系、完善制度预案 重点工作: 1.资产全面梳理:排查域名、公网IP、服务器、Web系统、接口、数据库、内网设备,建立资产台账,清理僵尸资产、高危暴露端口。 2.漏洞自查整改:开展渗透测试、漏洞扫描,重点修复高危漏洞(远程代码执行、SQL注入、越权访问、弱密码等),闭环整改验证。 3.安全能力加固:优化防火墙、WAF、IPS策略,开启全流量采集,搭建日志集中分析平台,实现日志可检索、流量可可视化、风险可溯源。 4.制度预案完善:制定护网值守制度、应急处置预案、上报流程、漏洞整改规范,明确各岗位责任人、权责边界。 5.团队组建培训:划分监测、研判、处置、溯源、上报、后勤岗位,开展攻防场景培训,熟悉告警处置流程与合规要求。 阶段二:临战阶段(护网前1周,终极加固) 核心目标:收紧策略、清零风险、全员就位、应急待命 重点工作: 1\. 全网二次复检,遗留高危漏洞全部清零,无法立即整改的做好临时隔离、策略封堵与风险报备; 2. 收紧所有边界安全策略,关闭不必要端口、多余权限、匿名访问权限; 3. 检查日志、流量、告警设备运行状态,确保无设备离线、无日志丢失; 4. 确定7×24排班表,明确值班交接流程、告警处置时限、上报联系人; 5. 开展应急演练,模拟入侵、勒索、数据泄露场景,验证团队协同与处置效率。 阶段三:决战值守阶段(护网正式周期,核心防守) 核心目标:实时监测、快速处置、阻断攻击、留存证据、合规上报 每日标准工作流程: 1.每日早会:复盘昨日攻击态势、通报高危告警、明确当日值守重点、同步重点防护系统; 2.实时监测研判:紧盯WAF、防火墙、IPS、日志平台告警,区分正常访问、误报、弱告警、高危攻击; 3.快速处置阻断:对暴力破解、SQL注入、XSS、爬虫扫描、横向渗透等攻击及时封堵、隔离、清理; 4.攻击溯源取证:对高危攻击完整留存流量截图、日志记录、攻击IP、攻击路径,形成取证材料; 5.分级上报备案:普通攻击日常汇总,重大安全事件立即上报,全程留痕存档; 6.每日值守台账:记录当日告警数量、攻击类型、处置数量、遗留风险、整改情况。 阶段四:复盘收尾阶段(护网结束后1周内) 核心目标:沉淀经验、闭环问题、优化体系、长效防护。 重点工作: 1. 全面汇总护网期间攻击数据、告警。
xiaodi
2026年10月6日 15:27
5
0 条评论
转发
收藏文档
上一篇
下一篇
手机扫码
复制链接
手机扫一扫转发分享
复制链接
分享
链接
类型
密码
更新密码
有效期
Markdown文件
Word文件
PDF文档
PDF文档(打印)