SRC挖掘
文集大纲加载中……
小迪安全知识库
-
+
首页
多个EDU&企业SRC分享
多个EDU&企业SRC分享
## 0x1 前言 这次EDUSRC&企业SRC分享漏洞,都是之前挖的且都修复的,然后再分享几个前段时间有意思的案例给师傅们,像最近挖了几次众测,收获都还行,但是漏洞没有修复,暂时先不做分享(赏金还没有发,怕寄寄了)。 其实我看了很多师傅分享的企业SRC漏洞,说实话并没有想的那么高级,一个漏洞大几千,其实主要是人家师傅细节,且愿意肝,很多我们小白没有发现的地方,人家师傅都会去测试,所以人家能赚钱,其次就是分享EDUSRC漏洞了,最近也是旁边好多师傅在平台提交了通杀漏洞,sql注入、接口未授权、未授权绕过、敏感信息泄露接口通杀漏洞等。 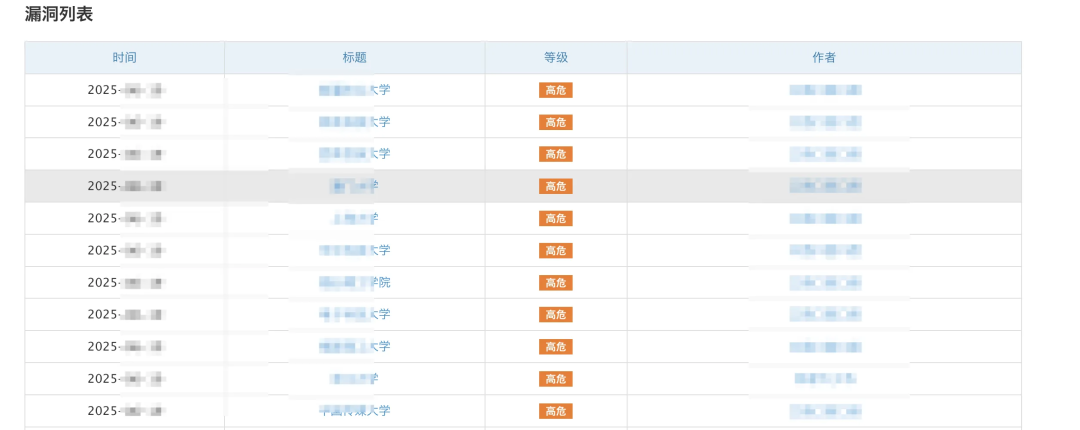 ## 0x2 有意思的众测案例 这个众测案例中漏洞目前已经都修复了,所以拿出来给师傅们分享下两个漏洞都是高危(众测给的高点),漏洞没有那么牛逼,其实就是我之前经常分享的挖微信小程序楼——sessionkey泄露和数据包分析的手法,但是又不是那种直接能看出来的,要是没有那么细节的师傅们可能就容易错过这个漏洞。 因为这个众测目标大多都是服务行业,酒店、旅游什么的多,像这样的资产,app和微信小程序功能和资产肯定偏多,功能多,漏洞相对来说就好测试点,这里直接从小程序入手。 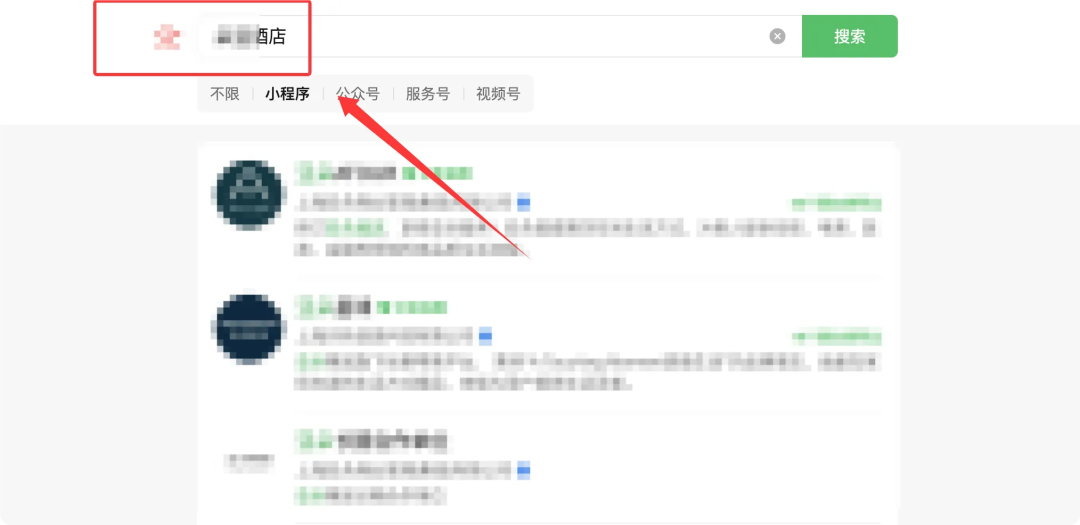 可以看到这里小程序很常见的手机号一键登陆,很容易出那种sessionkey三要素泄露,伪造用户信息未授权登陆漏洞 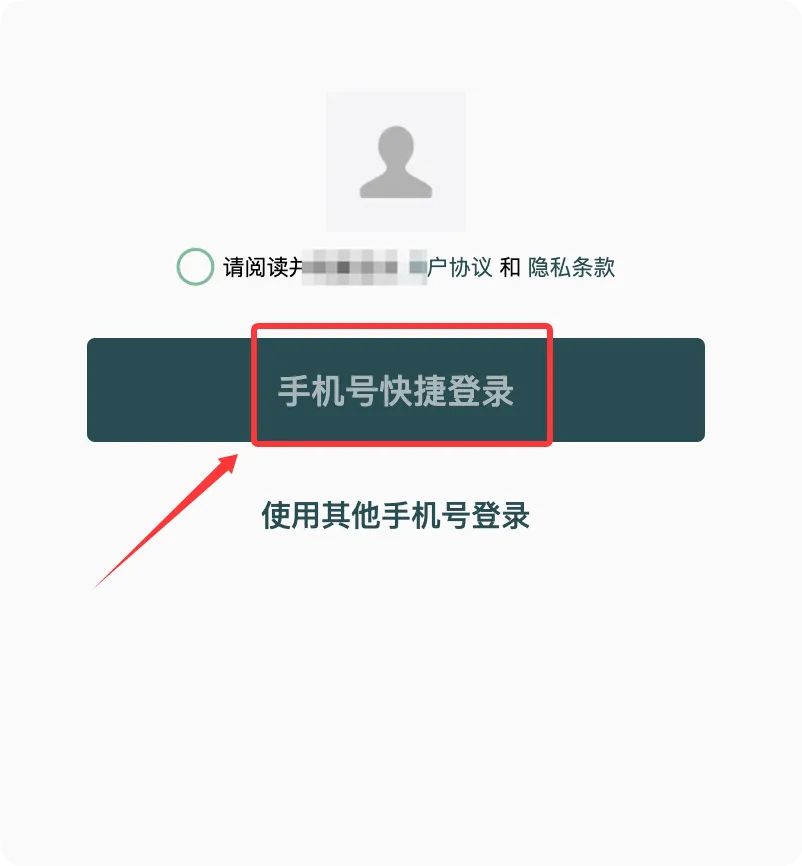 这个小程序也不例外,也存在这个泄露 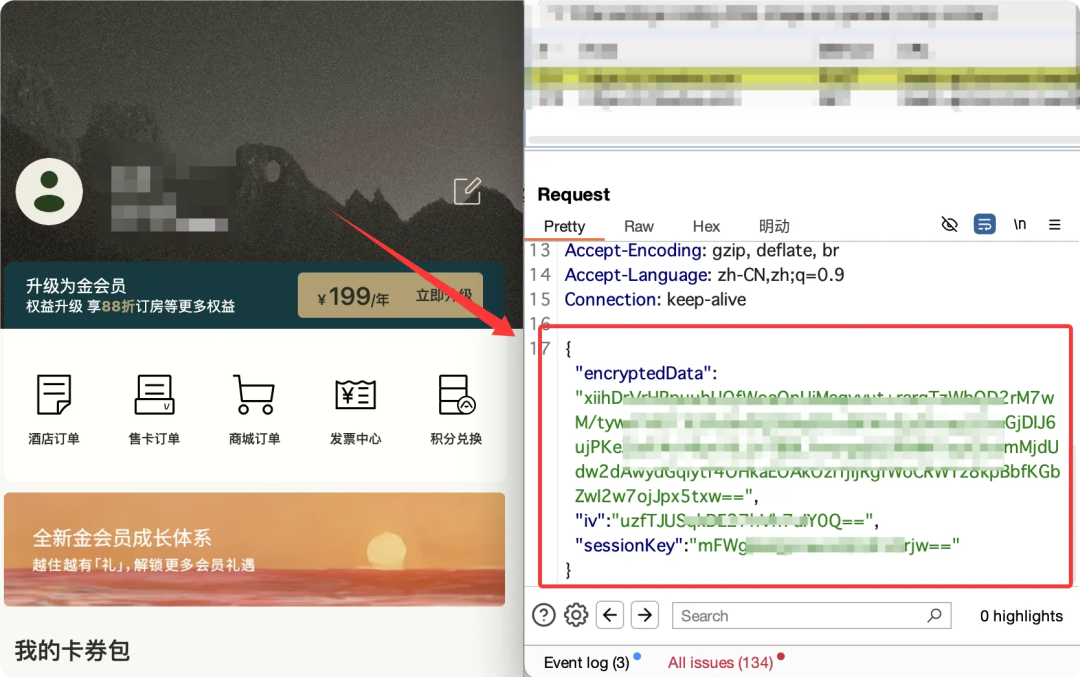 然后解密得到如下,182开头的手机号 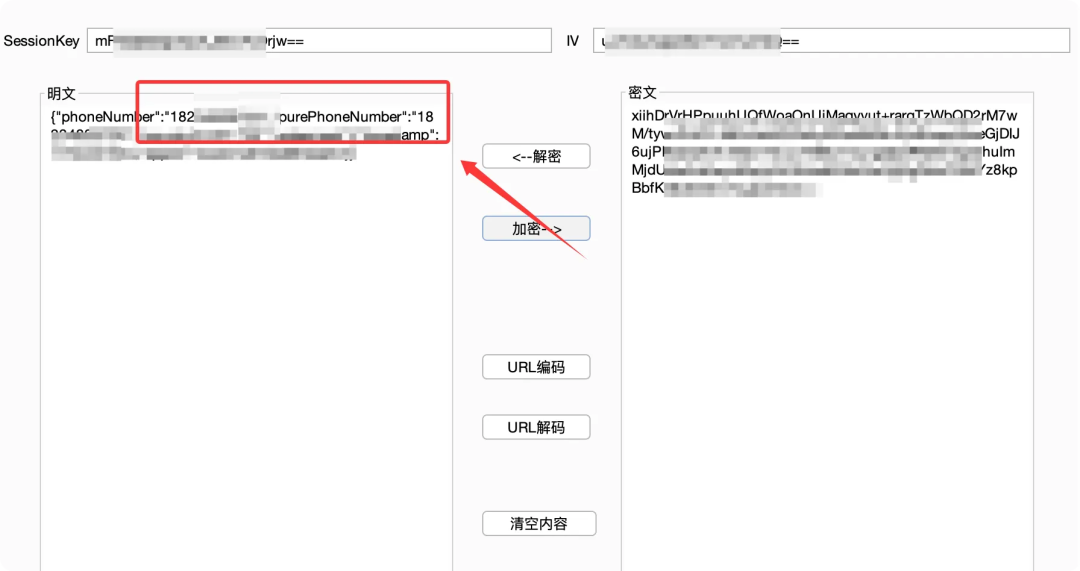 老规矩,这里直接改成我别的手机号,然后加密,再重新退出182的账户,点击上面的手机号一键登陆,直接抓包,然后把数据包进行替换(我166的手机号加密字段) 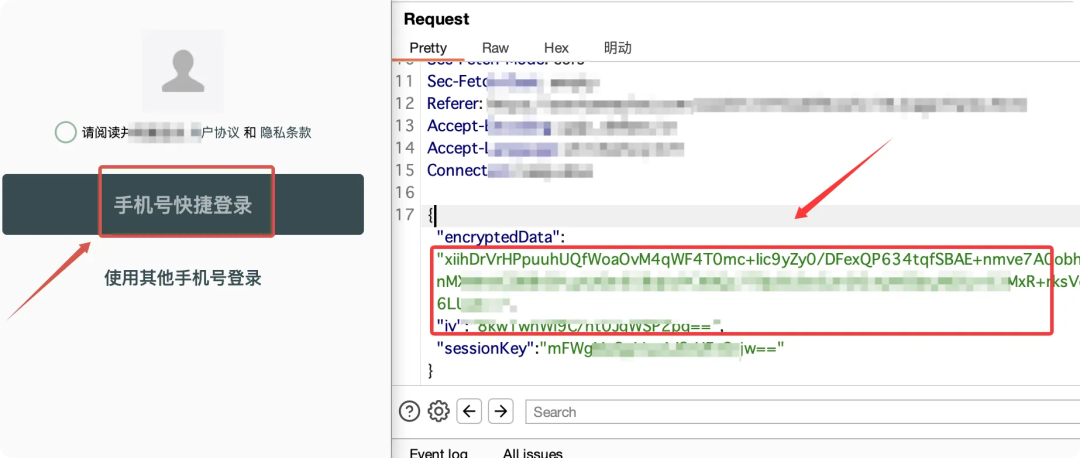 按道理直接放包就可以登陆成功,但是这里直接点击放包,登陆失败了,这里猜测之前可能有师傅搞众测已经交过漏洞,那边后端对这里做了校验,行不通了。 但是峰回路转,我直接在重现测试,然后我直接看返回包,发现返回包出现了下面两个参数,且都是明文显示(看到这两个参数心里很开心,因为很大概率存在漏洞) ``` {"phoneNumber":"xxxxxxxxx","purePhoneNumber":"xxxxxxxxxx"} ``` 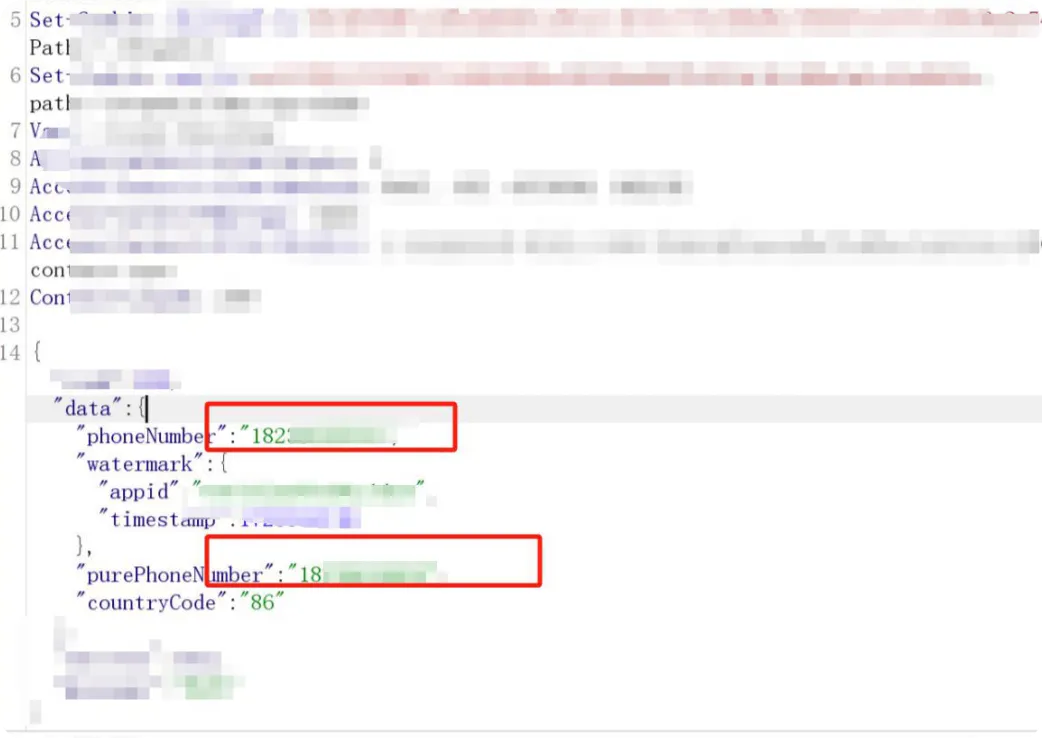 后面我直接修改一键登陆页面的返回包中的这两个参数,修改成我166的手机号,直接可以登陆成功 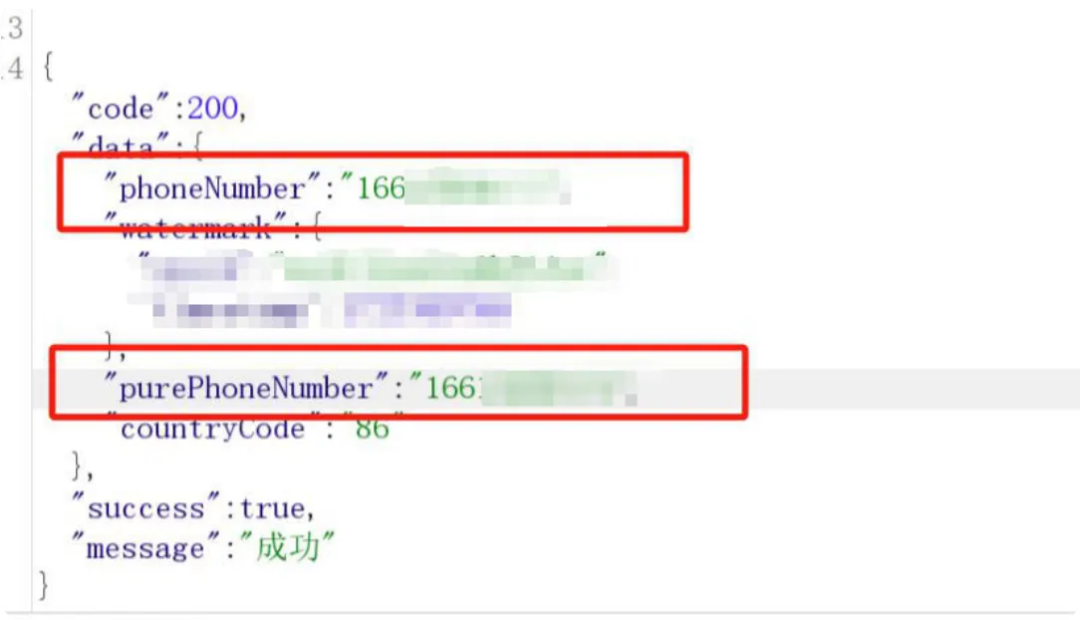 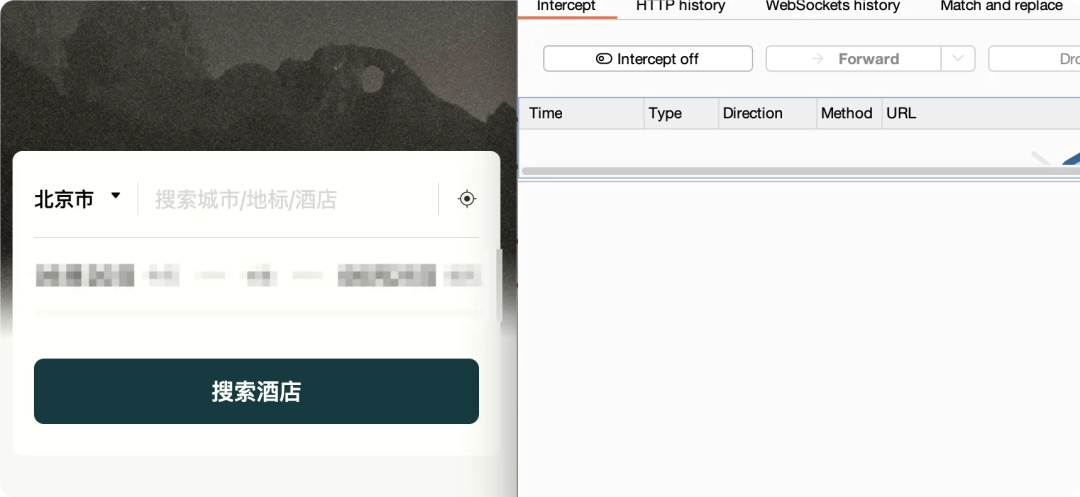 然后还有一个比较有意思的案例下次再分享,刚才没有找到之前的报告了,不太好分享,等下次找到了报告再做分享,因为漏洞已经修复了,复现不了了。 ## 0x3 EDUSRC案例分享 ### 一、接口未授权 这个漏洞是前段时间在js里面找到的接口(目前已经修复了,找不到了),可以通过这个接口,加上学号遍历学生的学籍信息 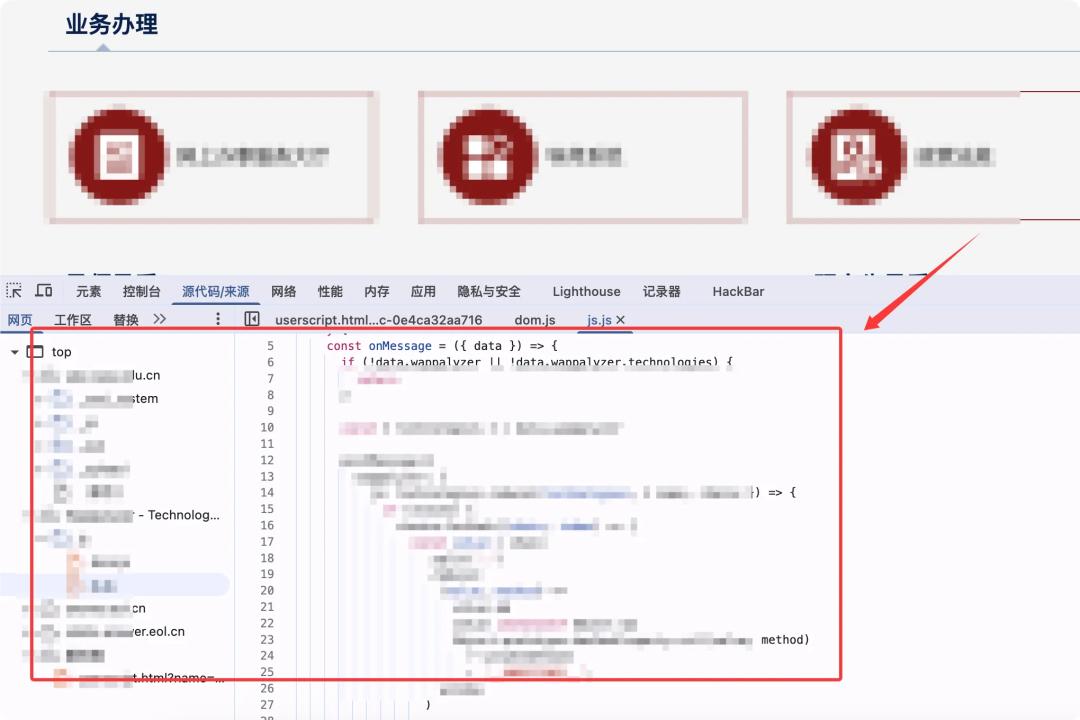 接口如下,可以通过便利学号拿到敏感信息 ``` xxxxxx/xxxxx/Student/RecommendationForm.aspx?Xsxh=学号 ``` 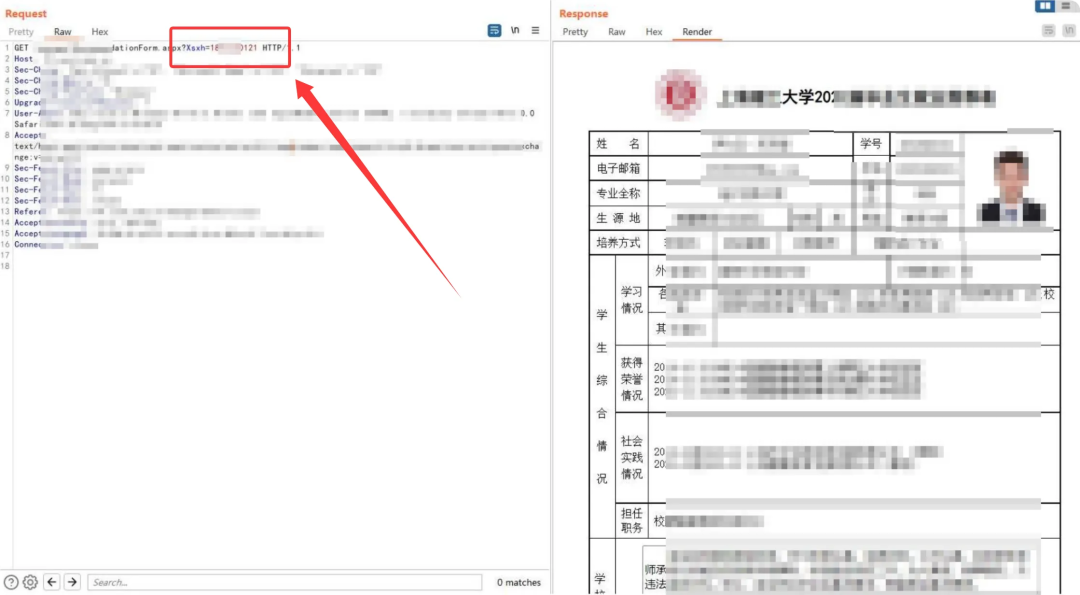 奖学金直接能够网上找到,直接算EDU高危漏洞了 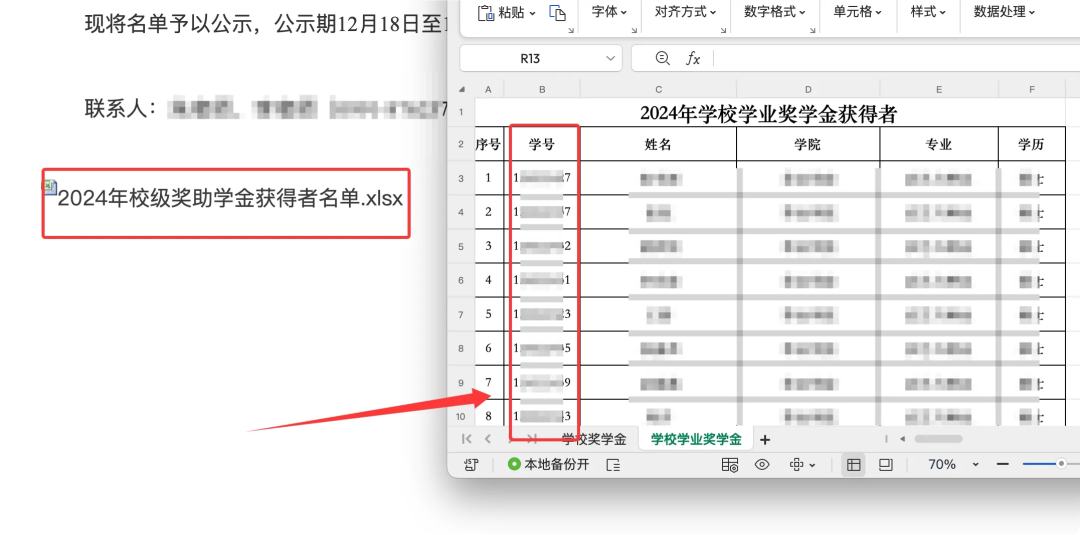 ### 二、SQL注入漏洞 这个漏洞是存在搜索栏这个地方 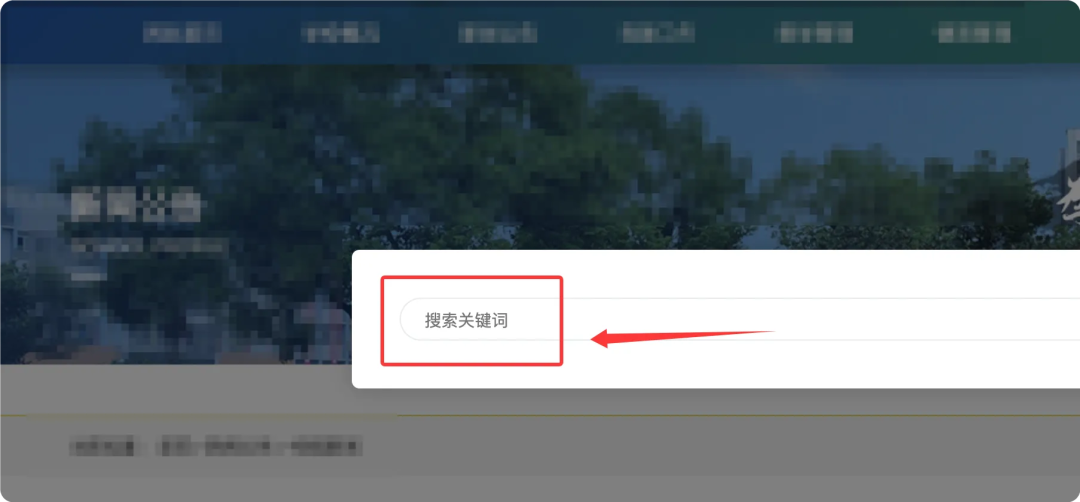 输入1',网页报错同时爆出绝对路径,初步判定为POST型注入 然后直接使用burp抓包分析请求,并保存至txt文件中 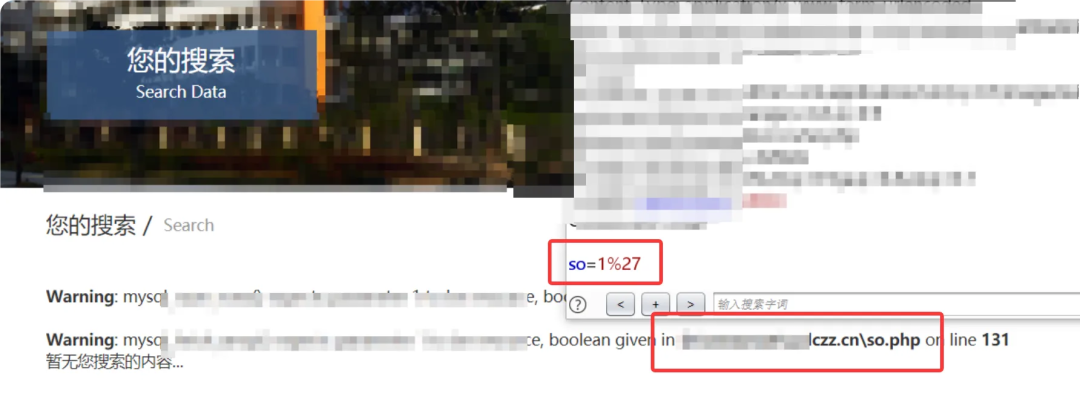 打开sqlmap进行注入,此处可以通过注入获取库名,表名等 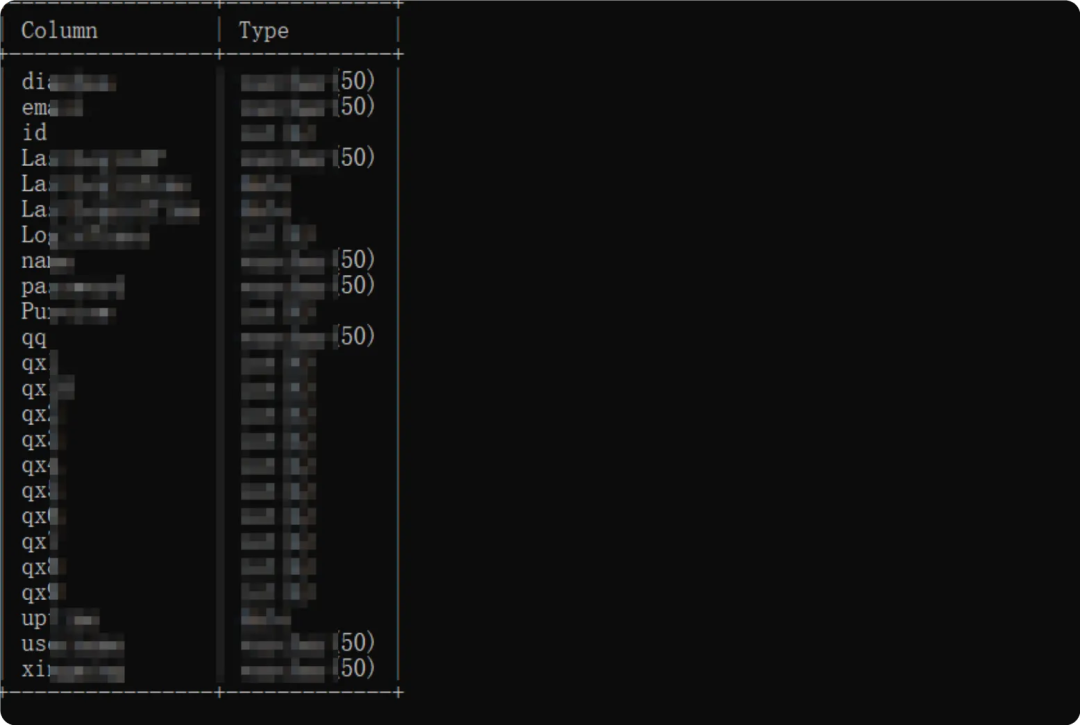 最终在数据库中拿到了管理员admin的账号密码,成功登陆后台。 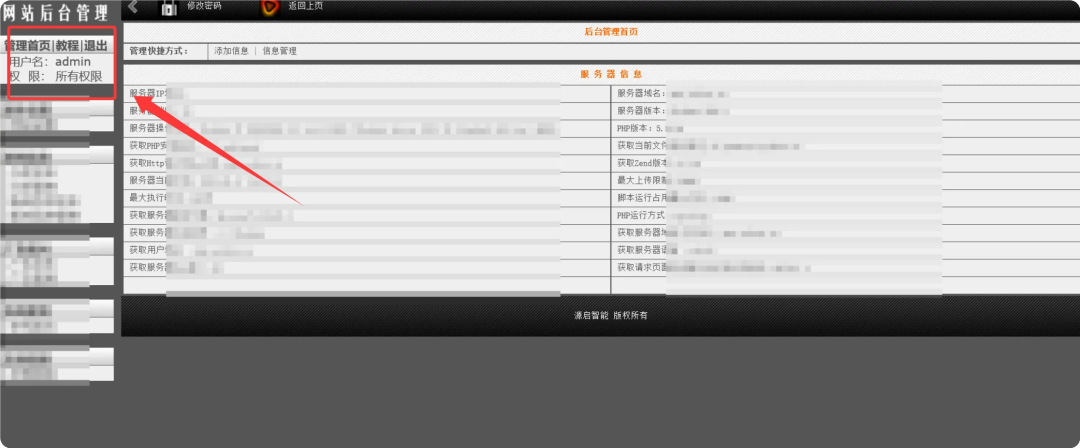 ## 0x4 总结 这篇文章到这里就分享结束了,文章案例不多,但是有些漏洞的细节,师傅们可以关注下,个人感觉挖掘企业src包括众测,然后和EDUSRC对比起来还是有区别的,EDUSRC漏洞要求相对来说高点,比如一些敏感数据泄露,在企业src包括众测等敏感信息泄露的定义不同, 然后上面给师傅们分享了我之前的众测案例包括EDUSRC的案例漏洞,希望师傅们可以多看看,最后祝愿师傅们多挖洞,多得src赏金!
xiaodi
2026年8月14日 01:35
168
0 条评论
转发
收藏文档
上一篇
下一篇
手机扫码
复制链接
手机扫一扫转发分享
复制链接
分享
链接
类型
密码
更新密码
有效期
Markdown文件
Word文件
PDF文档
PDF文档(打印)