工具项目
文集大纲加载中……
小迪安全知识库
-
+
首页
CTF解题AI工作台应用
CTF解题AI工作台应用
# CTF-RE-TOOL v1.8.0 项目地址:https://github.com/ip2867/ctf-re-tool [](https://github.com/ip2867/ctf-re-tool#ctf-re-tool-v180) 一个基于 Electron 的 **CTF 逆向 AI 解题工作台**(Windows 桌面应用)。把「静态分析 → 动态 Hook → 算法还原 → 本地验证」串成一条 AI 可自主驱动的流水线,并通过 MCP 实时接入 **IDA / JEB / Burp**,内置 **11 个逆向方法论技能**(Skills)与**可检索的结构化知识库**(Wiki)。 设计原则:**AI 是解题主体,工具提供能力**。不是把功能堆在一起,而是让 AI 在解题过程中真正调用工具、识别算法、验证结论。 * **AI 工具循环(Tool-Use)**:AI 自主调用 JEB/IDA/Frida/Python 等工具反复推进,而不是一次性问答;分阶段提示词(①收集 → ②定位算法 → ③写脚本本地验证 → ④结论)。 * **动态调试闭环**:IDA 调试器可直接下断点、单步、读写内存,覆盖本地 PE 与 Kali 远程 ELF;先静态取数锁定函数,再定向取证。 * **本地验证闭环**:AI 给出的每个 flag 都附 `[VERIFY]` 契约,工具自动生成 Python 复现脚本本地跑一遍,标注 ✅已验证 / ⚠️未验证——**不靠"AI 说解出来了"就当解出来了**。 * **结构化知识库**:50 条可检索条目(43 篇历年题 + 7 篇方法论),每条带 `attack_chain` 解法链 / `failed_attempts` 避坑;按题目特征自动预取,命中即注入 AI 上下文。 * **经验自进化**:每次解题沉淀的多步攻击链写入经验库,下次同类题自动速查复用。 **下载**:[v1.8.0 便携版 CTF-RE-TOOL.exe](https://github.com/ip2867/ctf-re-tool/releases/download/v1.8.0/CTF-RE-TOOL.exe)(74.11 MB,单文件双击即用,无需安装 / 无需 Node.js) ## 功能特性 [](https://github.com/ip2867/ctf-re-tool#%E5%8A%9F%E8%83%BD%E7%89%B9%E6%80%A7) [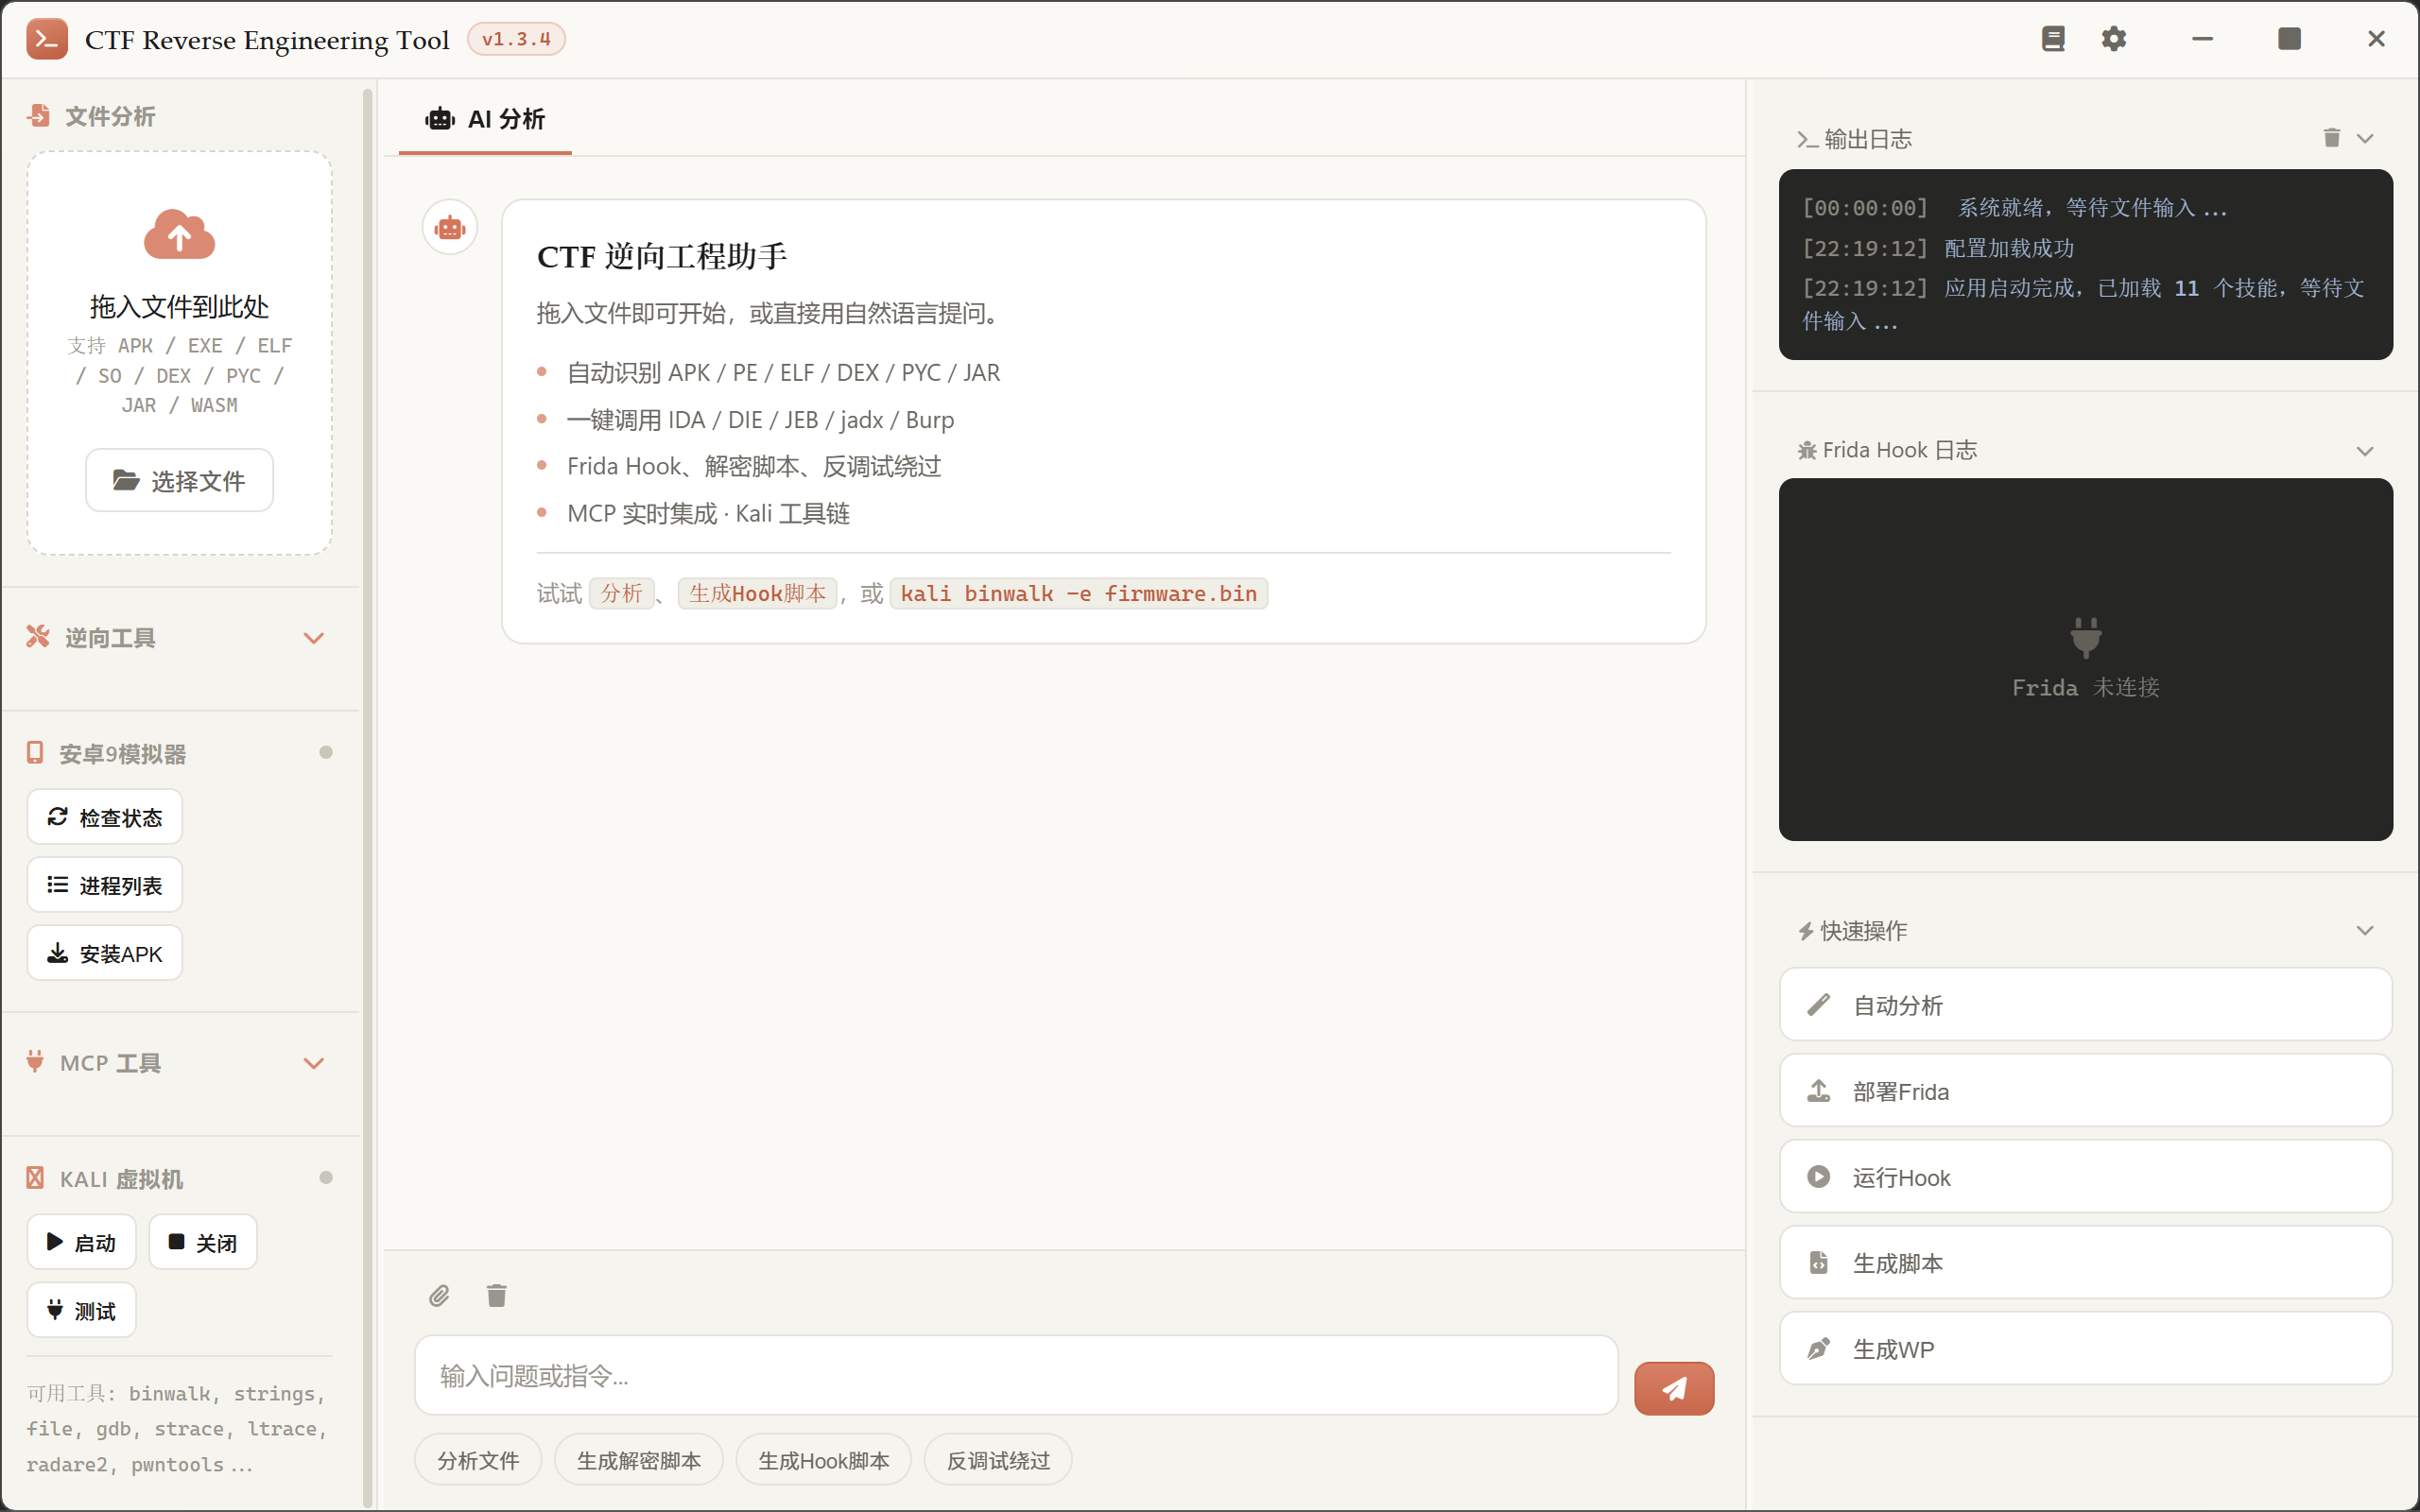](https://github.com/ip2867/ctf-re-tool/blob/main/assets/screenshots/main-ui.png) > 三栏布局:左侧文件分析与工具区,中间 AI 对话,右侧输出日志 / Frida Hook / 快速操作。 ### 1\. 文件拖入+自动识别 [](https://github.com/ip2867/ctf-re-tool#1-%E6%96%87%E4%BB%B6%E6%8B%96%E5%85%A5%E8%87%AA%E5%8A%A8%E8%AF%86%E5%88%AB) * 支持 APK、EXE/PE(含 .NET 识别)、ELF/SO、DEX、PYC(全版本魔数)、JAR/.class、Lua 字节码、WASM、Mach-O * ZIP 按内容精确区分 APK / JAR / 普通 ZIP * .NET 程序集自动提示 dnSpy/ilspycmd 流程;APK 自动检测 Unity IL2CPP(global-metadata.dat) * 显示文件详细信息(MD5、SHA256、大小等) ### 2\. 一键调用逆向工具 [](https://github.com/ip2867/ctf-re-tool#2-%E4%B8%80%E9%94%AE%E8%B0%83%E7%94%A8%E9%80%86%E5%90%91%E5%B7%A5%E5%85%B7) IDA Pro、JEB、jadx(静态分析)、DIE(查壳)、UPX、apktool(脱壳)、pycdc / pycdas(Python 字节码)。路径在设置页配置,本工具负责调度。 ### 3\. Frida 自动 Hook [](https://github.com/ip2867/ctf-re-tool#3-frida-%E8%87%AA%E5%8A%A8-hook) 自动生成**针对本题情报**的 Hook 脚本(类名 / native 方法 / 算法特征从静态分析提取,不是固定模板)。 * **Java 层**:Cipher、MessageDigest、String、SharedPreferences、Base64、Arrays.equals * **Native 层**:扫描 native 方法 + RegisterNatives 拦截(无 `Java_` 导出时的唯一入口)+ 符号级查找 * **JCE 通杀**:Hook `Cipher.init`/`doFinal` 直接吐出算法/密钥/明文,不追业务代码 * **进程内解密**:把求得的 key/iv/密文注入 Hook,在目标进程内 decrypt 后直接取 flag * **反检测**:文件/端口探测、SSL pinning、反调试三类绕过 * spawn 失败自动回退 attach ### 4\. 解密脚本生成 [](https://github.com/ip2867/ctf-re-tool#4-%E8%A7%A3%E5%AF%86%E8%84%9A%E6%9C%AC%E7%94%9F%E6%88%90) * 自动生成 Python 解密脚本 * 支持常见算法:AES、DES/3DES、TEA、XXTEA、RC4、XOR、Base64(含自定义码表)、CRC32、SM4(国密) * RSA 攻击脚手架(小指数/factordb/Wiener/共模)、Z3 约束求解、angr 符号执行模板 ### 5\. 反调试绕过 [](https://github.com/ip2867/ctf-re-tool#5-%E5%8F%8D%E8%B0%83%E8%AF%95%E7%BB%95%E8%BF%87) ### 6\. AI 分析引擎 [](https://github.com/ip2867/ctf-re-tool#6-ai-%E5%88%86%E6%9E%90%E5%BC%95%E6%93%8E) 兼容 CCSwitch / Claude Code 的 Anthropic `/v1/messages` 接口,SSE 流式输出,可随时中断。 * **Tool-Use 循环**:AI 自主调用工具反复推进,而不是一次性问答 * **四阶段推进**:①收集代码与数据 → ②定位算法 → ③写脚本本地验证 → ④出结论;先证据后结论,禁止跳步臆测 * **模型分级**:快速模型初解,未出 flag 再升级思考模型 * **上下文纪律**:大输出落盘、旧结果压缩、确定性压缩、连续调用拦截、跨轮失败环(详见开发文档) ### 7\. Agent Skills 方法论库 [](https://github.com/ip2867/ctf-re-tool#7-agent-skills-%E6%96%B9%E6%B3%95%E8%AE%BA%E5%BA%93) `skills/` 目录 + SKILL.md 格式,兼容 Anthropic Agent Skills。 内置 11 个中文方法论:题解写作、Android、二进制、自动化求解(Z3/angr/Unicorn)、语言特定(Python 字节码/Go/Rust/Lua)、IoT 固件、密码识别、反调试、Frida 动态、JS 逆向、总调度。 AI 通过 `read_skill` 按需加载,系统提示只注入索引。也可往 `%APPDATA%/ctf-reverse-tool/skills/` 放自己的技能,重启生效。 ### 8\. CASE 证据体系 + 验证闭环 [](https://github.com/ip2867/ctf-re-tool#8-case-%E8%AF%81%E6%8D%AE%E4%BD%93%E7%B3%BB--%E9%AA%8C%E8%AF%81%E9%97%AD%E7%8E%AF) 拖入文件自动建案(`cases/<题名>_<md5前8>/`),采集物、脚本、时间线、结构化发现各自落盘。 * **验证闭环**:AI 输出 `[VERIFY]` 契约 → 工具生成 Python 本地复现 → 标注 ✅已验证 / ⚠️未验证 * **本地枚举**:AI 给出 `[HYPOTHESES]` 候选组合,工具并行枚举,命中即停 ### 9\. WP 双轨(v1.2 新增) [](https://github.com/ip2867/ctf-re-tool#9-wp-%E5%8F%8C%E8%BD%A8v12-%E6%96%B0%E5%A2%9E) * 模板轨(`wp` 命令 / "生成WP"按钮):升级为 findings 驱动——证据清单、flag 验证状态自动填充,无数据才留占位 * AI 轨(`aiwp` 命令):按 ctf-writeup 技能生成"摘要-分步解法-单一完整求解脚本-Flag"提交级题解,AI 失败自动回退模板轨 ### 10\. Burp MCP + JS 逆向(v1.3 新增) [](https://github.com/ip2867/ctf-re-tool#10-burp-mcp--js-%E9%80%86%E5%90%91v13-%E6%96%B0%E5%A2%9E) * **Burp MCP 客户端**:会话握手/工具发现与 IDA 同款(Streamable HTTP),AI 可搜索代理历史、取 HTTP 报文详情、调用插件暴露的任意工具 * Burp 路径可配置(在设置页指定自己的启动器路径),左侧工具区一键启动,MCP 栅格一键连接,`burp 启动`/`burp 历史` 聊天命令 * **ctf-jsreverse 技能**:五阶段流程(观察→捕获→复现→验证→记录);路径A 算法追踪四板斧 vs 路径B 环境伪装;JSVMP/瑞数/obfuscator.io 判型速查;案例坑库(TikTok X-Bogus、抖音 a\_bogus、瑞数 sdenv) * **node\_js 验证契约**:AI 还原的 JS 加密函数经 `[VERIFY]{"algo":"node_js","code":"function decrypt(input){...}","input":"参数原文","expected":"密文"}` 交给本地 node 复现,与抓包密文比对 * **全局经验库**(reverse-skill 进化层思路):**解题成功自动入库(内容级去重,不重复)**,下次解题自动注入 AI 提示词速查;也可用 `经验 <一句话>` 手动回写、`查经验` 查看 ### 11\. 结构化知识库 + 检索体系(v1.3.5 重构) [](https://github.com/ip2867/ctf-re-tool#11-%E7%BB%93%E6%9E%84%E5%8C%96%E7%9F%A5%E8%AF%86%E5%BA%93--%E6%A3%80%E7%B4%A2%E4%BD%93%E7%B3%BBv135-%E9%87%8D%E6%9E%84) * **三层结构**:`AI-SEARCH-INDEX.md`(全局检索索引,按技术标签定位资源)→ `PAYLOAD-CHEATSHEET.md`(逆向套路/Payload/脚本速查)→ 各专题页 * **历年逆向题条目库(`wiki/reverse/`,43 篇)**:从公开题库筛选的纯逆向题,每题一个页面,带结构化 meta: * `attack_chain` —— 完整解法链(特征 → 关键步骤 → 坑 → 出 flag) * `reasoning_chain` —— 思维链(怎么想到这条路的) * `failed_attempts` —— 走不通的路与原因(**往往比成功更有价值**) * `key_observations` / `key_payload` / `one_liner` / `tags` / `difficulty` * **结构化加权检索**:`wiki_search` 解析 YAML meta,命中 `tags`/`attack_chain`/`reasoning_chain`/`key_observations`/`one_liner` 的条目**大幅加权**(远高于正文散命中),带 meta 的条目优先返回 `one_liner`+`attack_chain` 摘要,让 AI 一步拿到"这道题该怎么解" * **手法专题**:`wiki/frida/`(多阶段 Hook、进程内解密出 flag、Native 密钥反演、参数/IV 编码坑、环境排障、native 定位+RegisterNatives+反检测+脱壳)、`wiki/firmware/`(固件解包/QEMU 仿真踩坑) * **两处可放页**:应用内置 `wiki/`(随 exe 分发)+ `%APPDATA%/ctf-reverse-tool/wiki/`(用户自加,重启即生效);系统提示只注入页面索引,不占固定上下文 * 设计参考 Des-CTF-Knowledge 知识库的「结构化 meta + attack\_chain + 分段索引」范式(**仅借鉴设计思路,纯文本条目,零样本落地**) ### 12\. 分组密码识别与变体求解 [](https://github.com/ip2867/ctf-re-tool#12-%E5%88%86%E7%BB%84%E5%AF%86%E7%A0%81%E8%AF%86%E5%88%AB%E4%B8%8E%E5%8F%98%E4%BD%93%E6%B1%82%E8%A7%A3) S 盒知识库内置 AES / SM4 完整表(含逆 S 盒、Rcon、FK/CK),扫描器不再散落硬编码。 * **S 盒关系判定**:exact(完全相同)/ 逐项 XOR·ADD / GF(2) 仿射(高斯消元 + 回代验证) * **结构推理**:SM4 的 CK 固定差分、AES 的 S 盒关系 + Rcon → 直接给骨架,未知就说未知 * **多骨架解密**:SM4 枚举密文 × FK × key × 字节序 × 块内排列;AES 走 pycryptodome 覆盖 16/24/32 字节密钥 * **诚实边界**:DES/Blowfish 明确不支持;轮数或 MixColumns 被改的变体不支持,未命中时说明"不代表算法认错" ### 13\. 长任务可靠性 [](https://github.com/ip2867/ctf-re-tool#13-%E9%95%BF%E4%BB%BB%E5%8A%A1%E5%8F%AF%E9%9D%A0%E6%80%A7) 借鉴 openclaude 的上下文管理设计,解决长任务三个核心痛点:上下文爆掉、原地打转、崩溃丢进度。 ### 14\. 定向动态调试 [](https://github.com/ip2867/ctf-re-tool#14-%E5%AE%9A%E5%90%91%E5%8A%A8%E6%80%81%E8%B0%83%E8%AF%95) **核心原则:动态调试是取证手段,不是探索手段。** 它只回答"这个值运行时是多少", 不回答"这段代码在干什么"——后者反编译更便宜、更可复现。 四条入场条件全满足才启动调试器: 1. 有函数清单 2. 候选函数说得清职责(读输入 / 做变换 / 比对 / 解壳) 3. **写得出调试假设**:断点地址 + 命中后读哪个表达式 + 期望值 + 判定方式 4. 有办法把流程逼到那里(入口断点 / 输入触发 / 定时触发 / 改 IP) 写不出第 3 条 = 静态还没读够,回反编译。 ### 15\. 离线加解密与变换链 [](https://github.com/ip2867/ctf-re-tool#15-%E7%A6%BB%E7%BA%BF%E5%8A%A0%E8%A7%A3%E5%AF%86%E4%B8%8E%E5%8F%98%E6%8D%A2%E9%93%BE) * **crypto**:AES / SM4 / DES / 3DES / RC4 / TEA 系 / 哈希 / HMAC,数据不出本机(标准向量 35/35) * **recipe**:CyberChef 式变换链,一次调用跑完 base64→xor→反转→解压,每层给 printable/entropy/hex
xiaodi
2026年10月21日 15:44
10
0 条评论
转发
收藏文档
上一篇
下一篇
手机扫码
复制链接
手机扫一扫转发分享
复制链接
分享
链接
类型
密码
更新密码
有效期
Markdown文件
Word文件
PDF文档
PDF文档(打印)