SRC挖掘
文集大纲加载中……
小迪安全知识库
-
+
首页
威胁情报资源挖掘指南
威胁情报资源挖掘指南
**0x01 简介** 相较于网上泛滥的漏洞教程,优质威胁情报实战内容十分稀缺。本文跳出传统Top10漏洞挖掘思维,聚焦企业真实业务场景,结合OSS存储桶刷量、电商店铺套利、私域营销风险、账号注销复用四大实战案例,拆解黑产攻击套路。以企业运营视角梳理情报挖掘核心规则,详解业务安全隐形风险,干货满满,助力白帽师傅拓宽挖洞思路、提升SRC情报挖掘能力。 > 本文内容仅用于网络安全技术学习与交流,所有操作均在授权测试环境下完成。严禁将文中技术用于未授权检测与非法攻击,违者责任自负。 ****0x02 正文详情**** > 已是凌晨一点,想着写点什么,发现互联⽹上针对漏洞相关⽂章资源较多,⽽威胁情报相关内容却是少之⼜少。便创作此⽂。和各位师傅⼀起分享我在情报⽅向的⼀些思考和个⼈⻅解。⽂笔不好,敬请斧正! 威胁情报相关的规则 我们这里以某厂商举例,可以发现对于这家厂商比较核心的内容有两个点,第一个是“业务”,第二个是“线索”。所以我们的挖掘方向一定是跟着业务走,此时需要思考两个方面的问题 1. 如果我是企业的运营人员,我觉得这个情报是否重要? 2. 如果我是企业的运营人员,这个漏洞会对我的公司产生多大的威胁? 弄清楚这两个问题,以自身带入企业人员相关角色,便可更好的去挖掘威胁情报。 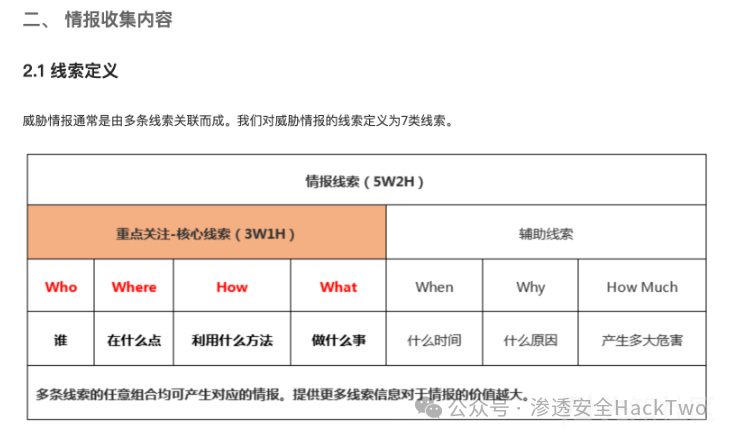 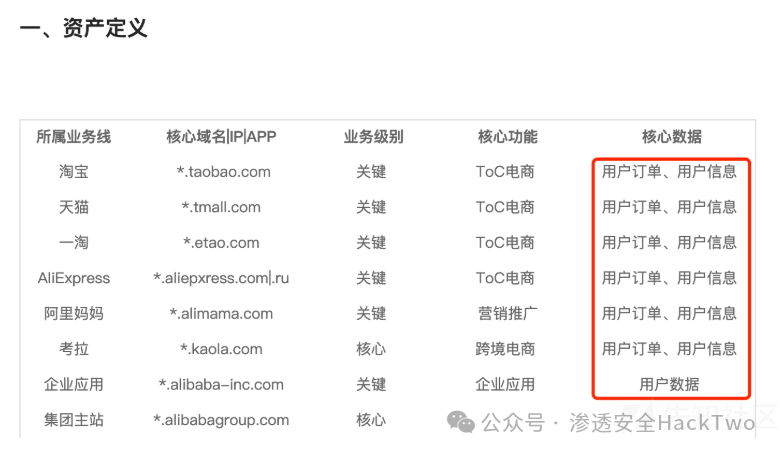 不同行业厂商的安全防护重心存在明显差异,整体围绕自身核心营收业务展开。以电商业务为主的平台,重点防范用户数据泄露、订单信息泄漏等风险,同时兼顾合规管控与内容安全问题。而游戏类平台的防护重点则集中在游戏外挂、盗号木马、批量代练工作室以及黑市交易等黑产行为。因此在SRC挖掘前,务必先摸清目标企业的主营赛道与风险侧重点,才能精准挖掘高价值安全隐患。 下面,我会以一些简单的威胁情报案例,来给各位读者开阔思路 # 案例一:OSS存储桶刷量问题 # 按量计费与按时付费 一旦OSS存储桶被配置为公有可读写权限,外网用户可直接通过浏览器访问、播放甚至下载桶内视频等资源文件。值得注意的是,用户每一次的访问播放与文件下载行为都会产生真实的网络流量,而这部分流量消耗会持续计入用户账单,产生对应的实际资金开销。 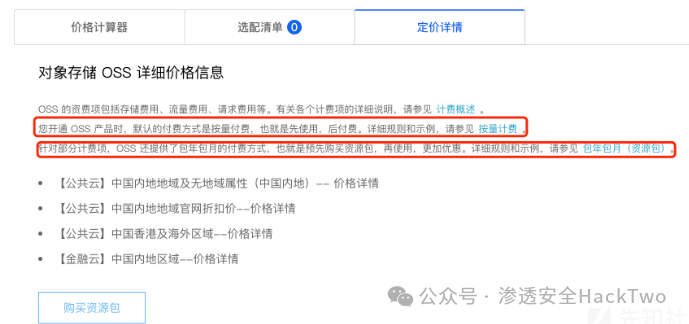 我们先来看第一种模式,按量计费。 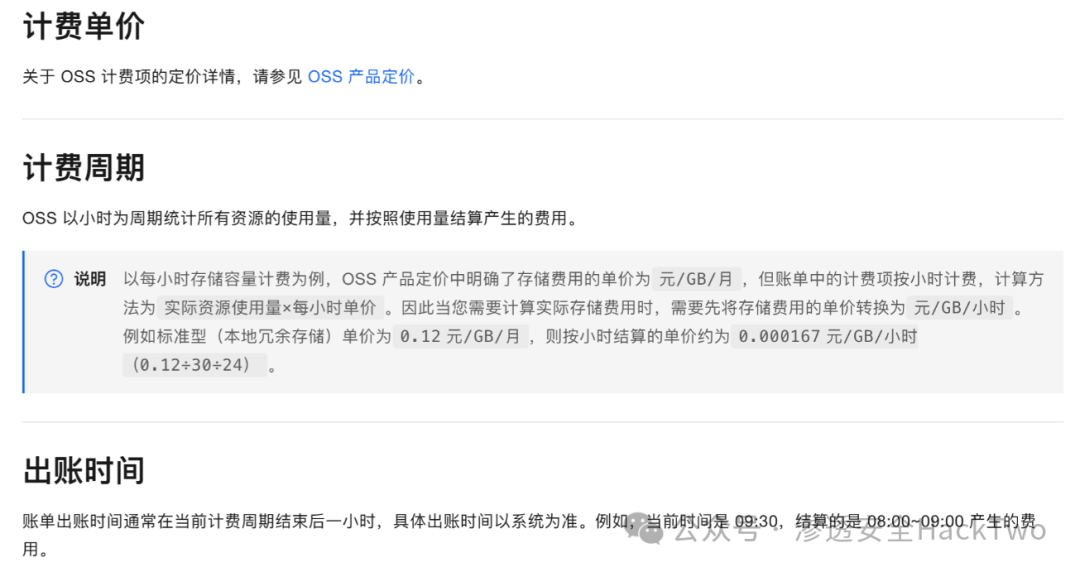 按量计费相关问题 按量计费是OSS默认启用的计费模式,采用先使用后结算的计费逻辑。在单个结算周期内,云厂商会统计账号下产生的网络流量与存储流量,按照既定计费规则统一核算并生成账单。但该机制存在明显弊端,公开可访问的存储桶极易被恶意利用,进而触发OSS恶意刷量、造成用户资产损耗的风险。 例如在我的账号存储桶下配备了两个视频资源文件,分别是 ``` 演唱会.mp4和视频资源.mp4 ``` 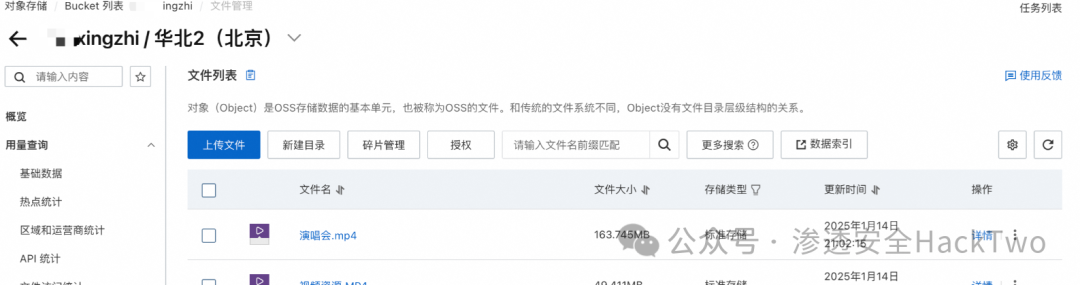 当我们给存储桶配置的权限为 公有可读写时。则可以在浏览器中打开对应的视频资源进行播放,也可直接进行下载。而在对视频进行观看和下载的过程中所消耗的流量,都是要消耗资金的。 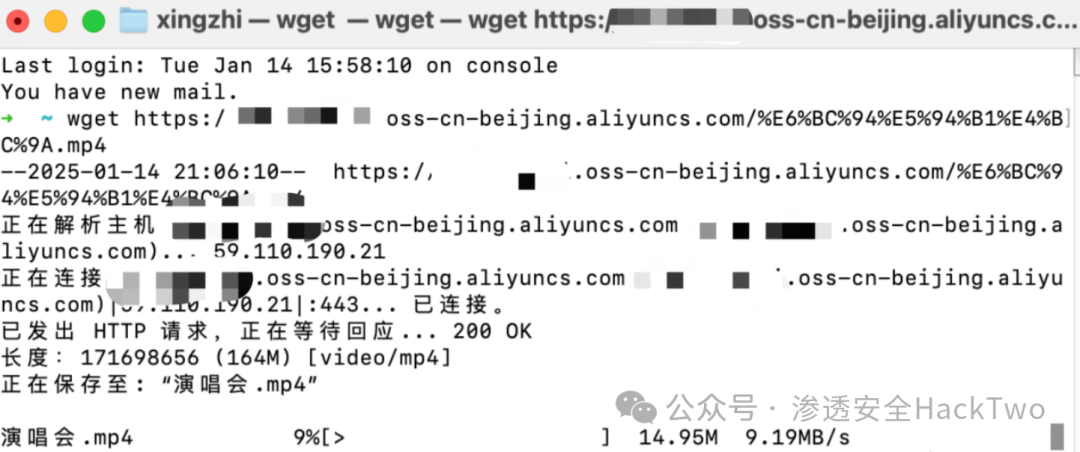 那么我们的思路就可以在消耗资源这个方向上去走,例如某业务引入了第三方的OSS资源桶,命名为target.oss.beijing.com 而在这个桶下有一个较大的资源文件。我们就可以利用某些工具来对资源文件进行解析,达到恶意消耗资金的目的。相关的报道网上也有很多。 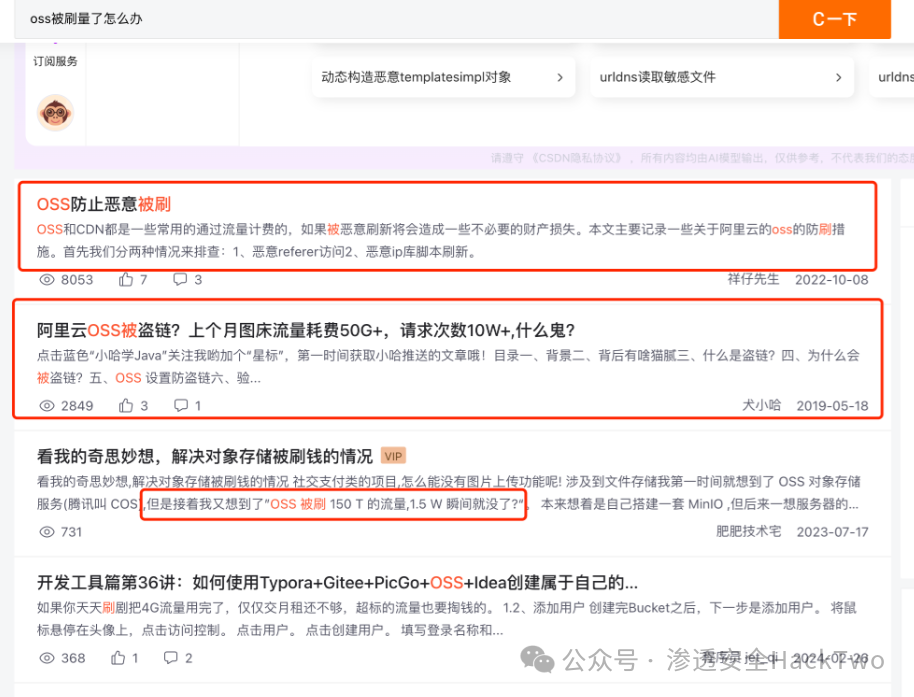 而在其中最火的莫过于这一篇 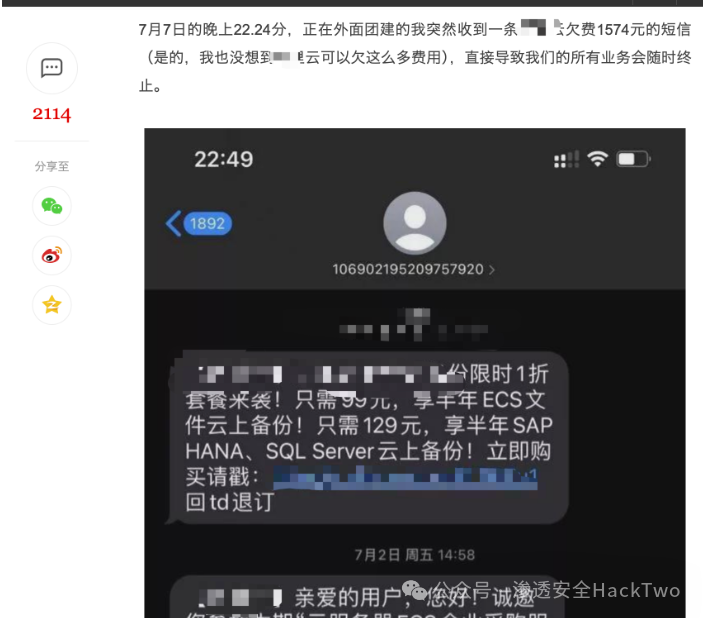 由此可见,刷流量费用给用户带来的资金损失是巨大的。而厂商这块也有非常好的解法。 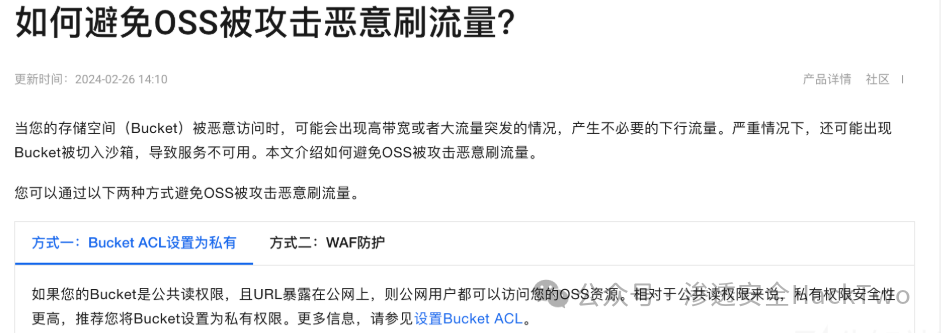 将Bucket ACL设置为私有属性和采取OSS高防,其中使用较多的是配置权限 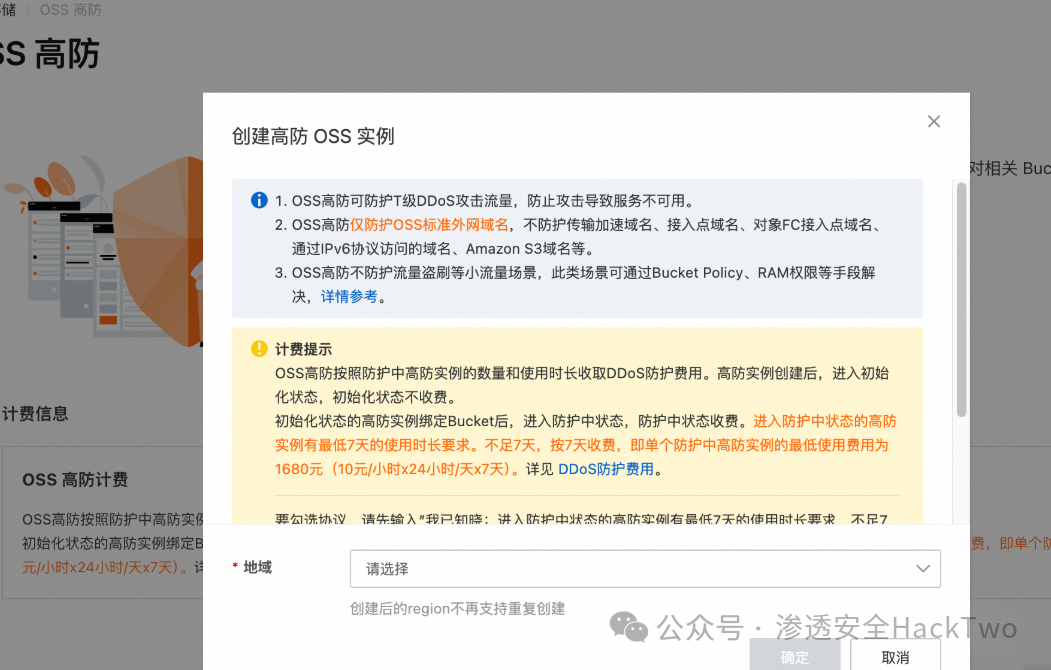 当我们把Bucket ACL设置为私有属性时,原来的资源文件链接会变成: ``` target.oss.com -> target.oss.com?sign=xxx&timep=xxx ``` 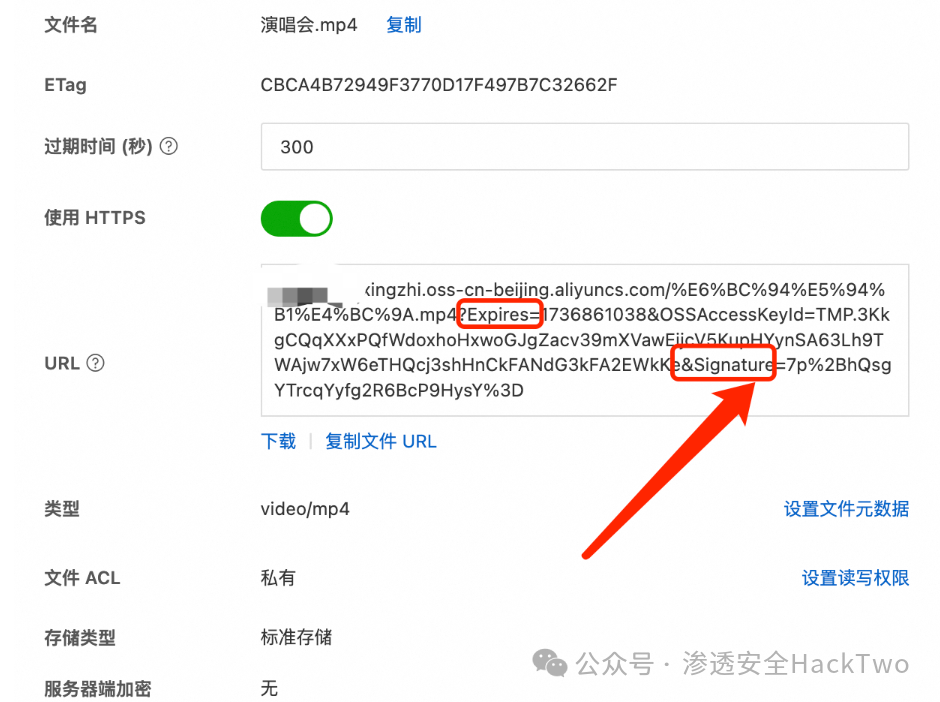 而在真实业务场景中,更多的会去动态生成sign,确保每个资源文件的有效期。 ## 实际案例 相信随着刚才前提的引入,各位师傅已经对刷量相关的知识有了初步认知。真实场景中,我们不能采用刷量、消耗资源再提交漏洞的方式验证危害,否则会直接给公司造成资金损失,因此后续内容将重点围绕攻击面展开。 以盗版电影网站为例:这类站点如果将视频资源本地存储,或是使用 CDN、OSS,成本会非常高。购买存储包后还需额外采购流量包,用户每次访问视频都会产生不菲的流量开销。加之盗版网站常面临打击,选用国内云产品存在费用高、容易被溯源、运维管理困难等问题。 所以自 2020 年起,国内黑产视频网站盯上了互联网大厂的存储桶业务。黑产人员在各大企业寻找任意文件上传漏洞,将盗版 MP4 视频转码为 m3u8、ts 分片格式,前端搭配 dplayer 播放器。所有存储占用与产生的流量开销,全部计入对应大厂的账单,单月流量消耗甚至可达数十万。 首先我们找到一个网站,target.com 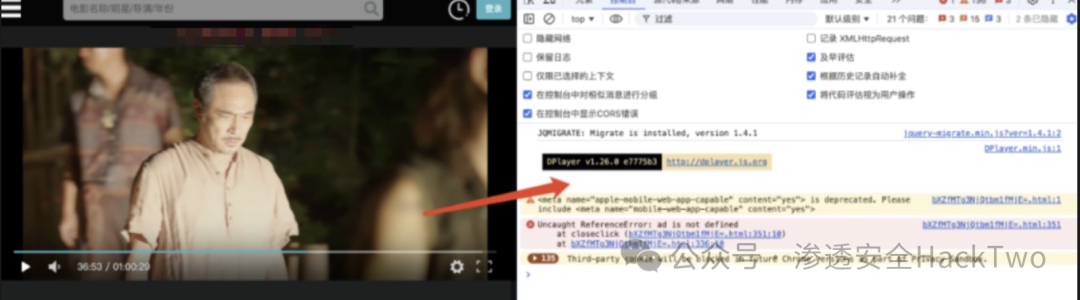 可以看到前端采用了dplayer播放器,他的特点是扩展性高,且支持的格式如下 流媒体格式: ``` HLS (HTTP Live Streaming) ``` 在这里我们看到了一个很有意思的点,也就是这个盗版资源并不是从源站过来的,而是从某大厂旗下的一个存储桶过来的。 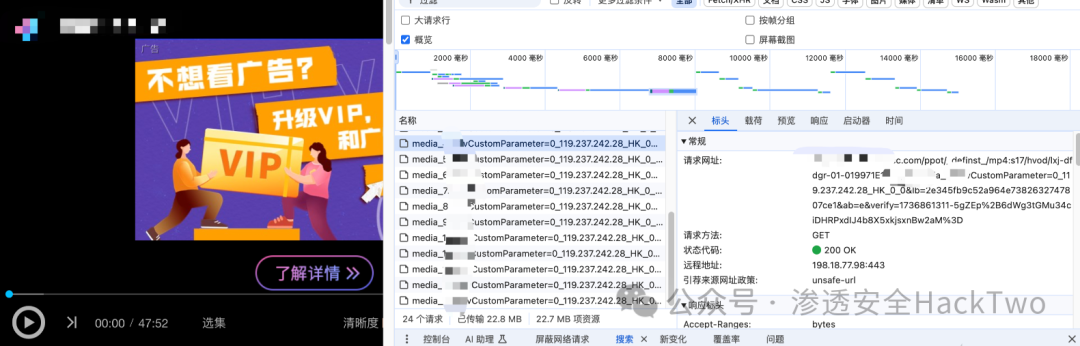 当我们打开这个存储桶时,发现他的首页写了一行,xx业务流媒体资源中心。 于是乎猜测这里的地址肯定是黑产人员利用了文件上传漏洞,把原有的上传功能点,当做了免费的oss视频资源加速站,那么我们来看看接下来这个文件到底包含了什么。 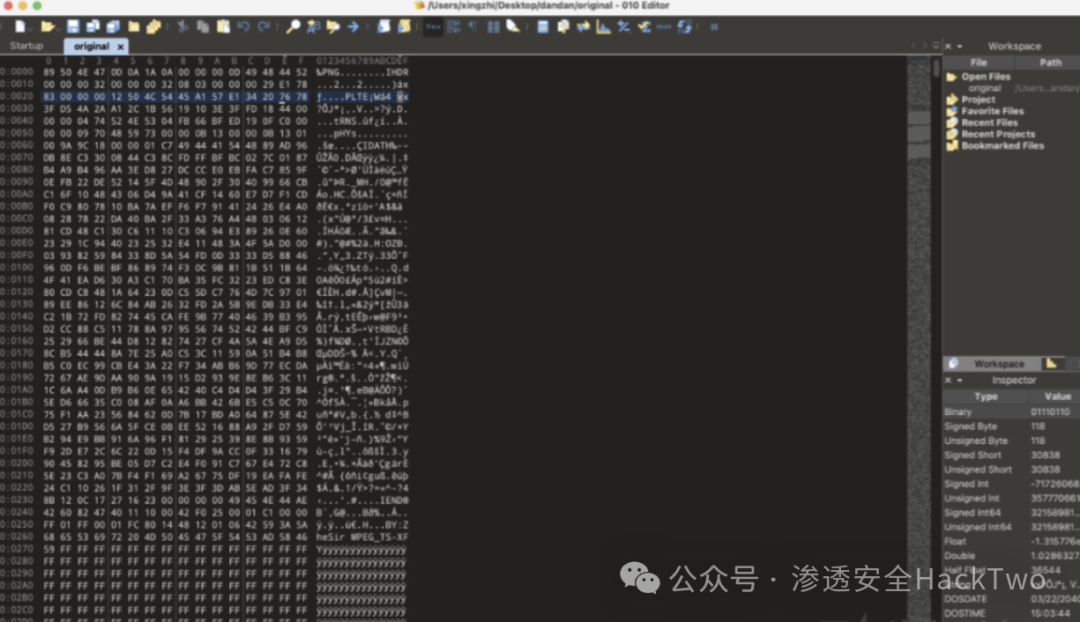 使用010Editor打开文件后,首先我的疑惑就在于,这是一个PNG格式的文件头,是如何做到当成视频流进行解析的? 但是真实情况真的如此吗? 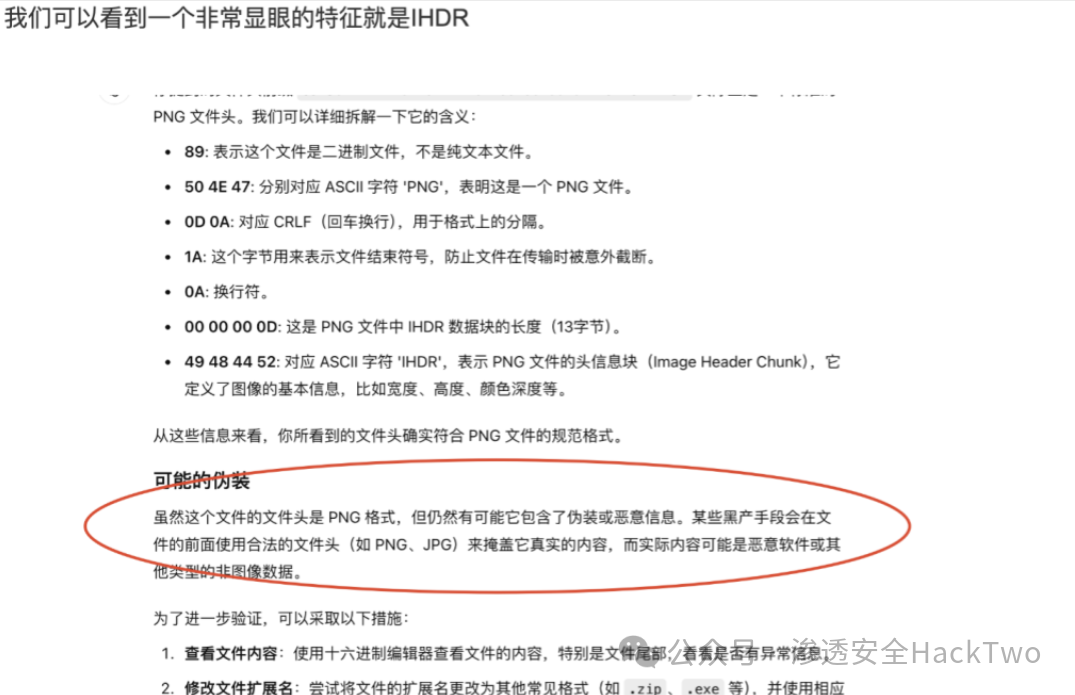 而在文件的下方多了一个MPEG\_TS,这是一个标准的视频文件流 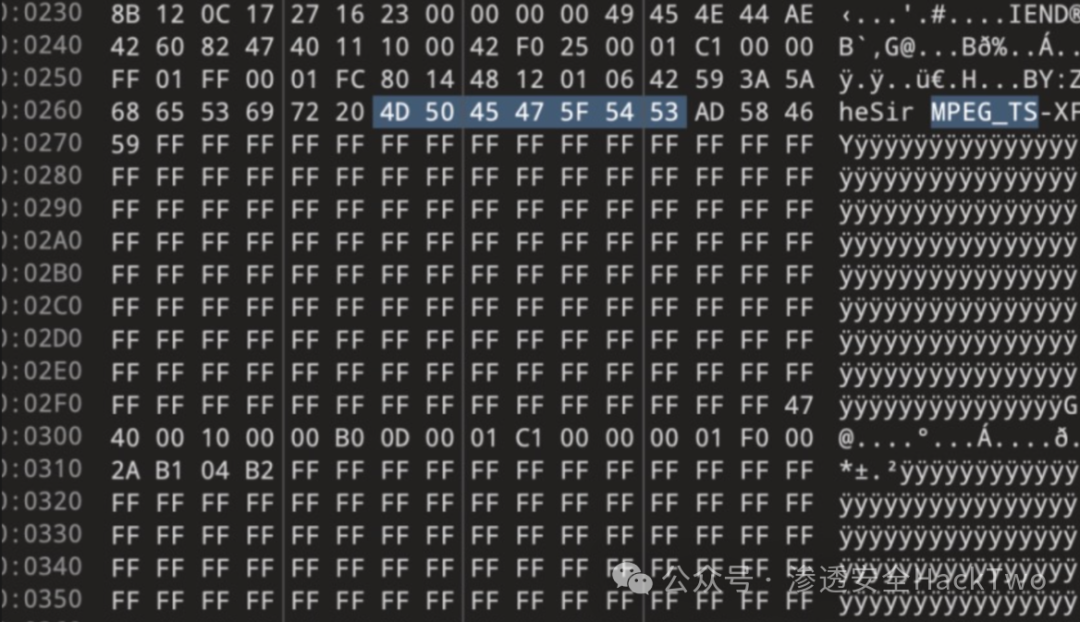  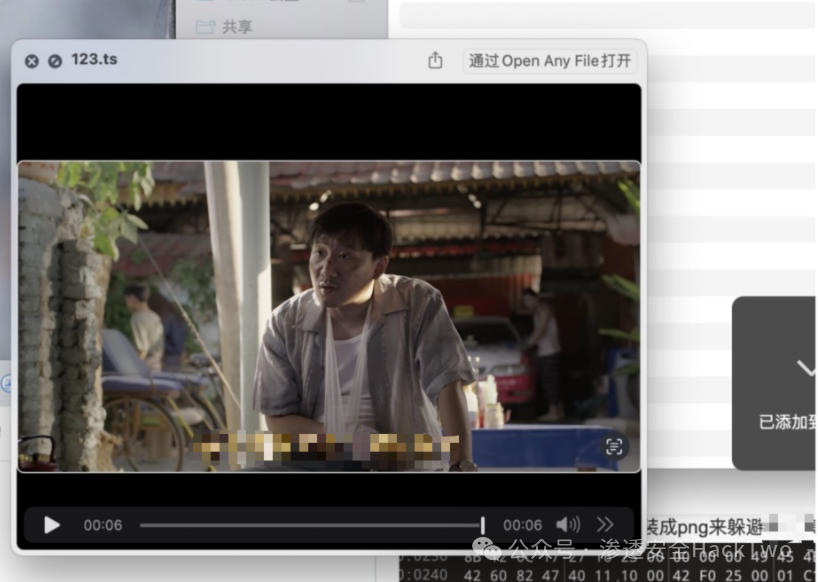 攻击路径:黑产人员将盗版资源切分为多个 ts 分片文件,在 ts 文件头部拼接一张普通图片,利用文件上传漏洞上传至目标企业 OSS 存储桶并拿到文件访问地址。在盗版站点内嵌 Dplayer 播放器,从 MPEG-ts 数据起始位置读取文件流进行播放,以此盗用 OSS 流量,同时绕过安全设备检测。 这只是其中一个案例,我们可以发散思考:倘若该 OSS 已经过绿标处理,能否上传色情视频到存储桶进行刷量?部分业务场景中,发帖功能对用户提交的链接做了强校验,导致 SSRF、CSRF 无法利用,那是否可以通过上传色情视频引发合规风险(仅脑洞讨论,切勿实操)。 ``` 资金问题 > 法律问题 > 合规问题 ``` 案例二:网店运营那些事儿 小明是一个黑心商家,在某平台上开了一家店,开店的时候需要缴纳1000元保证金,小明为了能够卖假鞋。一咬牙一狠心交了,然而没有一个月,店铺被查封,冻结了1000元保证金。此时他找到了《资深网络安全专家》,也就是屏幕前的你,请选择你的做法: ``` A:逻辑漏洞YYDS,我看看有没有逻辑漏洞 ``` 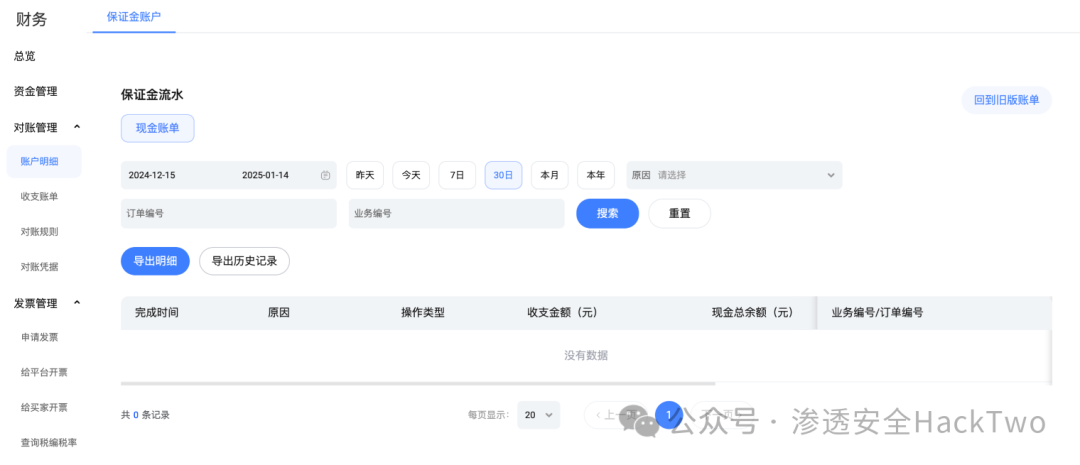 相信大多数的人都会选择A和C 其实在某些平台都是有延迟不发货补偿的。假设被冻结了保证金,我们在商家大号下挂一件5000元的商品,小号去拍下。之后大号不发货,小号在三天后就会自动收到扣除了商家百分之30保证金的心意红包。 请问这个算漏洞吗?不算,但是他有危害吗?有 为什么有危害,以此类推,制假售假,且小号得到的红包是不是还可以在某鱼、二级市场继续以八折、九折的方式出售? 黑心商家提现了原本冻结的保证金、身为朋友的你帮助了朋友、购买了红包的消费者省了钱,而遭到骂名的却只有平台 二级市场 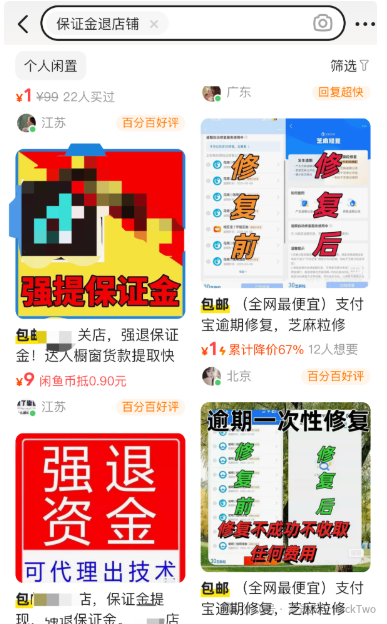 而这个案例还可以引申出来更多的案例 我们已经知道不发货有红包,那么是否可以找一些别人缴纳过保证金,但是一直没有运营的店铺呢?恭喜你,很刑。但是已经被别人捷足先登了。 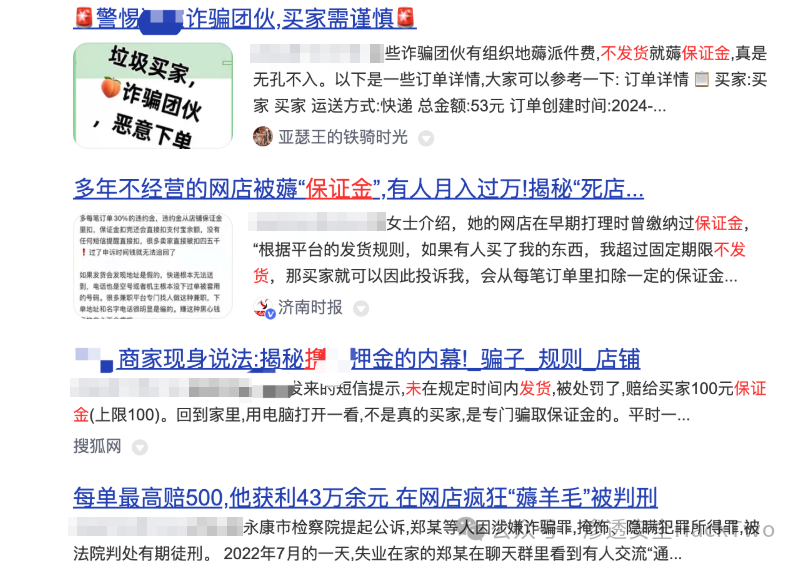 由此可见,一些常见的电商类场景,我们并不能单单把目光放在逻辑漏洞或者Top10漏洞的挖掘上,更多的要做到 比业务更懂它 许许多多的普通规则,在经过不同的场景中时,就会引发不一样的效果。就像笔者最近在学的反序列化链一样,正是多个不同场景的精心构造,才最终引发了安全问题 案例三:营销策略不合理导致的风险 在企业运营中,通常会引入第三方公司的产品对顾客人群进行画像,而如果画像发放的权益不对等,也有可能造成安全风险。 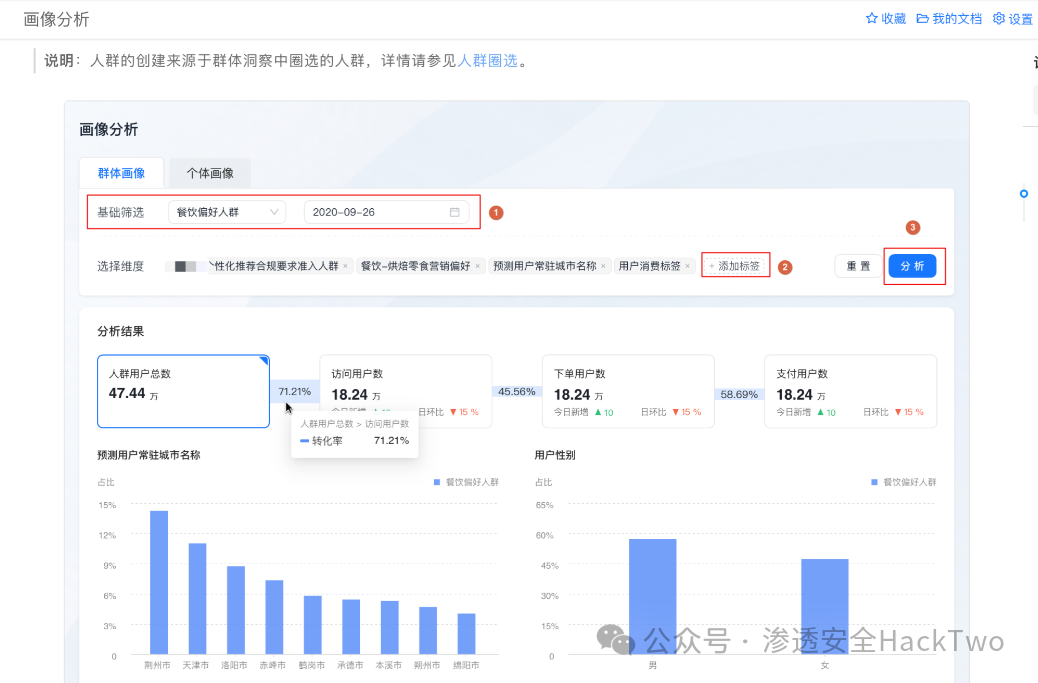 为了提高商品的复购率,大多数企业会创建企业微信群、来发放一些优惠券、或者活动等 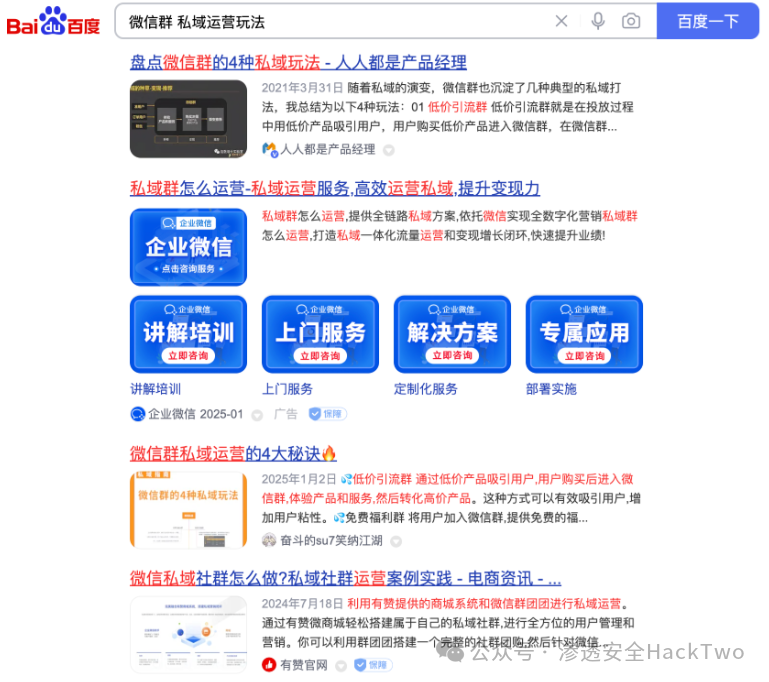 而在私域运营的过程中,会把用户分为几大块。例如核心用户,这些用户往往能够第一时间参加活动,了解第一手信息等。但是在运营的过程中,其实并不好做严格的权限划分,如下面这个例子。 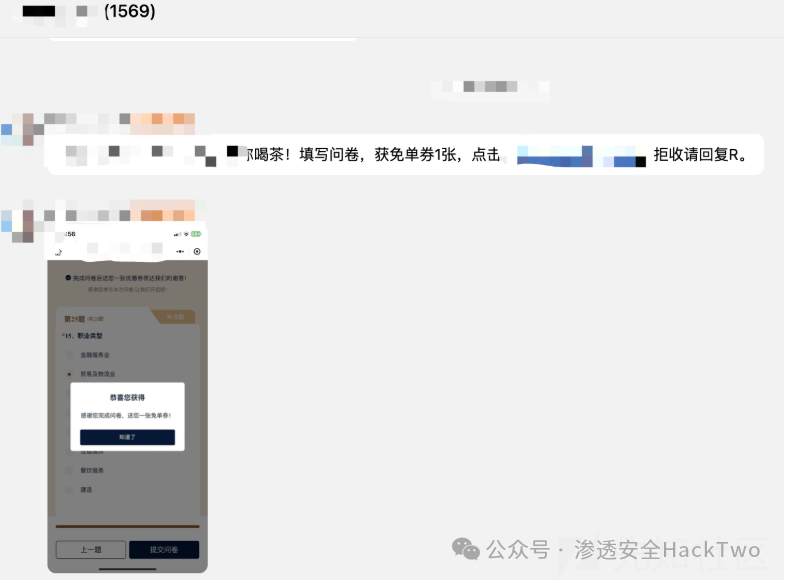 在某个私域内,运营人员给核心用户发放了一个问卷调查的链接,当打开链接核心用户填写完毕后,就可以获取一张免单券。但是由于没有对权限做合理的划分。导致该链接在某音、某红书上被泛滥,任何人进入到此页面填写完毕,都可以免费得到一张免单券。 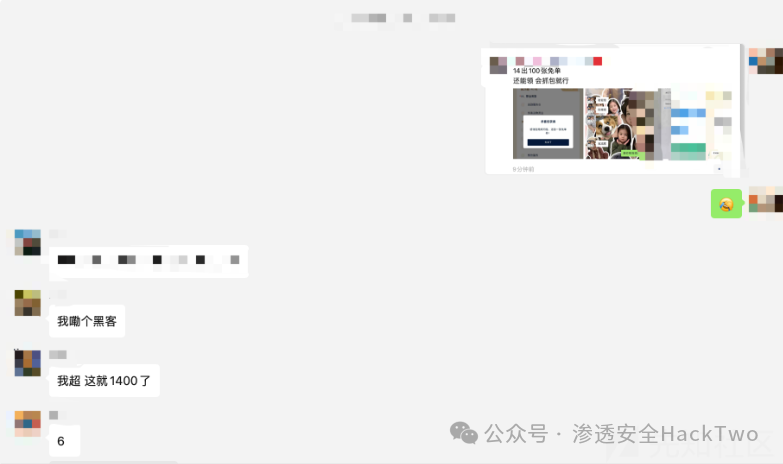 如果是会员类业务、那么还可以采取数据库回溯、权益回收的方式避免损失,而对于实物类产品,对企业的损失往往是巨大的。 例如某些企业喜欢在某音、某手上做一些营销活动,当用户支付完成后,给用户所在的账号里发一张券。但是由于没办法试试监测用户在某音的订单状态,导致用户退款后券还在,此时就可以造成安全问题。 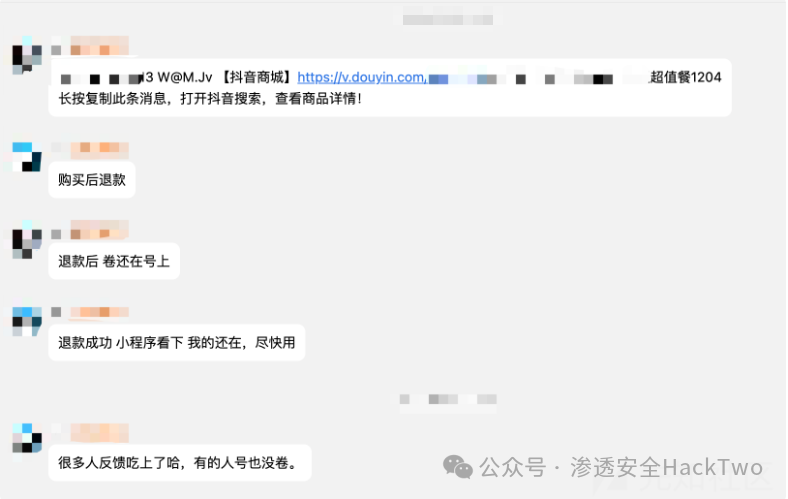 也不单单是个例 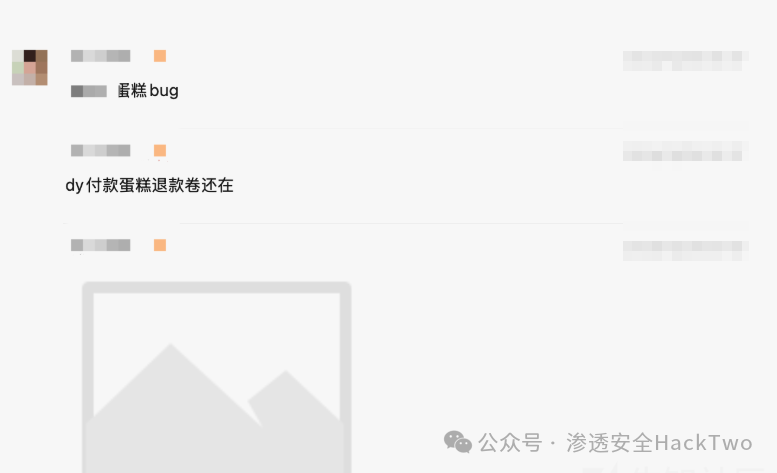 或是知名的某事件 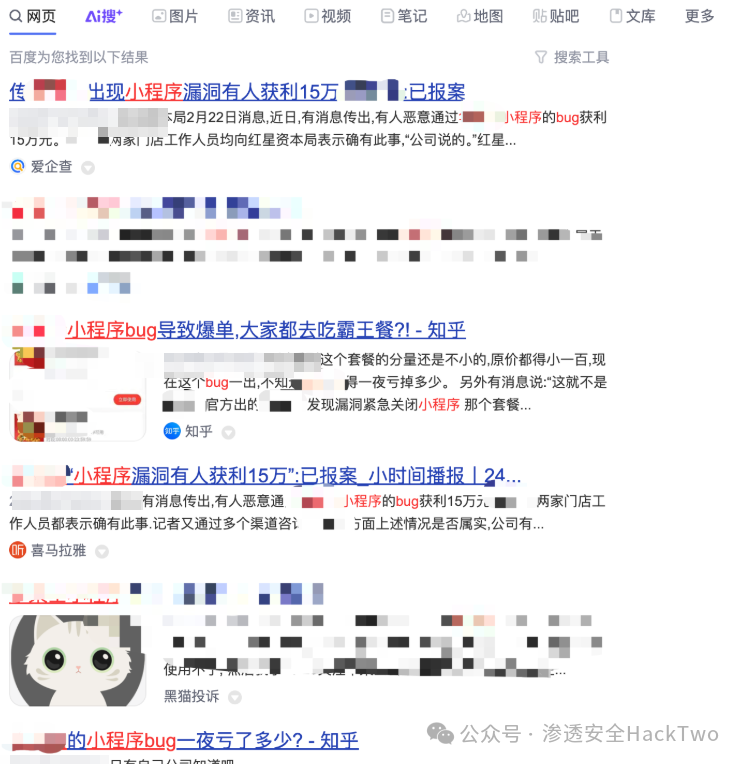 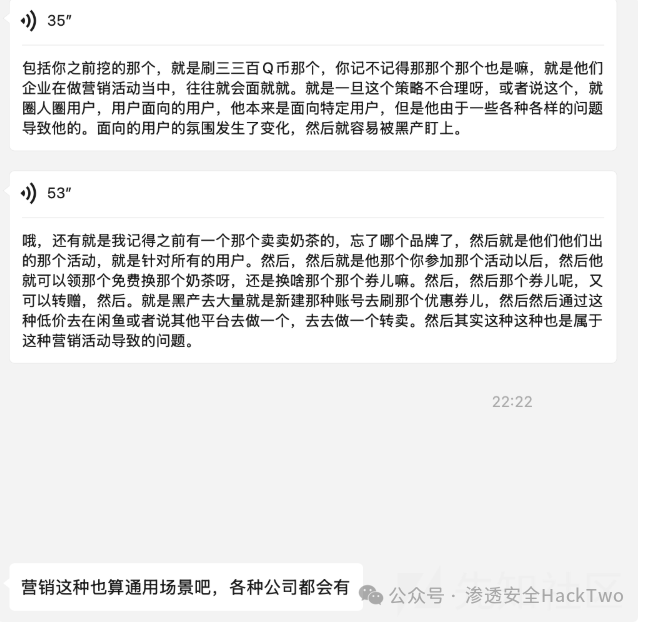 从大的角度来看,是因为营销策略不合理,导致出现的安全风险。 案例四:从注销漏洞角度看风险 在SRC挖掘中,相信各位白帽师傅在遇到“新人1元购”,“新人低价开会员”这样的时候,第一时间想到的都是支付漏洞,例如《万物皆可并发》、《当我拿出10台手机同时开会员,阁下又该如何应对?》,其实像一些企业的账号体系不完善,也是可以造成这种支付漏洞的。 这里以一个真实的情报举例子 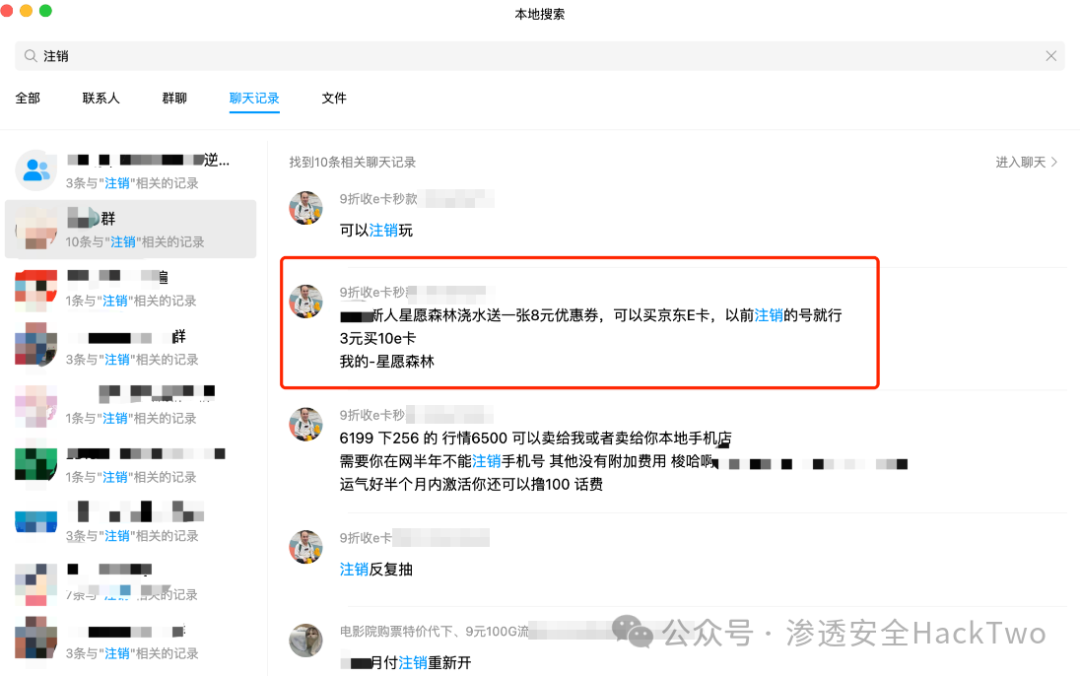 在某 SRC 对应的核心 APP 中,账号体系缺少有效校验:用手机号 A 新注册账号,即可领取 8 元优惠券,仅需 2 元就能购入面值 10 元的 E 卡。获取卡密之后注销账号,次日重新注册,单个手机号就可以反复薅取 10 元 E 卡。 这类场景看着像是漏洞,但提交时很容易收到厂商的特殊反馈。这里分享一个小技巧:不一定直接提交漏洞,可以优先提交情报。潜入黑产社群观察他们的操作,若黑产可以批量注册多账号、或者该漏洞在 30 天内持续可用,就代表风控基本失效,此时再自评危害等级,大概率不会被降级。如果难以获取黑产聊天记录,自行开展验证测试也是可行的。 从 2025 年至今,我至少挖到过 30 起同类注销相关漏洞,大多定级高危。由此可见情报与漏洞相辅相成,期待后续和大家一起探讨业务安全情报风险以及自动化反欺诈报告相关内容。真实案例会更有意思,这个系列后续会持续更新。 ## ****0x03 总结 **** 漏洞好找,情报难挖!网上漏洞教程满天飞,真正的业务威胁思路却少得可怜。本文用通俗幽默的方式,讲解OSS资源滥用、电商规则套利、营销权限漏洞、账号注销复用等案例,带你从企业运营角度发现隐形风险,解锁全新挖洞姿势!
xiaodi
2026年10月2日 10:41
94
0 条评论
转发
收藏文档
上一篇
下一篇
手机扫码
复制链接
手机扫一扫转发分享
复制链接
分享
链接
类型
密码
更新密码
有效期
Markdown文件
Word文件
PDF文档
PDF文档(打印)