SRC挖掘
文集大纲加载中……
小迪安全知识库
-
+
首页
弱口令到JS接口扩大战果
弱口令到JS接口扩大战果
## 0x01 前言 现在大量高校业务系统多为第三方商用开发的 Vue 单页应用,前端大量接口被打包混淆在 JS 文件中。常规抓包只能看到当前页面调用的接口,很多高危后端接口不会在普通业务操作中触发。本次测试目标为某高校一个录课平台,从单点弱口令入口,逐步挖到越权泄露敏感数据,未授权播放视频,最后做同系统资产扩面的完整测试链路。 ## 0x02 初始突破口:弱口令 目标站点登录页面,测试发现用户枚举 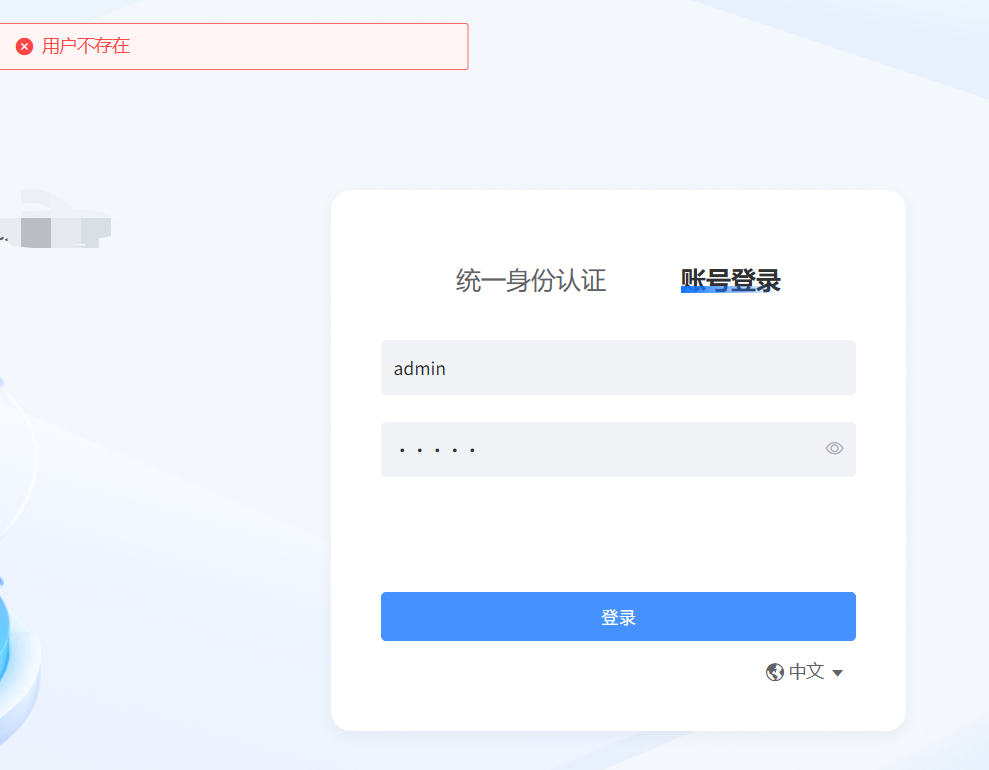 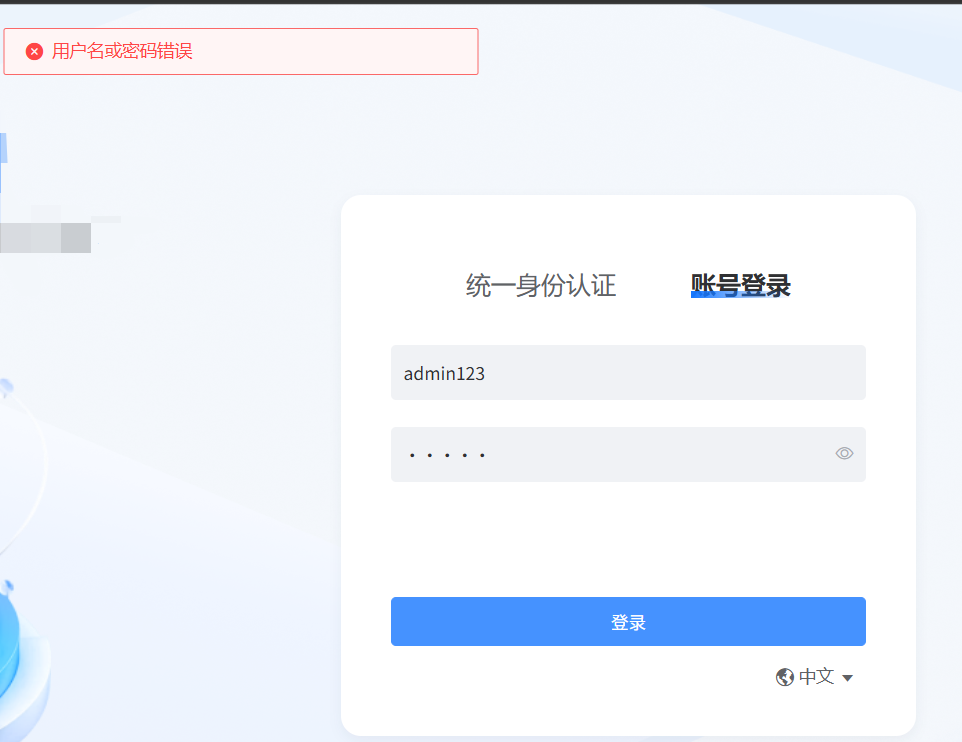 那还说啥了,开始爆破,存在账号admin123/superadmin 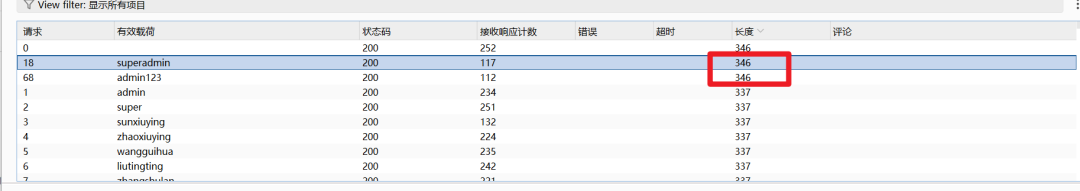 密码的话我的建议是不要先急着爆破,因为大部分密码存在登录次数限制的(因为我就是这么干的,哈哈) 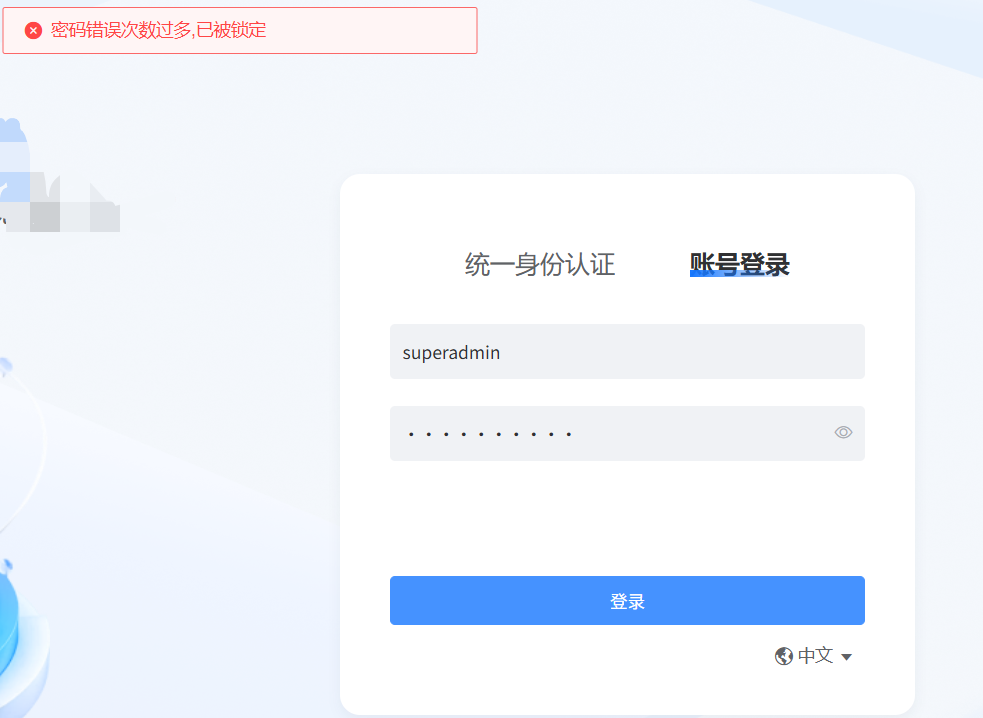 可以先试一些经典的弱口令 admin/test/test123/admin123/888888 等等 这里我就是试出来了一个测试账号 admin123/admin123,有时候狗运在挖洞也很重要 是个测试账号,有了后台其实点点功能点,把 cookie 删了,看看能不能打未授权(我觉得这个很容易出洞,很多系统不会对每个接口进行鉴权的) 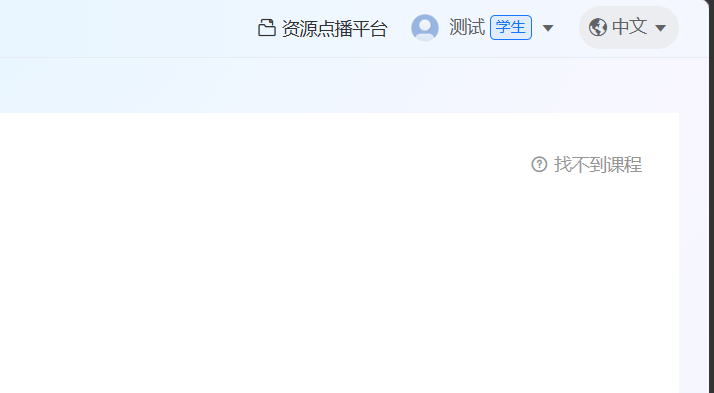 点进资源点播平台,发现全是该校的录播课程(有学校会把每堂课的课程录下来,当作回放给大家看的) 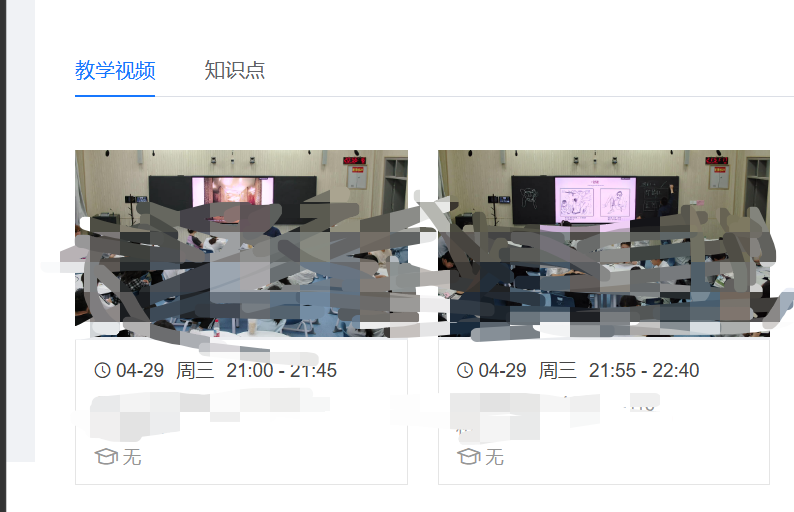 当然这里有个很有趣的点,就是如果我发现直接打开这个视频/videoPlayer/11112?replayId=1 这个接口,换个浏览器访问它会弹回登录口 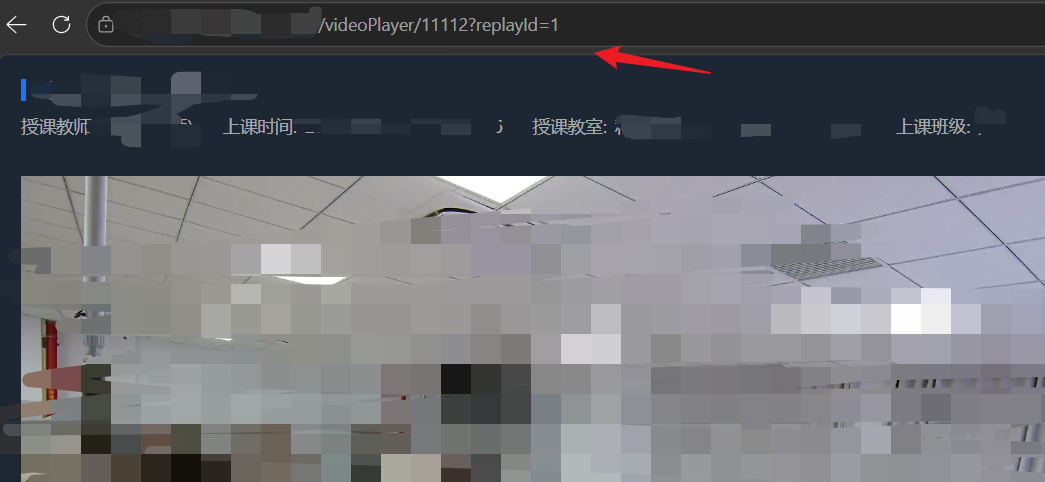  但是我们再看看 bp 抓的返回包呢?  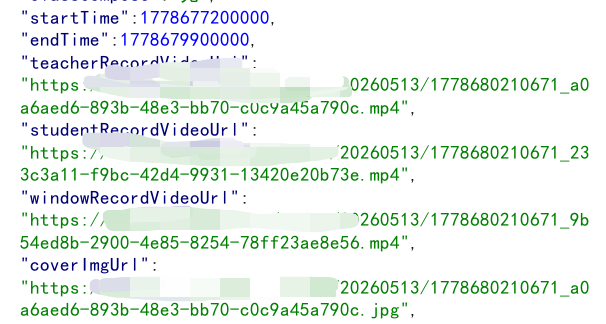 访问这条 URL,成果白嫖大学课程  ## 0x03 提取混淆 JS,挖掘隐藏 API 接口 这是 Vue SPA 前端项目,一般接口跟着/#/这种的就是 VUE, 业务接口全部打包在混淆的 js 文件里面,浏览器正常访问后台页面只能看到学生权限对应的菜单,很多管理员接口不会出现在前端页面请求里,这时候可以借助 ai 帮我们把接口都提出来,或者手动挖出来,常规测试就不和大家展示了,这里给大家展示一个鉴权接口比较独特的 首先,如果是权限不够,它会直接回显: 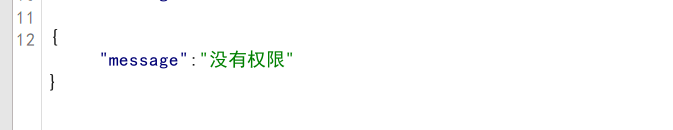 但是 js 这个接口/api/user/findPage?organId,怎么变成缺少 token 了,明明我的 cookie 都还在 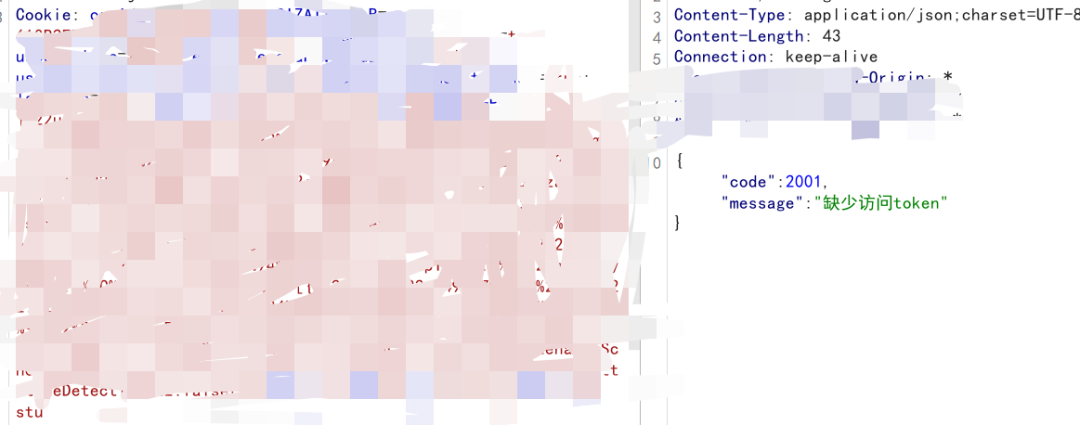 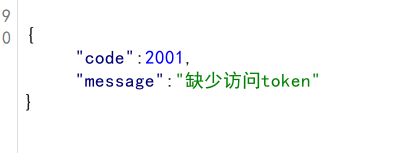 问 ai 说是后端只识别 Auth,直接把 cookie 里面的 Auth 单独拿出来,成功返回 2000+老师邮箱和手机号,可惜没啥敏感数据,edu 可能不收,但是就是写个思路跟大家分享一下  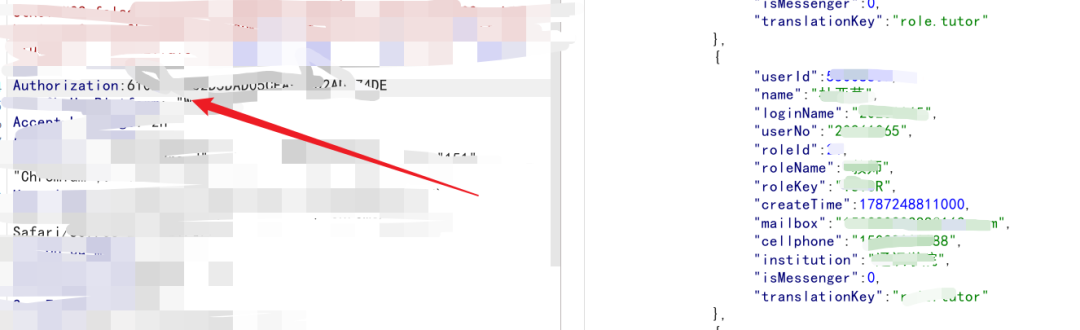 ## 0x04 AI 辅助信息收集,扩大测试成果 挖到单点多个漏洞之后,需要判断这套系统是不是通用商用产品,是否存在更多受影响资产。 一开始我直接 f12 找这个 title,放到 fofa 一点东西都没有,但是一般不可能会一个都没有的(我不是很相信学校会自己开发一个网站,当然不排除真的没有)  问 ai 咋回事  那原始 HTML 哪里找?右键查看源代码即可 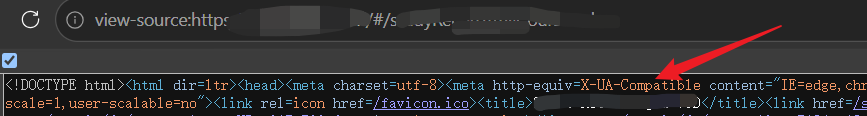 成功找到 10 条独立 ip 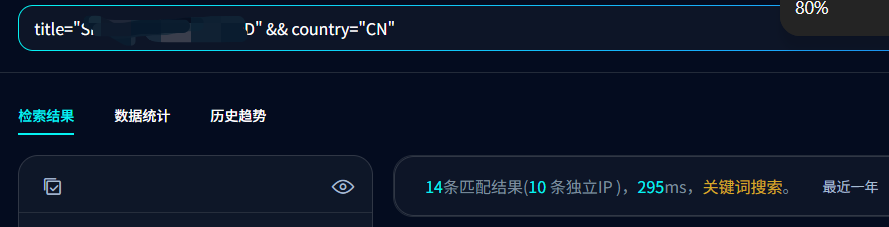 这里给大家贴几个 ai 给我的 fofa 语句,我是直接把 fofa 的 token 扔给 ai,让 ai 帮我找的 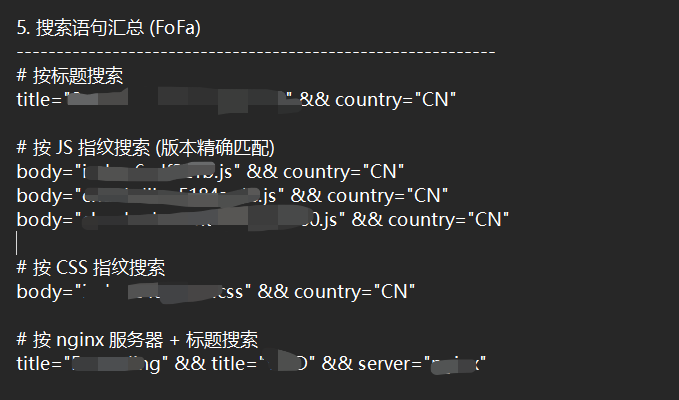
xiaodi
2026年9月7日 01:25
166
0 条评论
转发
收藏文档
上一篇
下一篇
手机扫码
复制链接
手机扫一扫转发分享
复制链接
分享
链接
类型
密码
更新密码
有效期
Markdown文件
Word文件
PDF文档
PDF文档(打印)