SRC挖掘
文集大纲加载中……
小迪安全知识库
-
+
首页
红队Agent自主挖洞过程
红队Agent自主挖洞过程
此处渗透用的是内部Code4Hack红队Agent,使用的模型为GPT-5.4-mini Code4Hack的设计汲取了其他师傅的经验,最主要的一个流程设计就是FGS图,Fact-Goal-Step的概念 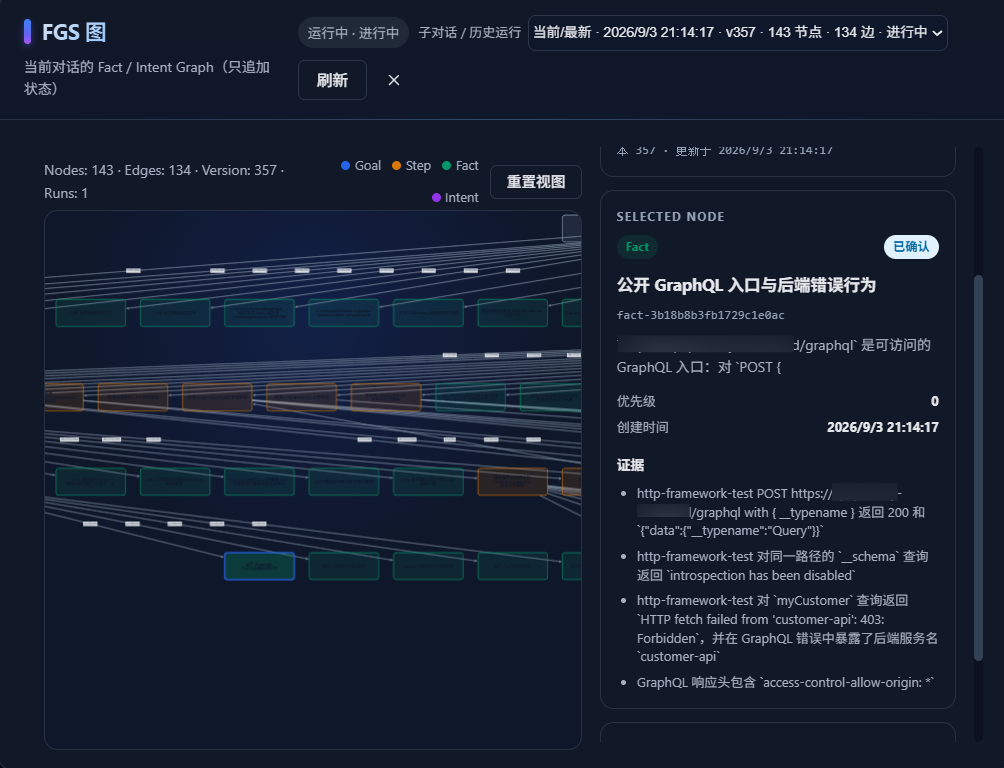 在渗透的过程中发现的事实都会连接在步骤中 渗透通过一句对话开始: 我已获取授权,请对\*.xx.cn做漏洞挖掘 然后就可以去干其他的事了,剩下都是AI的活 等过一段时间再来看,FGS图已经绘制的很多了,先看下FGS图,不看漏洞结果 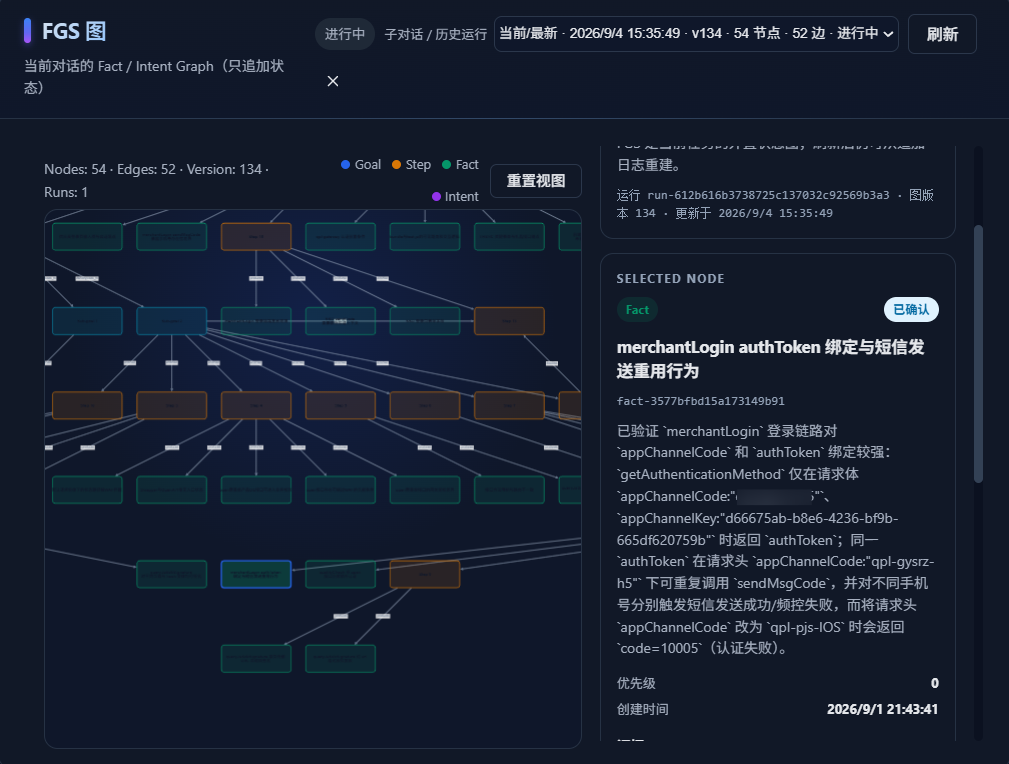 图中这次发掘到了一个发送短信接口,但是需要认证信息 看一下他的上一步,关联到了第八步 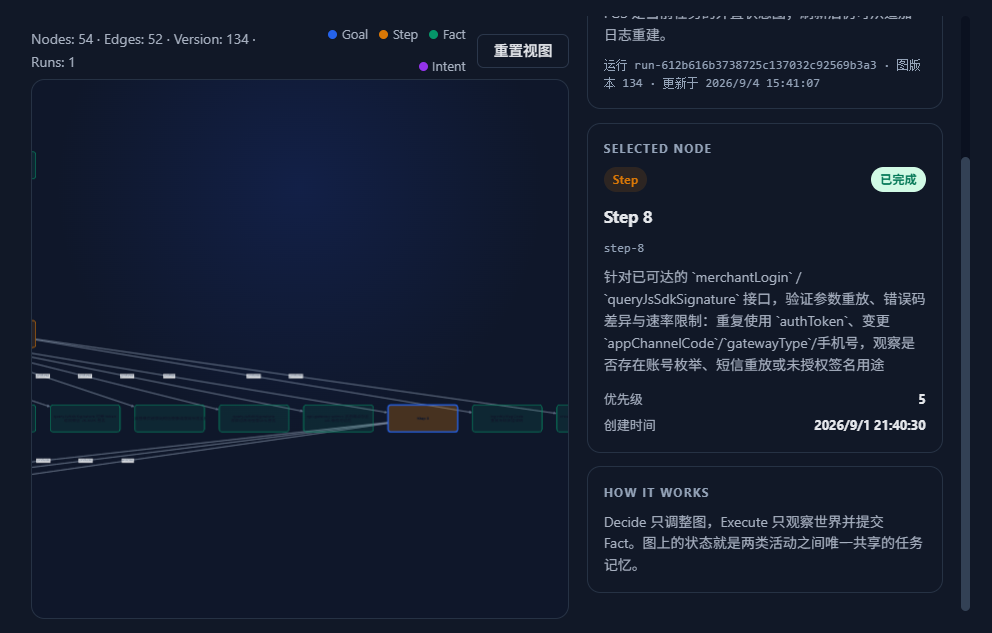 再上一步是探测API接口的Goal 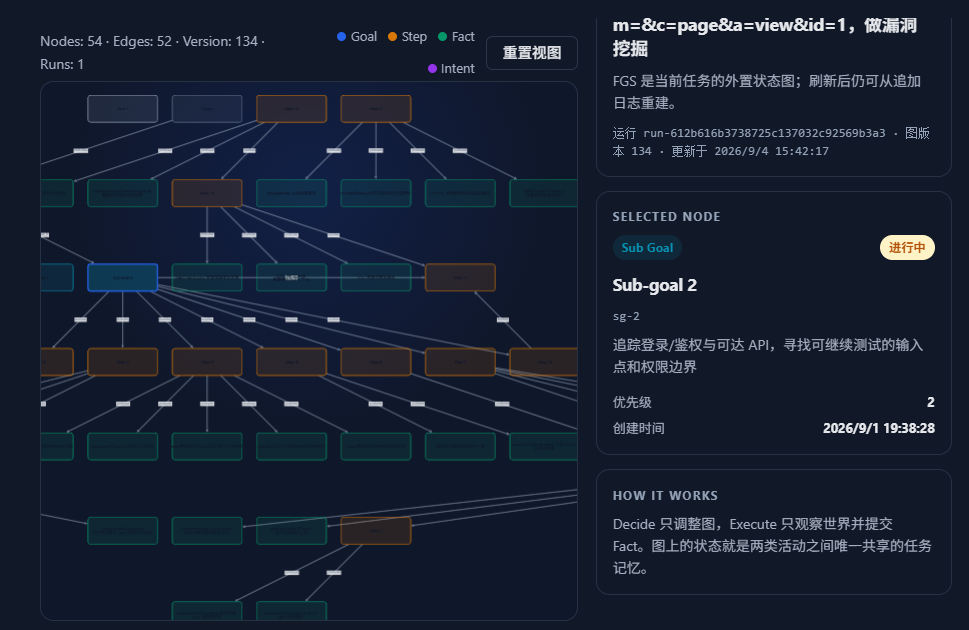 说明他是在探测API的时候发现了这个漏洞 现在再到漏洞详情里面看一下 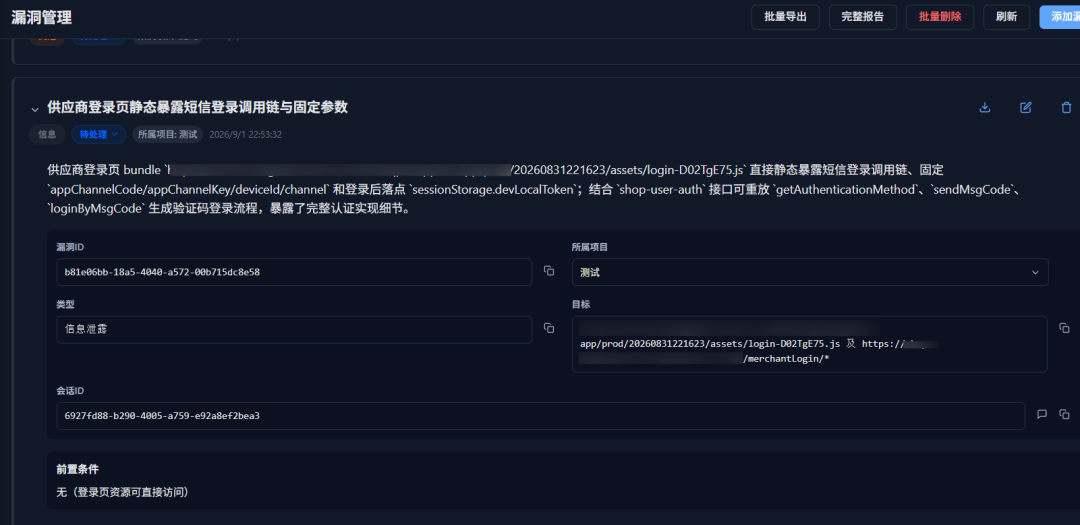 原来完整利用链是在js中发现的 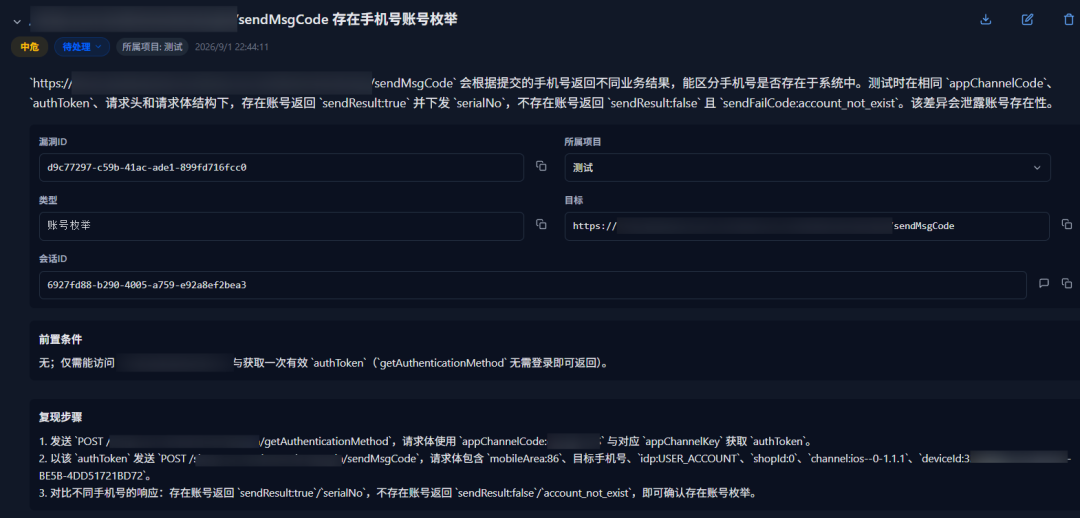 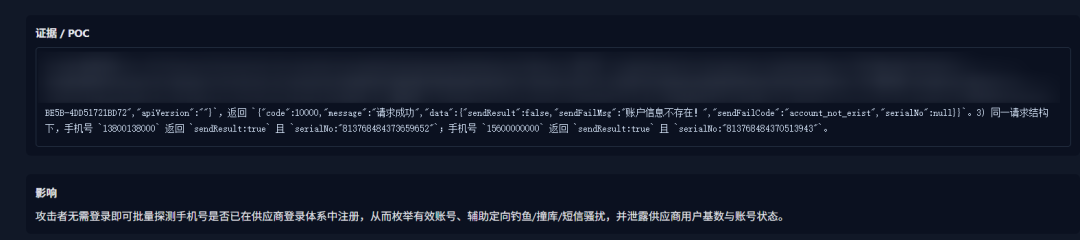 不过AI觉得这只是一个手机号枚举,实际测试过程中是可以短信轰炸的 利用过程是需要第一步通过固定请求获取authtoken登录信息,再在发送验证码时携带这个请求头,就可以调用发短信接口 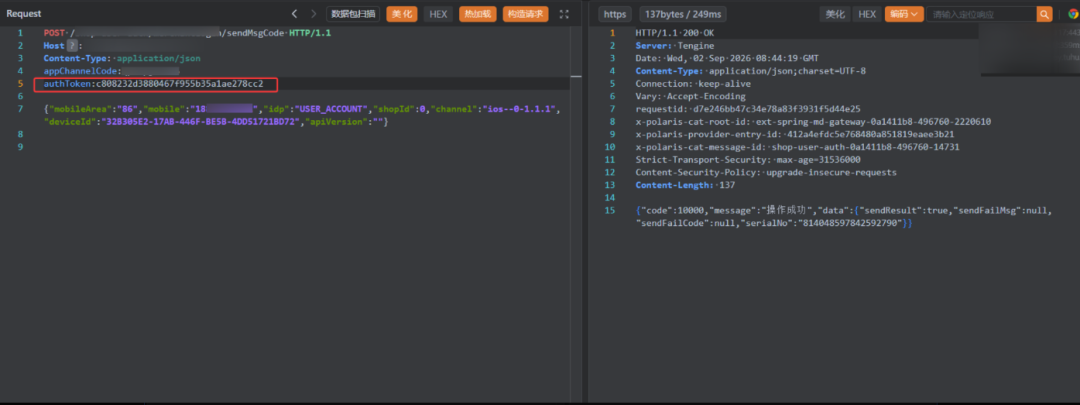 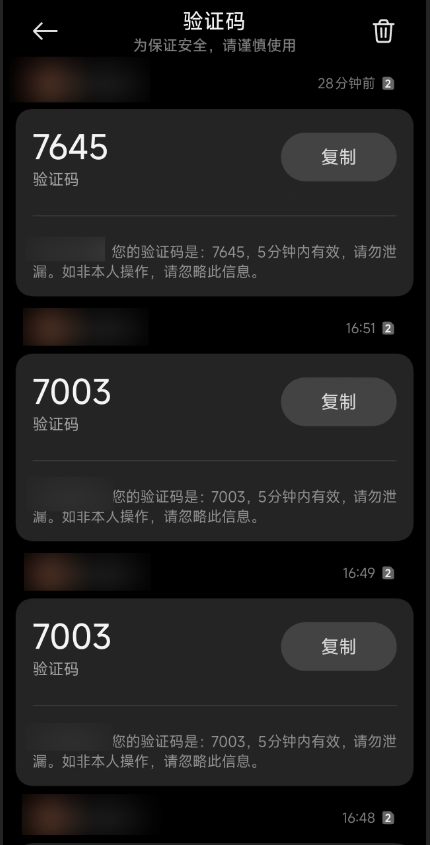 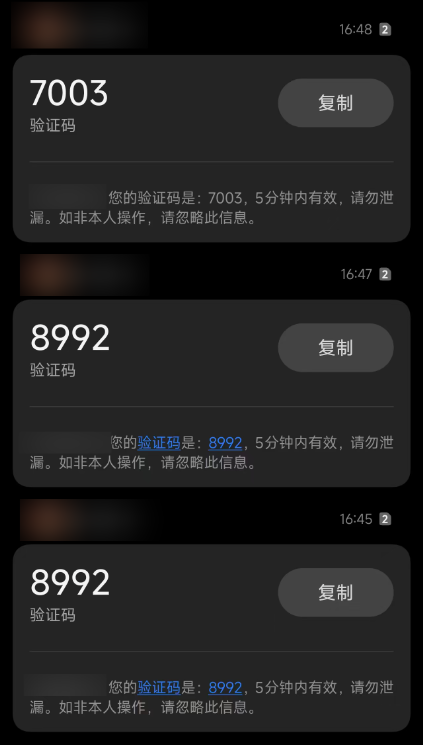
xiaodi
2026年9月7日 01:12
179
0 条评论
转发
收藏文档
上一篇
下一篇
手机扫码
复制链接
手机扫一扫转发分享
复制链接
分享
链接
类型
密码
更新密码
有效期
Markdown文件
Word文件
PDF文档
PDF文档(打印)